Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Trudno wyobrazić sobie współczesny internet bez WordPressa. Ten blogowy system zarządzania treścią z czasem stał się potężnym narzędziem, z którego korzystają nawet najwięksi gracze. Różne dane wskazują, że udział WordPressa w rynku od lat oscyluje w okolicach 60%. Tym bardziej nie powinno dziwić, że WP ciągle pozostaje w zainteresowaniu badaczy,…
Czytaj dalej »
Czy jedna podatność we wtyczce do WordPressa może doprowadzić do blokady konta Mailgun? Ciekawą historię opisał Austin Ginder, który zaczął otrzymywać wiadomości dotyczące podejrzanej aktywności na koncie Mailgun (usługa do wysyłki tzw. e-maili transakcyjnych). TLDR: Pracownik Mailgun skontaktował się z Austinem w sprawie ostatniej aktywności na koncie, informując o zablokowaniu…
Czytaj dalej »
Badacze bezpieczeństwa Andre Hall i Miller Engelbrecht z 0DIN zademonstrowali technikę ataku, która pozwalała na uzyskanie zdalnego dostępu (reverse shell) do komputera ofiary. Wystarczyło, że ta otworzyła złośliwe repozytorium w Claude Code i poleciła asystentowi AI uruchomić projekt. TLDR: Repozytorium nie zawierało złośliwego kodu. Payload, który ostatecznie zostaje wykonany, znajdował…
Czytaj dalej »
Bardzo dawno nie było czegoś takiego. Mamy tutaj dwie podatności – obie nie wymagające uwierzytelnienia: W przypadku pierwszej luki podatne są WordPressy: 6.9.0 – 6.9.4 oraz 7.0.0 – 7.0.1. W przypadku drugiej 6.8.0 – 6.8.5 / 6.9.0 – 6.9.4 oraz 7.0.0 – 7.0.1. Ekipa WordPressa zaznaczyła, że ze względu na…
Czytaj dalej »
Badacze bezpieczeństwa z Microsoft Threat Intelligence przeprowadzili analizę zaawansowanej kampanii, w której cyberprzestępcy wykorzystali rodzinę złośliwego oprogramowania o nazwie GigaWiper. Jak sama nazwa wskazuje, malware należy do kategorii wiperów, których głównym zadaniem jest bezpowrotne niszczenie danych na zainfekowanej maszynie. Działania te są realizowane poprzez usuwanie metadanych partycji dysków, szyfrowanie danych…
Czytaj dalej »
Landon Peng z Lunbun LLC odkrył lukę typu przepełnienie bufora na stosie w 7zip – popularnym narzędziu do obsługi archiwów. TLDR: Błąd obecny jest prawdopodobnie we wszystkich wersjach 7-Zip do 26.02 i znajduje się w funkcji odpowiedzialnej za obsługę archiwów w formacie xz.Skuteczna eksploitacja może prowadzić do zdalnego wykonania kodu. Do przeprowadzenia ataku…
Czytaj dalej »
Badacze bezpieczeństwa z Wordfence ujawnili krytyczną podatność Remote Code Execution we wtyczce Everest Forms Pro przeznaczonej dla WordPressa. Luka ma być wciąż wykorzystywana do ataków na strony korzystające z tego rozszerzenia. Podatność dotyczy wszystkich wersji przed 1.9.13 i otrzymała ocenę 9.8 (krytyczna) w skali CVSS. TLDR: Podatność (CVE-2026-3300) pozwala nieuwierzytelnionemu…
Czytaj dalej »
O atakach na popularne komunikatory internetowe (Signal, WhatsApp) pisaliśmy wielokrotnie na łamach sekuraka. I choć nasi czytelnicy zapewne wiedzą, jakie zagrożenia niosą za sobą złośliwe kody QR lub udostępnianie haseł bezpieczeństwa, to lista osób pokrzywdzonych z dnia na dzień wzrasta. TLDR: Mogłoby się wydawać, że cyberprzestępcy przełamali protokół Signala lub…
Czytaj dalej »
Badacze bezpieczeństwa z Paradigm Shift opublikowali szczegóły nowo wykrytej podatności wraz z działającym PoC (Proof-of-Concept), której nadano nazwę usbliter8. Luka występuje w starszych urządzeniach Apple z układami SoC A12, S4/S5 oraz A13. Jej użycie może prowadzić do całkowitego przejęcia kontroli nad procesem rozruchowym urządzenia (boot-chain), co z kolei umożliwia uruchomienie…
Czytaj dalej »
Za nami ponad trzy lata Sekurak.Academy! Do tej pory zgromadziliśmy 15 000 uczestników, którzy regularnie szlifują swoje umiejętności razem z najlepszymi trenerami-praktykami w Polsce. A teraz rozsiądź się wygodnie, bo zrobi się naprawdę ciekawie. W sierpniu rusza drugi semestr 2026 i tym razem agenda jest szczególnie mocna – pełna praktycznych,…
Czytaj dalej »
Wykrycie zagrożenia to dopiero początek. Nawet najlepszy alert nie zatrzyma atakującego, jeżeli za jego wygenerowaniem nie pójdzie szybka i adekwatna reakcja. Wazuh może nie tylko zbierać logi i wykrywać podejrzane zdarzenia. Dzięki mechanizmom Active Response, własnym skryptom oraz integracjom z zewnętrznymi systemami może również automatycznie blokować atakujących, izolować zagrożone urządzenia,…
Czytaj dalej »
Skala ataków na użytkowników komunikatorów Signal oraz WhatsApp nie słabnie. Okazuje się, że mechanizmy bezpieczeństwa zaimplementowane w protokołach są na tyle skuteczne, że cyberprzestępcy nie mają tam zbyt dużego pola manewru. Zdecydowanie najprostszym i zarazem najczęstszym wektorem ataku okazuje się użytkownik. Nawet najlepsze zabezpieczenia mogą okazać się bezskuteczne, jeśli w…
Czytaj dalej »
Badacze z Island zidentyfikowali wtyczkę do przeglądarki Chrome, która – jak się okazało – miała możliwość wstrzykiwania kodu JavaScript do dowolnej strony internetowej. Wystarczyłaby zmiana w odpowiedzi zwracanej przez serwer, bez modyfikacji kodu rozszerzenia. Mowa o Adblock for YouTube, czyli wtyczce zainstalowanej ponad 11 milionów razy i zbierającej dobre oceny…
Czytaj dalej »
Spekulacji związanych z rozwojem komputerów kwantowych jest wiele. Jedni uważają, że urządzenie zdolne do złamania współczesnych algorytmów kryptograficznych nigdy nie powstanie, a prowadzone w tej dziedzinie badania naukowe są tylko teoretycznymi rozważaniami. Są jednak i tacy, którzy z niepokojem śledzą najnowsze doniesienia z laboratoriów, zwłaszcza te dotyczące postępów w tworzeniu…
Czytaj dalej »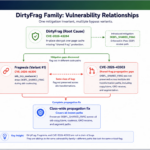
Nie tak dawno pisaliśmy o serii podatności Dirty Frag występujących w większości nowoczesnych dystrybucji Linuksa. I choć mogłoby się wydawać, że deweloperzy naprawili błędy, to najnowsze badania pokazują, że problem nie został jednak wyeliminowany. W jądrze pozostała bowiem niezałatana luka, którą badacze z JFrog ochrzcili mianem Dirty Clone (CVE-2026-43503). Podobnie…
Czytaj dalej »