Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Anthropic opracował działającego exploita, który przez sieć uzyskuje uprawnienia root na nowoczesnych Linuksach. Ałć. Exploit potrzebuje około godziny na skuteczne uzyskanie roota. Dlaczego tak długo? Sporo zajmuje przełamanie przez sieć KASLR (Kernel Address Space Layout Randomization). Dobra informacja jest taka, że podatność CVE-2026-98432 wymaga używania przez aplikację (usługę sieciową) tzw….
Czytaj dalej »
Binance informuje, że z laptopa był dostęp do infrastruktury IT, a z niej uruchomiono wycofanie środków (w kryptowalutach). Obecnie zablokowana jest możliwość wycofania środków, a prawdopodobnie ~połowę wykradzionych kryptowalut udało się już zablokować. Binance wg swoich deklaracji zwróci środki dotkniętym klientom. Kto stoi za całą akcją? Wg niektórych doniesień –…
Czytaj dalej »
Implementując algorytmy kryptograficzne często korzystamy z oficjalnych standardów (opublikowanych m.in. przez NIST, czy NSA), nie zastanawiając się przy tym, w jaki sposób wygenerowano zawarte w nich kluczowe dane. W przypadku algorytmów symetrycznych (np. AES) sprawa jest względnie prosta. Prymitywy kryptograficzne (takie jak S-boxy, czy macierze MDS) muszą spełnić jawne kryteria…
Czytaj dalej »
Między 2 a 7 października 2026 doszło do naruszenia bezpieczeństwa danych klientów Burger King w Japonii. Dotknęło informacji takich jak m.in. imiona i nazwiska, adresy e-mail, numery telefonów i daty urodzenia ponad 11 milionów użytkowników aplikacji. TLDR: BK Japan, operator restauracji Burger King w Japonii, potwierdził naruszenie bezpieczeństwa danych 15…
Czytaj dalej »
Przedstawiciele organizacji Internet Systems Consortium (ISC) zaalarmowali o wykryciu krytycznej podatności w BIND9 (Berkeley Internet Name Domain, wersja 9) – popularnym, otwartoźródłowym oprogramowaniu pełniącym rolę serwera DNS (Domain Name System). Dla przypomnienia, serwer DNS odpowiada za zamianę zrozumiałych dla człowieka nazw witryn (np. domena[.]pl) na ich odpowiedniki w postaci adresów…
Czytaj dalej »
Odliczanie dobiega końca. Już w najbliższy poniedziałek ruszamy z Mega Sekurak Hacking Party! W tym roku spotykamy się w krakowskim Centrum Kongresowym ICE, by przez dwa dni chłonąć wyłącznie bezkompromisową, praktyczną wiedzę o bezpieczeństwie IT. Żadnego nudnego marketingu produktowego i sprzedażowych slajdów – tylko czysta merytoryka, analizy realnych incydentów, pokazy…
Czytaj dalej »
Ostatnie dni były szczególnie intensywne dla naszej cyber-niszy. Najpierw zagrożenie ze strony słabych kluczy kryptograficznych pośredniego CA, potem podatność dotykająca szerokie spektrum web aplikacji opartych na PHP, podatność w BIND, GitLab. Dzieje się. Niestety LLMy skracają czas powstania exploita i chociaż poszukiwanie podatności nadal wymaga umiejętności i głębokiej wiedzy technicznej,…
Czytaj dalej »
Badacze bezpieczeństwa z OX Research zidentyfikowali 101 złośliwych paczek npm będących częścią tej samej kampanii. Jej celem było… zwiększanie liczby subskrybentów kanałów na WhatsApp. Złośliwe pakiety wykorzystują otwartoźródłową bibliotekę Baileys (służącą do interakcji z API WhatsApp), aby dodawać obserwacje z kont ofiar bez ich zgody. TLDR: Baileys to projekt open…
Czytaj dalej »
Jak donosi portal The Hacker News, w Holandii doszło do zatrzymania 24-letniego mężczyzny z Amsterdamu w związku z działalnością grupy ShinyHunters. TLDR: Chociaż organy ścigania – poza potwierdzeniem faktu zatrzymania – nie ujawniły żadnych szczegółów, dziennikarze Dissent Doe z DataBreaches.Net oraz Brian Krebs niezależnie zidentyfikowali zatrzymanego mężczyznę jako Pepijna van…
Czytaj dalej »
Nieco więcej w notce tutaj. A w skrócie: W każdym razie ICO pisze tak: “Password1 is not an appropriate password”. ~ms
Czytaj dalej »
Producent poinformował o nadchodzących łatach dla krytycznych / poważnych podatności: FortiOS, FortiManager, FortiAnalyzer Łatki mają być dostępne dzisiaj (22 października). Dla FortiMail / FortiAuthenticator powinny być dostępne już teraz. Producent zaleca aby potraktować te łatki priorytetowo: We recommend customers treat this release as a priority change rather than a routine…
Czytaj dalej »
Badacze bezpieczeństwa z Cycode odkryli podatność, dzięki której złośliwy serwer MCP może nakłonić SDK Python do wysłania danych uwierzytelniających do atakującego. TLDR: Model Context Protocol (MCP) to standard wprowadzony przez firmę Anthropic i przekazany Agentic AI Foundation (AAF), która go utrzymuje. Służy on do łączenia asystentów AI z zewnętrznymi narzędziami…
Czytaj dalej »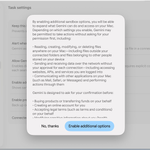
W najnowszej wersji aplikacji Gemini dla użytkowników macOS Google po cichu testuje nową funkcjonalność – Additional sandbox options (Dodatkowe opcje piaskownicy). I choć nazwa nie sugeruje nic spektakularnego to w rzeczywistości oznacza znaczne rozszerzenie uprawnień agenta AI, zapewniając mu praktycznie Full Access (pełną kontrolę nad systemem użytkownika). Co to może…
Czytaj dalej »Aby być zainfekowanym wystarczyło zobaczyć reklamę (nie trzeba było w nic klikać). Czasem reklama była ładowana “w tle”. W akcji był zaawansowany spyware celujący w odpowiednio wyselekcjonowane ofiary (nie były to masowe infekcje). Reklamy były emitowane na około 120 000 stronach webowych oraz w 70 000 aplikacjach (!). W tym…
Czytaj dalej »Tytuł wygląda jak reklama narzędzi AI / glitch na zarabianie nieskończonej ilości pieniędzy ;) Ale do tego jeszcze dojdziemy. W każdym razie badacze z XBOW rzeczywiście znaleźli kilka podatności, które umożliwiały wykonanie kodu na komputerze ofiary, zaledwie po wejściu na odpowiednio spreparowaną stronę. Praca AI została podzielona na 4 agentów:…
Czytaj dalej »