Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
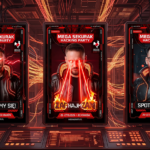
Do najważniejszego wydarzenia ITsec tego roku zostały już tylko trzy tygodnie! Działamy na pełnych obrotach i zaczynamy odsłaniać przed Wami kolejne atrakcje! Jeśli w ten weekend scrollowaliście LinkedIn, nie mogliście przeoczyć wyjątkowych awatarów naszych trenerów i prelegentów, które zalały feed! To wszystko dzięki nowej aplikacji, którą odpaliliśmy specjalnie dla uczestników…
Czytaj dalej »
O WordPressie piszemy na łamach sekuraka na tyle często, że tym razem odpuścimy Wam fragment o tym jak bardzo jest ważny i przejdziemy od razu do rzeczy. W popularnym kreatorze stron dla WordPressa – Elementor Website Builder wykryto poważną podatność (CVSS 8.8) typu Cross-Site-Request-Forgery (CSRF). Na chwilę obecną nie otrzymała…
Czytaj dalej »
LiteLLM to otwartoźródłowy gateway AI, pozwalający ujednolicić metody dostępu do różnych dostawców modeli językowych (np. OpenAI, Anthropic, Azure, Bedrock, Vertex AI). Za pomocą jednego serwera lub SDK pozwala łączyć się z wieloma modelami. Oczywiście w tym celu narzędzie musi posiadać własny mechanizm uwierzytelnienia. TLDR: Jedną z jego form stanowią tokeny…
Czytaj dalej »Jak atakujący dostali się do danych? Sam serwis pisze o tym w komunikacie do użytkowników, tym razem chodziło o “nieuprawniony dostęp do kilku służbowych skrzynek pocztowych oraz systemu obsługi klientów”. “Potencjalnie” uzyskano dostęp do danych: ~ms
Czytaj dalej »Pełna historia opisana jest tutaj. Jakie oczywiste AI-problemy widzicie w tym zdjęciu? (poza klamką ;-) ~ms
Czytaj dalej »Całość ma związek z incydentem bezpieczeństwa opisanym tutaj. Jak czytamy w najnowszej aktualizacji: Na stronie ze statusem incydentu wylistowane zostały informacje, które wyciekły oraz z jakiego okresu. W szczególności są to: Nie zostały pobrane: Przyznam, że mimo dużej skali problemu, informacja przekazana klientom jest konkretna, a obsługa samego incydentu przebiega…
Czytaj dalej »
Internet WordPressem stoi, a świat nie wyobraża sobie… tygodnia bez kolejnego artykułu na sekuraku o poważnej podatności w WordPressie. 22 września 2026 r. jako security release wydana została wersja 7.1.2 tego popularnego systemu zarządzania treścią. TLDR: Poprawka łata krytyczną lukę w zabezpieczeniach mogącą po spełnieniu określonych warunków prowadzić nawet do…
Czytaj dalej »Powód? Microsoft nie sprawdzał podpisu JWT… Na początek badacz namierzył z Internetu pewną usługę, która niby wymagała logowania (VPN required…) Na stronie było logo usługi (?) Titan, więc badacz poszukał trochę dokumentacji oraz zerknął na archiwalną wersję strony z logowaniem. W ten sposób doszedł do funkcji API /v2/Query Funkcja jako…
Czytaj dalej »
Wg relacji Zaufanej Trzeciej Strony atakujący twierdzi, że wykradł 6 TB faktur, a dostał się do systemu za pomocą wykorzystania pewnej podatności w systemie Fakturowni. Sama Fakturowania pisze tak: I dalej: ~ms
Czytaj dalej »
Badacze bezpieczeństwa z Arctic Wolf Labs przedstawili analizę kampanii cyberprzestępczej skupiającej się na propagacji złośliwego oprogramowania – Psychodelic Stealer. To co zasługuje na szczególną uwagę to sposób dystrybucji malware. TLDR: Zamiast tworzyć od zera (podszywać się pod) ukraińskie strony biznesowe, cyberprzestępcy podejmowali szereg działań, aby przejąć legalne i zaufane witryny….
Czytaj dalej »
Enel-Med S.A. oficjalnie potwierdził, że padł ofiarą cyberataku, w wyniku którego doszło do naruszenia poufności danych. Jak czytamy w komunikacie: “Zarząd Spółki Centrum Medyczne ENEL-MED S.A. (“Emitent”) informuje, że w dniu 24 września 2026 r. w godzinach wieczornych powziął informację o incydencie bezpieczeństwa IT i naruszenia poufności danych Spółki.” ~PAP…
Czytaj dalej »
Przystępując do organizacji domowego systemu monitoringu bardzo często skupiamy się na jakości obrazu, kącie widzenia kamer, estetyce oraz wygodzie w użytkowaniu (dostęp do kamerek przez telefon). Zależy nam, aby podgląd był możliwy z poziomu aplikacji w telefonie, a wykrycie ruchu natychmiast generowało powiadomienie. TLDR: Gdy wybieramy gotowe rozwiązania komercyjne, kwestie…
Czytaj dalej »
Podszywanie się pod popularne oprogramowanie w atakach phishingowych nie jest nowością. Cyberprzestępcy często korzystają z aktualnych trendów rynkowych oraz doniesień medialnych, aby jak najskuteczniej działać. Biorąc pod uwagę ogromne zainteresowanie narzędziami sztucznej inteligencji, nie jest niczym zaskakującym, że ChatGPT stał się głównym bohaterem ataków socjotechnicznych. TLDR: Jak donoszą analitycy z…
Czytaj dalej »
Broadcom poinformował o załataniu dwóch poważnych błędów w popularnych produktach VMware Workstation oraz VMware Fusion. W określonych warunkach ich wykorzystanie mogło doprowadzić do ucieczki z maszyny wirtualnej oraz wykonanie kodu bezpośrednio na hoście. TLDR: Podatności otrzymały identyfikatory CVE-2026-59346 (CVSS 9.3) oraz CVE-2026-59347 (CVSS 8.1). Pierwsza z nich to błąd typu…
Czytaj dalej »
Jak donoszą badacze z PolySwarm rosyjska grupa szpiegowska znana pod nazwą BlueDelta (APT28, Fancy Bear, Forest Blizzard) prowadzi aktywne działania wymierzone w organizacje rządowe, dyplomatyczne oraz sektor obronny. Na celowniku znajdują się państwa europejskie, ze szczególnym uwzględnieniem Rumunii, Turcji i Hiszpanii. TLDR: Cyberprzestępcy stosują zaawansowane metody socjotechniczne (spearphishing) do dystrybucji…
Czytaj dalej »