NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
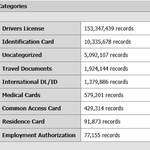
Na przełomie sierpnia i września dziennikarz Brian Krebs prowadzący popularnego bloga KrebsOnSecurity otrzymał informację o nielegalnym ogłoszeniu sprzedaży danych. Poprzez rosyjskojęzyczne forum Exploit trafił na serwis Nexus oferujący sprzedaż wykradzionych danych. Weryfikując darmową próbkę, dziennikarz znalazł między innymi własne prawo jazdy oraz skan dokumentu Sekretarza Obrony USA, Pete’a Hegsetha. Przekazał…
Czytaj dalej »
Grupa ShinyHunters pochwaliła się na swojej stronie z wyciekami (leaksite) włamaniem do systemów firmy McKesson oraz kradzieżą danych medycznych milionów pacjentów. Wśród wykradzionych informacji znajdują się zarówno wrażliwe dane osobowe, jak i medyczne. TLDR: McKesson Corporation to jedna z największych firm z sektora ochrony zdrowia w Stanach Zjednoczonych oraz główny…
Czytaj dalej »
Amerykańskie agencje rządowe (CISA, NSA, FBI, DOE, EPA) wydały wspólne ostrzeżenie (CISA AA26-231A) o aktywnej kampanii cyberprzestępczej wymierzonej w sterowniki programowalne (PLC) z rodziny Siemens S7. TLDR: Żeby lepiej zobrazować powagę sytuacji, sterowniki te są często stosowane w zakładach przemysłowych, infrastrukturze wodno-kanalizacyjnej, sektorze energetycznym oraz innych środowiskach, gdzie automatyzacja procesów…
Czytaj dalej »fus__ro_dah to nick gościa, który robił pewne bardzo mocno niefajne rzeczy online (chodzi o nick na jednym z komunikatorów). Jak ktoś robił niefajne rzeczy, to do akcji wkroczyła amerykańska policja i zaczęła namierzać człowieka o nicku fus_ro_dah (widzisz subtelną różnicę?): Na sprzęcie nie znaleźli żadnych dowodów popełnienia przestępstwa, ale i…
Czytaj dalej »
O atakach na popularne komunikatory internetowe (Signal, WhatsApp) pisaliśmy wielokrotnie na łamach sekuraka. I choć nasi czytelnicy zapewne wiedzą, jakie zagrożenia niosą za sobą złośliwe kody QR lub udostępnianie haseł bezpieczeństwa, to lista osób pokrzywdzonych z dnia na dzień wzrasta. TLDR: Mogłoby się wydawać, że cyberprzestępcy przełamali protokół Signala lub…
Czytaj dalej »
Historię opisuje brytyjski The Guardian, cytując lokalną prasę. Całość zaczyna się tak: siedzisz sobie w domu opiekując się dziećmi, a tu wkracza policja i wyprowadza Cię pod bronią…
Czytaj dalej »
Chodzi o firmę Planet Labs, która opisuje swoje usługi jako “AI-Powered Earth Intelligence”. Na ów “Earth Intelligence” składa się flota kilkuset satelitów, które fotografują każdy skrawek ziemi “minimum raz dziennie”. Firma zaczęła od sprzedaży danych w celu badań klimatu i ogólnie ochrony planety. To szczytne cele, ale po pewnym czasie…
Czytaj dalej »
Nie tak dawno temu kontrola eksportu technologii sprowadzała się do sprawdzania dokumentów na granicy i mało spektakularnych biurowych audytów firm eksportowych. Cóż, te czasy definitywnie się skończyły. Reuters donosi o praktykach, które bardziej przypominają filmy szpiegowskie niż rutynową pracę urzędników: amerykańskie służby potajemnie umieszczają urządzenia śledzące w przesyłkach chipów AI,…
Czytaj dalej »Jak donosi Financial Times, najpierw system antyfraudowy zablokował przelew na $280 (podejrzane transakcje do Brazylii). Jednak okazało się, że to pomyłka i można przelew puścić normalnie. Ale przelew jakoś nie chciał iść dalej, więc pracownik banku został poinstruowany żeby użyć pewnego rzadko używanego systemu: Citi’s technology team instructed the payments…
Czytaj dalej »
Najpierw zhackowali jednego z dostawców – tj. firmę BeyondTrust (zapewniającą w szczególności usługi związane ze zdalnym dostępem). A dokładniej – zhackowali usługę zapewniającą zdalny dostęp… i taki dostęp uzyskali na komputerach m.in. jednego z klientów firmy – tj. Departamentu Skarbu USA. Następnie hackerzy wykradli stamtąd “pewne dane”. W trakcie dochodzenia…
Czytaj dalej »
Na USS Manchester raczej jest nuda. Co więcej nie ma Internetu, no bo jak go ogarnąć na środku oceanu? I tutaj z pomocą przyszedł Starlink, którego antenę ktoś zainstalował na pokładzie (patrz poniższe foto, lewy dolny róg), a dodatkowo uruchomił pokładową sieć WiFi. Co ciekawe, po pewnym czasie od instalacji…
Czytaj dalej »
Tak przynajmniej twierdzą badacze, którzy w etyczny sposób zhackowali amerykański serwis FlyCASS[.]com Na początek – czym jest CASS? Cockpit Access Security System umożliwia dostęp do kabiny samolotu pilotom, którzy potrzebują skorzystać z “podwózki”. Po prostu wchodzą oni do kokpitu na “rezerwowe” / tylne miejsce i są jakby pasażerami. W jaki…
Czytaj dalej »
Jak informuje samo AT&T – wyciekły dane za okres pół roku (od maja 2022). W skrócie – kto do kogo dzwonił / pisał / ile razy / w jakim czasie / jak długo trwało połączenie. W logu pojawiają się też numery nie należące do AT&T (tj. wystarczyło że połączenie lub…
Czytaj dalej »
Krótka relacja z informacjami przekazanymi przez ArsTechnica: Podrobiony sprzęt znalazł się w “systemach wspierających” samoloty: F-15, F-18, F-22 czy bombowiec B-52. Urządzenia zostały również sprzedane szpitalom czy szkołom, a cały proceder trwał kilka dobrych lat. Dla niepoznaki fejkowe urządzenia były pakowane w normalnie wyglądające kartony oklejone normalnie wyglądającymi naklejkami, a…
Czytaj dalej »
Bezpieczne przechowywanie dóbr oraz dokumentów, zwłaszcza tych mniejszych, łatwych do przeniesienia, od setek lat realizowane jest podobnie. Wzmocniona skrzynia (czasami wielkości całego pomieszczenia), często wykonana z kilku warstw grubej stali rozdzielanych np. betonem, przymocowana do podłoża lub ściany nośnej przy pomocy tzw. kotw chemicznych, albo po prostu wmurowana – innymi…
Czytaj dalej »