NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
5 października Prokuratura Regionalna w Poznaniu poinformowała o skierowaniu do Sądu Okręgowego w Poznaniu aktu oskarżenia obejmującego 5 osób. Śledztwo dotyczyło nieuprawnionego uzyskania dostępu do danych świadczeniobiorców NFZ i zostało wszczęte w kwietniu 2024 r. TLDR: W jego toku ustalono, że sprawcy uzyskali nieuprawniony dostęp do kont pracowników podmiotów medycznych…
Czytaj dalej »
Zdarzenie dotyczyło 183 osób. 22 września osoba nieuprawniona wykorzystała podatność w aplikacji webowej panelu wydawcy, polegającą na niewystarczającej kontroli uprawnień (IDOR) przy pobieraniu dokumentów. Nie doszło do przejęcia kont pracowników ani naruszenia bazy danych. – Tak napisał w odpowiedzi na pytania naszej redakcji Inspektor Danych Osobowych Legimi SA. Z kolei…
Czytaj dalej »Jak atakujący dostali się do danych? Sam serwis pisze o tym w komunikacie do użytkowników, tym razem chodziło o “nieuprawniony dostęp do kilku służbowych skrzynek pocztowych oraz systemu obsługi klientów”. “Potencjalnie” uzyskano dostęp do danych: ~ms
Czytaj dalej »Całość ma związek z incydentem bezpieczeństwa opisanym tutaj. Jak czytamy w najnowszej aktualizacji: Na stronie ze statusem incydentu wylistowane zostały informacje, które wyciekły oraz z jakiego okresu. W szczególności są to: Nie zostały pobrane: Przyznam, że mimo dużej skali problemu, informacja przekazana klientom jest konkretna, a obsługa samego incydentu przebiega…
Czytaj dalej »
Skontaktowali się z nami atakujący identyfikujący się jako Horus, z taką informacją: Jestesmy niezalezni nazywamy sie Horus pokazalismy slabosc kolejnego programu gabinetowego ktory odpowiadal za trzymanie danych polakow w nasze rece wpadly nastepujace dane z felgdent.com: * 2 400 000 pacjentów — PESEL, imię i nazwisko, adres, telefon, gabinet, NIP*…
Czytaj dalej »
Sytuacja niczym jak z filmów o hakerach? Wybitni specjaliści forsujący zabezpieczenia NASA, CIA czy NSA dla zabawy? Nie do końca. Zwykli cyberprzestępcy chwalą się uzyskaniem dostępu do jednego z systemów Federalnego Biura Śledczego (FBI) – amerykańskiej agencji rządowej (służby specjalnej), która zajmuje się zwalczaniem przestępstw oraz kontrwywiadem. FBI to też…
Czytaj dalej »Powód? Microsoft nie sprawdzał podpisu JWT… Na początek badacz namierzył z Internetu pewną usługę, która niby wymagała logowania (VPN required…) Na stronie było logo usługi (?) Titan, więc badacz poszukał trochę dokumentacji oraz zerknął na archiwalną wersję strony z logowaniem. W ten sposób doszedł do funkcji API /v2/Query Funkcja jako…
Czytaj dalej »
Wg relacji Zaufanej Trzeciej Strony atakujący twierdzi, że wykradł 6 TB faktur, a dostał się do systemu za pomocą wykorzystania pewnej podatności w systemie Fakturowni. Sama Fakturowania pisze tak: I dalej: ~ms
Czytaj dalej »
Enel-Med S.A. oficjalnie potwierdził, że padł ofiarą cyberataku, w wyniku którego doszło do naruszenia poufności danych. Jak czytamy w komunikacie: “Zarząd Spółki Centrum Medyczne ENEL-MED S.A. (“Emitent”) informuje, że w dniu 24 września 2026 r. w godzinach wieczornych powziął informację o incydencie bezpieczeństwa IT i naruszenia poufności danych Spółki.” ~PAP…
Czytaj dalej »
Zacznijmy od razu z grubej rury: ktoś wykorzystał podatność SQL injection i ukradł bazę od dostawcy oprogramowania medycznego (Medyc). Jak czytamy w jednym z oświadczeń: W bazie danych systemowej pola imię, nazwisko oraz PESEL były przechowywane w formie zaszyfrowanej. Jednak ze względu na strukturę zastosowanego kodu, dostawca nakazał przyjąć scenariusz,…
Czytaj dalej »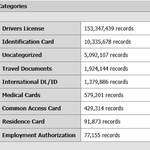
Na przełomie sierpnia i września dziennikarz Brian Krebs prowadzący popularnego bloga KrebsOnSecurity otrzymał informację o nielegalnym ogłoszeniu sprzedaży danych. Poprzez rosyjskojęzyczne forum Exploit trafił na serwis Nexus oferujący sprzedaż wykradzionych danych. Weryfikując darmową próbkę, dziennikarz znalazł między innymi własne prawo jazdy oraz skan dokumentu Sekretarza Obrony USA, Pete’a Hegsetha. Przekazał…
Czytaj dalej »
Grupa ShinyHunters pochwaliła się na swojej stronie z wyciekami (leaksite) włamaniem do systemów firmy McKesson oraz kradzieżą danych medycznych milionów pacjentów. Wśród wykradzionych informacji znajdują się zarówno wrażliwe dane osobowe, jak i medyczne. TLDR: McKesson Corporation to jedna z największych firm z sektora ochrony zdrowia w Stanach Zjednoczonych oraz główny…
Czytaj dalej »
Jeszcze nie opadł kurz po ujawnieniu danych medycznych blisko 19 milionów Polaków pochodzących z bazy firmy MyDr., a już napływają do nas informacje o kolejnym znaczącym incydencie związanym z wyciekiem danych osobowych. Tym razem z problemami mierzą się obywatele Łotwy, gdzie z systemu CSDD (Łotewska Dyrekcja Bezpieczeństwa Ruchu Drogowego) wykradziono…
Czytaj dalej »
Aktualizacja 04.08.2026 10:48 – Odpowiedź biura prasowego Żabka Polska Wczoraj zadaliśmy następujące pytania: Dzisiaj przed godziną 11:00 otrzymaliśmy odpowiedź biura prasowego, które publikujemy w niezmienionej formie. Firma potwierdza wystąpienie incydentu i podjęcie niezbędnych kroków: Potwierdzamy, że pod koniec ubiegłego tygodnia wykryliśmy nieautoryzowany dostęp do wybranych zasobów technicznych wspierających wymianę informacji…
Czytaj dalej »
Brytyjskie Information Commissioner’s Office (ICO) ukarało grzywną w wysokości prawie 1 mln £ spółki South Staffordshire Plc i South Staffordshire Water Plc. Jest to następstwo incydentu bezpieczeństwa, który pozostał niewykryty przez ~dwa lata. Naruszenie dotknęło danych ~633 tys. klientów i pracowników, a zaczęło się od jednego złośliwego maila. TLDR: ICO…
Czytaj dalej »