Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
No więc trzymajcie się krzeseł (lub poręczy w tramwajach ;-) – pierwszym krokiem ataku jest ominięcie podpisu JWT poprzez użycie algorytmu none 😅 Czyli mówię SharePointowi, żeby zupełnie zignorował podpis kryptograficzny mojego (sfałszowanego) tokena. A SharePoint grzecznie to wykonuje. W skrócie wysyłamy token z takim nagłówkiem: {“alg”: “none”, “typ”: “JWT”}…
Czytaj dalej »
WordPress to ta część świata oprogramowania open source, o której na sekuraku piszemy na tyle regularnie, że tym razem już darujemy Wam fragment o tym, jak ważny jest to projekt dla całego internetu. Powodem dzisiejszego wpisu jest łańcuch drobnych błędów zaczynający się od XSS, a po spełnieniu określonych warunków kończący…
Czytaj dalej »
2 sierpnia weszły w życie kolejne przepisy AI Act, kładące nacisk na oznaczanie treści w Internecie. Co jednak, jeśli ktoś tego obowiązku nie dopełni? Pamiętajmy, że cyberzbój na przepisy prawa nie patrzy. Wykrywanie deepfake’ów zaczyna się od zabezpieczenia oryginału i od pytania: co konkretnie próbujemy wykryć? Wygenerowany obraz, podmienioną twarz,…
Czytaj dalej »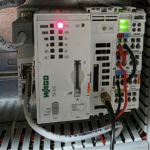
CERT Polska opublikował właśnie znaczne uzupełnienie opisu incydentu, który relacjonowaliśmy w styczniu. Wg najnowszej relacji: 1. Atak na elektrociepłownię rozpoczął się od cyberataku na farmę fotowoltaiczną, a dokładniej przejęto urządzenie Fortigate z interface VPN wystawionym do Internetu. Jak dodaje CERT Polska: interfejs VPN był dostępny z sieci internet i umożliwiał…
Czytaj dalej »
AISI (brytyjska organizacja rządowa) 122 razy poprosiła modele AI o wykonanie pewnego zadania hackerskiego.W tym celu specjalnie wyłączyli zabezpieczenia modeli przed nieautoryzowanym hackowaniem (normalne, komercyjne modele nie mają takiej możliwości, ale w teście chodziło o sprawdzenie realnych możliwości narzędzi). Modele dostały również pełen dostęp do internetu (!). Efekt? 19 prób…
Czytaj dalej »
Gitea to otwartoźródłowa, samodzielnie hostowana platforma Git. Została napisana w języku Go, a jej repozytorium na GitHubie ma prawie 60 tysięcy gwiazdek. TLDR: Pod koniec lipca załatano w niej krytyczną podatność, która umożliwiała zdalne wykonanie kodu. Każdy użytkownik instancji przy domyślnych uprawnieniach może przekształcić zawartość przesłanego patcha w aktywny Git…
Czytaj dalej »
O akcji ostrzega Microsoft, pisząc: zidentyfikowaliśmy w kilku krajach powszechne naruszenia bezpieczeństwa sieci WiFi w organizacjach z branży hotelarsko-gastronomicznej oraz w innych sieciach obsługiwanych przez urządzenia wspierające captive portal.Najpierw przejmowane są routerki dające dostęp do sieci WiFi. Umówmy się, często jedynym zabezpieczeniem w hotelu jest nieaktualizowany od 5 lat TP-Link…
Czytaj dalej »
OpenAI prowadził eksperyment ze skutecznością swojego nowego (wewnętrznego) modelu AI. Całość miała na celu wykonanie benchmarku o nazwie ExploitGym. Jak sama nazwa wskazuje, eksperyment polegał na hackowaniu ;-) Model znienacka postanowił oszukać badaczy i po prostu wykraść odpowiedzi z zewnętrznej firmy Hugging Face. Całość ataku w pewnym uproszczeniu wyglądała tak:…
Czytaj dalej »
Sekurak.Academy to największy projekt edukacyjny w Polsce, który ma już ponad trzy lata i zgromadził 15 000 aktywnych uczestników (!!!), regularnie rozwijających swoje kompetencje razem z najlepszymi trenerami i największą społecznością ITsec w Polsce. Jeśli jeszcze nie miałeś okazji poznać tej wyjątkowej (ale kompletnie bez elitarnego zadęcia i naprawdę przyjaznej)…
Czytaj dalej »
OWASP opublikował nową listę najważniejszych zagrożeń dla aplikacji opartych na dużych modelach językowych. Prompt Injection nadal zajmuje pierwsze miejsce, ale największy awans zaliczyło Excessive Agency. I słusznie, bo współczesny model rzadko kończy pracę na wygenerowaniu tekstu. Czyta pocztę, odpytuje bazy danych, uruchamia kod, korzysta z MCP, wywołuje API i działa…
Czytaj dalej »
Aktualizacja 04.08.2026 10:48 – Odpowiedź biura prasowego Żabka Polska Wczoraj zadaliśmy następujące pytania: Dzisiaj przed godziną 11:00 otrzymaliśmy odpowiedź biura prasowego, które publikujemy w niezmienionej formie. Firma potwierdza wystąpienie incydentu i podjęcie niezbędnych kroków: Potwierdzamy, że pod koniec ubiegłego tygodnia wykryliśmy nieautoryzowany dostęp do wybranych zasobów technicznych wspierających wymianę informacji…
Czytaj dalej »
Wiele współczesnych naruszeń bezpieczeństwa nie wynika z pojedynczego, spektakularnego błędu (np. klasy naruszenia ochrony pamięci). Prawdziwa esencja ofensywnego rzemiosła leży w łańcuchach podatności. Często dwie właściwości aplikacji, które pojedynczo wyglądają na niegroźne słabości lub błędy o niskim priorytecie, po połączeniu mogą dać zabójczy efekt. To historia o tym, jak jedna…
Czytaj dalej »
Implementując mechanizm uwierzytelnienia wykorzystujący login i hasło dostępu można się spotkać z zagadnieniem bezpiecznego przechowywania poświadczeń logowania. Najczęściej loginem bywa adres email lub unikalny nick użytkownika. Z jego przechowywaniem nie ma problemu. Można nawet zapisywać go w postaci jawnej w bazie danych. Problemem jest natomiast przechowywanie haseł, w taki sposób,…
Czytaj dalej »
Rozszerzenie do przeglądarki Chrome – Prompt Optimizer – Second Brain (nadal dostępne w oficjalnym sklepie Chrome Web Store) którego zadaniem jest wsparcie użytkownika podczas pracy z modelami AI, po cichu wykrada wpisywane prompty i generowane odpowiedzi. Oczywiście twórcy rozszerzenia deklarują, że dane użytkownika w żaden sposób nie są gromadzone. Jak…
Czytaj dalej »
Platformy HackerOne raczej nie trzeba przedstawiać nikomu, kto interesuje się cyberbezpieczeństwem. To właśnie za jej pośrednictwem wielu hakerów zgłasza wykryte podatności, w zamian za co, oprócz uznania, otrzymują nagrody pieniężne. TLDR: Do tej pory istniała możliwość otrzymania nagrody, bez potrzeby ujawniania tożsamości. Stosując się jednak do obowiązujących regulacji, zwłaszcza tych…
Czytaj dalej »