Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Temat relacjonuje Bitdefender. Najpierw komuś udało się przemycić fejkowego newsa do serwisu GlobalNewsWire. Stamtąd podchwycił temat CNBC czy nawet Reuters. O dziwo informację zretweetował nawet sam Litecoin: Jak można się domyślić, od dużych serwisów newsowych, dużo innych serwisów newsowych zaczęło kopiować informację, co spowodowało skokowy wzrost wartości LTC o około…
Czytaj dalej »
Szantażowanie firmy Apple, atak na największego dostawcę mięsa na świecie (JBS) czy incydent z Acerem – REvil z pewnością można zaliczyć do jednej z najskuteczniejszych grup ransomware’owych ostatnich lat. Dobra passa grupy została jednak przerwana za sprawą głośnego wydarzenia związanego z oprogramowaniem Kaseya, w wyniku którego dane 200 firm zostały…
Czytaj dalej »
Szczegóły możecie zobaczyć tutaj. Samo wykorzystanie podatności było banalne: najpierw wylogowujemy się (z listingu usunięto nieistotne w kontekście tekstu nagłówki), podmieniając user_id na ten ofiary. W odpowiedzi HTTP otrzymujemy token. POST /scauth/otp/droid/logout HTTP/1.1Host: gcp.api.snapchat.com {“user_id”:”████”,”device_id”:”███████”,”device_name”:”███████”} HTTP/1.1 200 OK {“status”:”SUCCESS”,”user_id”:”█████████”,”token”:”█████”,”expiry_hint”:████} Teraz wystarczyło zalogować się, podając dodatkowo w żądaniu zdobyty token i…
Czytaj dalej »
W ciągu ostatnich kilku lat sporo mówi się o szeroko rozumianym cloud security (bezpieczeństwo w chmurze). Metodyka ta z pewnością niesie za sobą wiele zalet – wszak ochronę naszych danych powierzamy firmom z wielomilionowymi budżetami. Problem pojawia się wtedy, gdy ci, którzy się tego podjęli, nie do końca radzą sobie…
Czytaj dalej »
Tydzień temu informowaliśmy Was o krytycznej podatności w Microsoft Office (CVE-2021-40444), która umożliwia zdalne wykonanie kodu na urządzeniu ofiary: Co prawda domyślny tryb Protected View w MS Office jest w stanie skutecznie ochronić nasze urządzenie przed atakiem, lecz, zdaniem badaczy bezpieczeństwa, mechanizm ten można obejść na co najmniej kilka sposobów…
Czytaj dalej »
W sierpniu informowaliśmy Was o exploicie FORCEDENTRY, który umożliwiał operatorom Pegasusa zdalne zainfekowanie urządzenia ofiary przy użyciu spreparowanej wiadomości iMessage: Wyżej wymieniona podatność została załatana w najnowszej aktualizacji iPhone’a (iOS 14.8) oraz iPada (iPadOS 14.8): Oprócz luki FORCEDENTRY naprawiono również błąd typu use after free w WebKit, pozwalający na zdalne…
Czytaj dalej »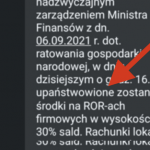
Pełna treść SMSa rozsyłanego przez oszustów wygląda tak: Nowy Ład, centralizacja, “ratowanie gospodarki narodowej” i na koniec upaństwowienie 30% wartości konta. Przedsiębiorca torpedowany z każdej strony takimi informacjami może w pierwszym odruchu bezsilności przelać pieniądze, na co liczą przestępcy. Zauważcie, że SMS wygląda jak wysłany z banku ING, jest też…
Czytaj dalej »
O akcji donosi Policja, uzupełniając materiał o filmik, ukazujący wypłatę części skradzionych środków przez osobę zamieszaną w przestępstwo. Jak do tego doszło? Zacznijmy od końca. Powiedzmy, że ktoś posiada dane logowania do bankowości ofiary – nazwijmy ją roboczo panią Matyldą. Czy przestępca może przelać wszystkie pieniądze na swoje konta? No…
Czytaj dalej »
Burp Suite to popularne narzędzie pozwalające na przeprowadzanie testów bezpieczeństwa aplikacji internetowych. Więcej na temat tego oprogramowania pisaliśmy w artykule z 2014 roku. Tymczasem badacze bezpieczeństwa z Noah Lab odkryli podatność, która pozwala na zdalne wykonanie kodu na urządzeniu użytkownika Burp Suite: Luka dotyczy wykorzystywania przez oprogramowanie bezokienkowej wersji przeglądarki…
Czytaj dalej »
Monopoly VIP to gra udostępniana klientom McDonalda w Wielkiej Brytanii. W skrócie można wpisać tam kod dostępny po zakupie produktów i dzięki temu wygrać nagrody. Część osób, która rzeczywiście je wygrała, dostała w informującym o fakcie e-mailu pewien bonus: dane logowania do produkcyjnej/stagingowej bazy danych: Hasło do bazy w treści…
Czytaj dalej »
Jeśli interesują Was szkolenia dedykowane programistom/testerom/pentesterom to zapraszamy do odwiedzenia naszego nowego projektu: Securitum Web Lab (https://weblab.securitum.pl/). Bezpieczeństwo frontendu aplikacji webowych to jedno ze szkoleń, które tam Wam proponujemy. Prowadzi je Michał Bentkowski, topowy pentester i badacz bezpieczeństwa – który do samego Google zgłosił przeszło 20 podatności, za które otrzymał…
Czytaj dalej »
Całkiem ciekawy, chociaż nie nowy sposób zdalnego ataku na samochody marki Honda został opisany w tym miejscu. To tzw. replay attack, który polega na kilkukrotnym lub opóźnionym wysyłaniu poprawnych danych. Według autora prawdopodobnie działa on w wypadku wszystkich modeli marek Honda/Acura wyposażonych w tę funkcję: This attack seems to affect…
Czytaj dalej »
Mowa o CVE-2021-40444. Atakujący przygotowują odpowiednie pliki .docx które po otwarciu przez ofiarę umożliwiają przejęcie jej komputera. Microsoft opisuje to w ten sposób: An attacker could craft a malicious ActiveX control to be used by a Microsoft Office document that hosts the browser rendering engine. The attacker would then have…
Czytaj dalej »
TrickBot został zauważony po raz pierwszy w październiku 2016 roku i miał on postać trojana bankowego. Z czasem złośliwe oprogramowanie wzbogacono o nowe moduły, takie jak np. „dropper”, którego główną rolą jest zapewnienie „tylnej furtki” dla innego złośliwego oprogramowania. Z funkcji tej korzystało między innymi Ryuk Ransomware, znane z ataków…
Czytaj dalej »
Znakiem rozpoznawczym Grześka Tworka (prowadzącego kurs o bezpieczeństwie Windows) jest maksimum praktyki, minimum teorii oraz rozległa wiedza z dziedziny bezpieczeństwa systemów windowsowych. Grzegorz w czasie ponaddwudziestoletniej kariery zawodowej zarządzał czterema zbudowanymi od podstaw zespołami ekspertów IT Security, napisał dziesiątki narzędzi, znajdował bugi w kodzie systemów Windows, jednych hackerów wsadzał do…
Czytaj dalej »