Rusza Black Week z sekurakiem! Zniżki nawet do -80%!
Zobacz nasz aktualny kalendarz szkoleń!
Nieco więcej w notce tutaj. A w skrócie: W każdym razie ICO pisze tak: “Password1 is not an appropriate password”. ~ms
Czytaj dalej »
Producent poinformował o nadchodzących łatach dla krytycznych / poważnych podatności: FortiOS, FortiManager, FortiAnalyzer Łatki mają być dostępne dzisiaj (22 października). Dla FortiMail / FortiAuthenticator powinny być dostępne już teraz. Producent zaleca aby potraktować te łatki priorytetowo: We recommend customers treat this release as a priority change rather than a routine…
Czytaj dalej »
Czy rzut kostką jest losowy? W dużym przybliżeniu ludzkość uznała ten deterministyczny układ chaotyczny za wystarczająco nieprzewidywalny, aby wykorzystać go w różnego rodzaju grach “losowych”. Jednak na poziomie mechaniki klasycznej, ciężko upatrywać tam prawdziwej losowości. Raczej dużą czułość na warunki początkowe i błąd pomiaru. W przypadku kryptografii, jeden rzut zwykłą…
Czytaj dalej »
Badacze bezpieczeństwa z Cycode odkryli podatność, dzięki której złośliwy serwer MCP może nakłonić SDK Python do wysłania danych uwierzytelniających do atakującego. TLDR: Model Context Protocol (MCP) to standard wprowadzony przez firmę Anthropic i przekazany Agentic AI Foundation (AAF), która go utrzymuje. Służy on do łączenia asystentów AI z zewnętrznymi narzędziami…
Czytaj dalej »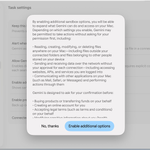
W najnowszej wersji aplikacji Gemini dla użytkowników macOS Google po cichu testuje nową funkcjonalność – Additional sandbox options (Dodatkowe opcje piaskownicy). I choć nazwa nie sugeruje nic spektakularnego to w rzeczywistości oznacza znaczne rozszerzenie uprawnień agenta AI, zapewniając mu praktycznie Full Access (pełną kontrolę nad systemem użytkownika). Co to może…
Czytaj dalej »
Podatności umożliwiają zdalny dostęp na serwer i nie wymagają uwierzytelnienia w atakowanej aplikacji. CVE-2026-109618 / CVE-2026-109619. Ważne, wg doniesień – wystarczy nawet prosta aplikacja Hello World w PHP udostępniona do Internetu aby być podatnym (podatności nie bazują na lukach w kodzie PHP, jest to podatność w samym silniku PHP): Exploitation…
Czytaj dalej »
Super tani iPhone, wymarzona torebka w doskonałej cenie lub oferta, obok której po prostu nie da się przejść obojętnie. Kto by się nie skusił? Pewnie każdy z nas zna kogoś (lub sam padł ofiarą), kto dał się złapać na internetowy scam. Fałszywe sklepy wyglądają coraz lepiej: rzetelny regulamin, zielona kłódka…
Czytaj dalej »Aby być zainfekowanym wystarczyło zobaczyć reklamę (nie trzeba było w nic klikać). Czasem reklama była ładowana “w tle”. W akcji był zaawansowany spyware celujący w odpowiednio wyselekcjonowane ofiary (nie były to masowe infekcje). Reklamy były emitowane na około 120 000 stronach webowych oraz w 70 000 aplikacjach (!). W tym…
Czytaj dalej »Tytuł wygląda jak reklama narzędzi AI / glitch na zarabianie nieskończonej ilości pieniędzy ;) Ale do tego jeszcze dojdziemy. W każdym razie badacze z XBOW rzeczywiście znaleźli kilka podatności, które umożliwiały wykonanie kodu na komputerze ofiary, zaledwie po wejściu na odpowiednio spreparowaną stronę. Praca AI została podzielona na 4 agentów:…
Czytaj dalej »
Miesiąc cyberbezpieczeństwa oficjalnie wystartował, a z nim – ogrom eventów poświęconych tematyce cybersec. Nasza reprezentacja, jak zawsze, jest w centrum wydarzeń, więc 30 września wybraliśmy się do Warszawy na VIII Forum Cyberbezpieczeństwa organizowane przez Ministerstwo Cyfryzacji. Organizatorzy zadbali, by na Forum pojawiły się nie tylko ważne postaci ze świata polityki,…
Czytaj dalej »
Wg doniesień medialnych, dotkniętych zostało kilkaset sklepów (Intermarche / Leclerc / Super U), a cyberatak wycelowany był w systemy sterowania lodówkami od Danfoss. Miało dojść do zdalnej manipulacji temperaturą lodówek / zamrażarek – a dokładniej uruchomiono w pętli funkcję odmrażania z docelową temperaturą 50 stopni powyżej zera. Straty mogą osiągnąć…
Czytaj dalej »Hackerzy twierdzą, że do ataku doszło poprzez uzyskanie dostępu admina do firmy, która miała uprawnienia odpytywania duńskiego odpowiednika PESEL. Dalej już poszło prostą enumeracją – odpytali całą bazę i wyciągnęli: Imiona/Nazwiska/Adresy/duńskie numery PESEL. Swoją drogą to podobny atak, jak ten o którym informował ostatnio NFZ (wyciek z bazy eWUŚ –…
Czytaj dalej »
Tym razem przygotowaliśmy około dwugodzinne, bezpłatne szkolenie z masą praktycznych rad o tym jak reagować na wyciek danych. Szkolenie przeznaczone jest zarówno dla osób technicznych jak i nietechnicznych. Startujemy w piątek 16.10.2026 o godzinie 10:00 online (dostępne będzie też dożywotnie nagranie). Agenda szkolenia [czas trwania – 2h, start 16.10.2026, 10:00,…
Czytaj dalej »
Dwóch badaczy: Robert Kruczek i Kamil Szczurowski przesłało nam ciekawe znalezisko (wszystkie wytłuszczenia w tekście pochodzą od redakcji): W połowie kwietnia 2025 roku udało nam się zlokalizować trywialną podatność bezpieczeństwa w jednym z systemów należących do opisywanej instytucji. System ten zawiera w swojej bazie dane około 130 tysięcy osób. Tego…
Czytaj dalej »
Roundcube to otwartoźródłowy, samodzielnie hostowany webowy klient poczty. Stanowi wygodny sposób na dostęp do własnego serwera mailowego bez konfiguracji konta w standardowej aplikacji jak np. Outlook czy Thunderbird. Jak wiele podobnych projektów, na bieżąco otrzymuje on aktualizacje zawierające łatki zabezpieczeń. TLDR: Kanadyjskie Centrum Cyberbezpieczeństwa (Cyber Centre) ostrzega, że załatana już…
Czytaj dalej »