Rusza Black Week z sekurakiem! Zniżki nawet do -80%!
Zobacz nasz aktualny kalendarz szkoleń!
Jak czytamy: Analiza wykorzystanych w atakach instancji pokazuje, że atakujący najchętniej używają chińskich modeli (głównie DeepSeek Flash). Wynika to z ich balansu możliwości, niskich kosztów oraz braku zauważalnych zabezpieczeń w sytuacji, gdy się odpowiednio zbuduje prompt. Do ARTEX można podpinać zewnętrzne modele LLM (OpenAI, Anthropic, DeepSeek). Sam framework koordynuje działania…
Czytaj dalej »
Autopay poinformowało dzisiaj o cyberataku. Jak czytamy: Autopay S.A. stało się celem cyberataku. 11 listopada 2026 r. stwierdziliśmy nieautoryzowany dostęp do infrastruktury oraz części danych dotyczących płatności przetworzonych przez Spółkę. Do tej pory nie potwierdziliśmy skopiowania czy wykorzystania danych, ale nie możemy tego całkowicie wykluczyć, dlatego bezpośrednio informujemy klientów, których…
Czytaj dalej »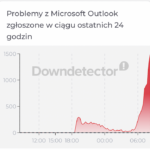
Wygląda to na niekontrolowaną zmianę konfiguracji serwerów (lub infrastruktury sieciowej). W każdym razie część serwerów przestała odpowiadać, a te które zostały nie były w stanie obsłużyć ruchu. Na początek poprawili problemy na pojedynczych serwerach, ale po próbie globalnego rozwiązania problemu – znowu awaria. Całą historię problemu możecie śledzić tutaj. Microsoft…
Czytaj dalej »
Mega Sekurak Hacking Party po raz pierwszy w historii trwało aż dwa dni – i ani przez chwilę nie zwolniliśmy tempa! 26 i 27 października 2026 roku Centrum Kongresowe ICE w Krakowie znów stało się stolicą polskiego ITsec. W tym roku po raz kolejny pobiliśmy rekord frekwencji! Niemal 1700 uczestników,…
Czytaj dalej »
Badacze z NebuSec odkryli lukę w aplikacji Telegram na Androida, która w połączeniu z dwoma innymi błędami mogła doprowadzić do przejęcia pełnej kontroli nad telefonem ofiary. Wystarczyło, że odebrała ona połączenie głosowe od atakującego. TLDR: Gdy wykorzystano inny błąd powodujący wyciek informacji odkryta luka umożliwiała atakującemu wydostanie się “poza” aplikację…
Czytaj dalej »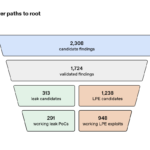
…dokładniej to zapuszczony na Linuksa model zlokalizował w 2300 potencjalnych luk bezpieczeństwa. Z tego wstępnie potwierdził 1200 podatności klasy LPE (Local Privilege Escalation – z poziomu zwykłego użytkownika dostajemy full uprawnienie roota (admina)). Ale co nam z takich cały czas “potencjalnych podatności”? Model przygotował więc 950 działających exploitówKoszt całej operacji…
Czytaj dalej »
23 listopada rusza u nas akcja Black Week z sekurakiem. Ale zanim internet oszaleje na punkcie różnych promocji, które wcale promocjami nie są – mamy dla Was propozycję nie do odrzucenia 😉 W Black Week nie chodzi o to, żeby kupić cokolwiek, tylko żeby zainwestować w siebie w najlepszej możliwej…
Czytaj dalej »Sprawę relacjonuje Policja w Bydgoszczy. Akcja w telegraficznym skrócie: ~ms
Czytaj dalej »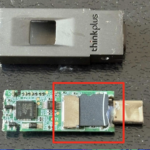
Sam pendrive sprzedawany przez Lenovo w Chinach wygląda tak: Czytnik linii papilarnych oraz AES-256 – w skrócie super fancy “military grade” sprzęt. Tylko jest jeden problem. Okazało się, że w środku takiego pendrive-a była zupełnie nieszyfrowana karta SD, gdzie były przechowywane dane (!). Czytnik linii papilarnych włączał / wyłączał jedynie…
Czytaj dalej »
Badacz bezpieczeństwa Quentin Kaiser zaprezentował na konferencji Hexacon 2026 w Paryżu krytyczny błąd w oprogramowaniu konfiguracyjnym Broadcom odpowiadającym za obsługę funkcji Wi-Fi Protected Setup (WPS). Podatność pozostaje niezałatana od blisko 16 lat, a jej skuteczne wykorzystanie pozwala atakującemu na wykonanie dowolnego kodu z uprawnieniami roota. TLDR: Co istotne, atak nie…
Czytaj dalej »
20 października 2026 r. w Railway (platforma chmurowa do uruchamiania aplikacji, usług i baz danych) wykryto nietypowy ruch w systemach przechowujących zmienne środowiskowe klientów. Ustalono, że nieupoważniona osoba mogła uzyskać dostęp do zaszyfrowanych zmiennych środowiskowych, a w przypadku niektórych z nich również do ich odszyfrowanej zawartości. W zmiennych środowiskowych klienci…
Czytaj dalej »
W sierpniu 2025 pisaliśmy o drugiej największej karze nałożonej przez Prezesa Urzędu Ochrony Danych Osobowych. Ukarany na kwotę ponad 18 mln zł został ING Bank Śląski, a powodem było skanowanie dowodów osobistych klientów, a także potencjalnych klientów. TLDR: Rzecznik prasowy banku stwierdził, że działania te były niezbędne do realizacji obowiązków…
Czytaj dalej »
5 listopada 2026 r. ukazała się łatka do Portable OpenSSH (dla przypominienia nie chodzi o bezinstalacyjną wersję serwera, która często wykorzystuje suffix “portable”, w przypadku OpenSSH chodzi o możliwość przenoszenia między systemami). Wydanie zawiera mitygację (workaround) na krytyczną podatność, która pozwala ominąć uwierzytelnianie hasłem na serwerach Linux z biblioteką musl…
Czytaj dalej »Francja informuje, że w trzech bankach krwi w lodówkach zostały zwiększone temperatury do 110 stopni (z bazowej -30 stopni). Jak widać po tych temperaturach, nie są to takie zwykłe “lodówki”. Po wykryciu incydentu krew została przeniesiona do lodówek, które nie są podłączone do internetu. Prawdopodobnie wykorzystano podobne podatności jak przy…
Czytaj dalej »
Badacze bezpieczeństwa z firmy Parameter wykryli lukę bezpieczeństwa w popularnym ChatGPT. Za pomocą linku do współdzielenia konwersacji istniała możliwość wykonania złośliwego kodu w kontekście sesji zalogowanego użytkownika. Nie trzeba było wykonywać żadnej interakcji ani instalować złośliwego oprogramowania, wystarczyło jedynie kliknąć w potencjalnie złośliwy link. TLDR: Co więcej, po zgłoszeniu błędu…
Czytaj dalej »