NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Jeżeli nadal korzystacie z Windows 10 w wersji 21H2 lub 22H2 to musimy was zmartwić. Aktualizacja KB5068164 wydana w październiku 2025 r. zawiera poważny błąd, uniemożliwiający uruchomienie środowiska odzyskiwania systemu Windows (WinRE). Komizm sytuacji polega na tym, że poprawka, która miała załatać wykryte dziury oraz usprawnić proces naprawiania systemu, zafundowała…
Czytaj dalej »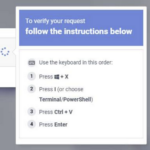
Badacze bezpieczeństwa z Microsoft Defender ostrzegają przed nowym wariantem kampanii malware, w której cyberprzestępcy za pomocą phishingu nakłaniają użytkowników do instalacji złośliwego oprogramowania typu infostealer (Lumma Stealer). Atak opiera się na technice ClickFix, polegającej na przekonaniu użytkownika do uruchomienia złośliwych poleceń PowerShell.TLDR: Schemat ataku jest dosyć prosty. Korzystając z socjotechniki…
Czytaj dalej »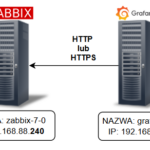
Wstęp W poprzednim artykule uporządkowaliśmy sprawy związane z konfiguracją pluginu Infinity i obsługą podstawowych zapytań API. Jeżeli po pierwszych testach z API Zabbix zauważyłeś, że wyniki przypominają bardziej losową zupę JSON niż dane gotowe do wizualizacji, to mam dobrą wiadomość: nie jesteś sam. Na szczęście, by rozwiązać ten problem, na…
Czytaj dalej »
Historię opisuje brytyjski The Guardian, cytując lokalną prasę. Całość zaczyna się tak: siedzisz sobie w domu opiekując się dziećmi, a tu wkracza policja i wyprowadza Cię pod bronią…
Czytaj dalej »
Od wielu lat cyberbezpieczeństwo w Polsce to już nie tylko fajna nisza dla nerdów. To olbrzymi rynek, na którym brakuje tysięcy specjalistów, a zarobki przyciągają coraz więcej zainteresowanych tą ścieżką kariery. Dodatkowo regulacje takie jak niegdyś RODO, później DORA, a teraz NIS 2, dokładają „trosk” kolejnym firmom czy jednostkom samorządowym,…
Czytaj dalej »
Badacze z Check Point Research odkryli podatności w Claude Code (Anthropic), które pozwalają atakującym na zdalne wykonanie kodu i kradzież kluczy API. Luki wykorzystują różne mechanizmy konfiguracji, w tym Hooks, serwery Model Context Protocol (MCP) oraz zmienne środowiskowe – umożliwiając wykonywanie poleceń i wykradanie poświadczeń, gdy użytkownik otworzy złośliwe repozytorium….
Czytaj dalej »
JavaScript to język wyjątkowy – świetny dla początkujących i obecny niemal wszędzie w Internecie: zarówno w przeglądarkach, na backendzie, jak i w aplikacjach desktopowych, jako język skryptowy w niektórych aplikacjach – i tak dalej. Jego składnia jest przystępna i trochę podobna do C/C++, Javy czy PHP, a brak silnego typowania…
Czytaj dalej »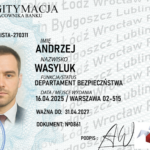
Paweł podesłał nam historię oszukania swojego taty na ~80000zł. W ramach całego procederu, w pewnej chwili została przesłana do ofiary taka “legitymacja” należąca rzekomo do pracownika departamentu bezpieczeństwa banku. Oczywiście w celu zmylenia ofiary, że rozmawia z prawdziwym pracownikiem banku. Wprawne oko wyłapie, że zostało to wygenerowane przez AI, ale…
Czytaj dalej »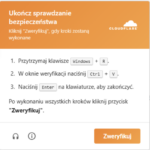
Tym razem chodzi o stronę gminy Długołęka. Nasz czytelnik poinformował nas o takim incydencie: wchodzisz na stronę gmina[.]dlugoleka[.]pl i od razu pojawia się prośba o potwierdzenie, że jesteś człowiekiem: No dobra, nie ma tu nic podejrzanego, klikamy dalej a tu coś takiego: W momencie kliknięcia checkboxu na poprzednim zdjęciu, zainfekowana…
Czytaj dalej »
O incydencie ransomware szpital informuje na swojej stronie: Szpital Wojewódzki w Szczecinie padł ofiarą ataku cyberprzestępców, którzy w nocy z soboty na niedzielę (7/8 marca) zainfekowali system informatyczny placówki, szyfrując część danych i blokując do nich dostęp. W efekcie ataku Szpital Wojewódzki pilnie wdrożył procedury awaryjne w tym m.in. przejście…
Czytaj dalej »
Śledząc aktywne kampanie cyberprzestępcze biorące na cel użytkowników smartfonów, jesteśmy przyzwyczajeni że malware jest najczęściej dostarczany za pomocą phishingu (link do pobrania złośliwego oprogramowania), czy też jako złośliwa aplikacja dostępna w AppStore i Google Play. TLDR: Istnieją również bardziej wyrafinowane metody, gdzie użytkownik nie musi wykonać żadnej interakcji, a cała…
Czytaj dalej »
Chcesz ogarnąć ze mną niezbędne umiejętności dotyczące AI w 2026 roku i tym samym nie zostać w tyle? 24 kwietnia startuje kolejna edycja szkolenia ze mną, Tomkiem Turbą – Narzędziownik AI 2.0 Reloaded! To najbardziej kompletne szkolenie z AI w Polsce. Składa się z aż czternastu sesji, trwających po dwie…
Czytaj dalej »
Chodzi o firmę Planet Labs, która opisuje swoje usługi jako “AI-Powered Earth Intelligence”. Na ów “Earth Intelligence” składa się flota kilkuset satelitów, które fotografują każdy skrawek ziemi “minimum raz dziennie”. Firma zaczęła od sprzedaży danych w celu badań klimatu i ogólnie ochrony planety. To szczytne cele, ale po pewnym czasie…
Czytaj dalej »
Rozmawiałem wczoraj 40 minut z Markiem, który opisał jak padł ofiarą scamu. Wyglądało to mniej więcej tak. – Scammer dzwoni z losowego numeru: została zaciągnięta pożyczka na pana dane– Ale ja nie brałem pożyczki– To chyba doszło do wycieku danych. W jakim banku ma Pan konto?– W banku X.– OK,…
Czytaj dalej »
Badacze z Orca Security odkryli podatność prompt injection w GitHub Codespaces. Pozwoliło to w opisie (w ramach issues) przekazać modelowi złośliwe instrukcje i przy pomocy kilku narzędzi wykraść token wygenerowany dla danego środowiska. W efekcie umożliwiło to przejęcie kontroli nad repozytorium. TLDR: GitHub Issues to narzędzie do śledzenia zadań, błędów…
Czytaj dalej »