NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Stało się 🙂 Firma Securitum Szkolenia została oficjalnym CompTIA Delivery Partnerem! TLDR: Ale co to właściwie oznacza? Przede wszystkim możemy teraz połączyć nasze autorskie podejście do nauki cyberbezpieczeństwa – czyli mnóstwo praktyki, labów i możliwość nauki pod okiem trenerów, którzy na co dzień faktycznie siedzą w security – z oficjalnym…
Czytaj dalej »
Badacze bezpieczeństwa z firmy SafeDep poinformowali o wykryciu masowego ataku na łańcuch dostaw w ekosystemie npm. Złośliwy kod został wykryty w keyv@6.0.0 przeznaczonym do zarządzania pamięcią podręczną w środowisku Node.js oraz powiązanych z nim pakietów z rodziny cacheable, flat-cache oraz cache-manager. Charakter infekcji wskazuje na samoreplikującego się robaka, zdolnego do…
Czytaj dalej »
Badacze bezpieczeństwa z Manifold zidentyfikowali 77 złośliwych rozszerzeń do Visual Studio Code w Open VSX. Wykorzystują one nazwy i opisy prawdziwych wtyczek z VS Code Marketplace. Zidentyfikowane rozszerzenia zostały już usunięte z Open VSX. TLDR: 58 wtyczek było lżejszym wariantem kampanii. Wysyłały swojemu właścicielowi nazwę hosta użytkownika, a czasami także…
Czytaj dalej »
Grupa ShinyHunters pochwaliła się na swojej stronie z wyciekami (leaksite) włamaniem do systemów firmy McKesson oraz kradzieżą danych medycznych milionów pacjentów. Wśród wykradzionych informacji znajdują się zarówno wrażliwe dane osobowe, jak i medyczne. TLDR: McKesson Corporation to jedna z największych firm z sektora ochrony zdrowia w Stanach Zjednoczonych oraz główny…
Czytaj dalej »
Amerykańskie agencje rządowe (CISA, NSA, FBI, DOE, EPA) wydały wspólne ostrzeżenie (CISA AA26-231A) o aktywnej kampanii cyberprzestępczej wymierzonej w sterowniki programowalne (PLC) z rodziny Siemens S7. TLDR: Żeby lepiej zobrazować powagę sytuacji, sterowniki te są często stosowane w zakładach przemysłowych, infrastrukturze wodno-kanalizacyjnej, sektorze energetycznym oraz innych środowiskach, gdzie automatyzacja procesów…
Czytaj dalej »
Do premiery GTA VI zostały niespełna 3 miesiące (19.11.2026 r.), a emocje związane z nową odsłoną popularnej serii rosną z dnia na dzień. W mediach co i rusz pojawiają się informacje o rzekomych wyciekach kodów źródłowych, materiałów z rozgrywki czy też nieoficjalnych wersjach demonstracyjnych. TLDR: Firma Rockstar Games kilka dni…
Czytaj dalej »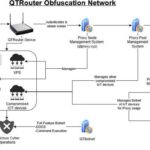
Poza routerkami wykorzystywane są też czasem urządzenia korporacyjne (Fortinet, Ivanti, Citrix ADC, Checkpoint), które przejmowane są znanymi podatnościami. Chińczycy tylko w tej operacji używali około ~200 exploitów. Wszystko po to, żeby ataki niepostrzeżenie wymieszać z normalnym ruchem czy uniemożliwić łatwą blokadę ataków (np. po kraju z którego realizowane są ataki)….
Czytaj dalej »
Wewnętrzny portal helpdeskowy działa za VPN-em. Pracownik wpisuje pytanie, n8n pobiera potrzebne informacje z Confluence, a bot zwraca zwięzłą odpowiedź wraz z linkami do źródeł. Prosty i przydatny mechanizm do obsługi zgłoszeń. Dobrze wdrożony bot helpdeskowy usuwa z głowy setki powtarzalnych zgłoszeń i może realnie pomóc adminowi w codziennych obowiązkach….
Czytaj dalej »
Badacze z Noma Labs odkryli krytyczną (ocenioną na 10 w skali CVSS) podatność w Ruflo, platformie open source do zarządzania agentami AI (ponad 67 tys. gwiazdek na GitHub i 2. miejsce na MCPMarket). Narzędzie dostarcza interfejs czatu, trwałą pamięć oraz narzędzia oparte na MCP. I to ten ostatni komponent okazał…
Czytaj dalej »
BMC (Baseboard Management Controller) to element, o którym administratorzy często zapominają. Oczywiście, jest wygodnym sposobem pozwalającym na zarządzanie serwerem, ale korzysta się z niego stosunkowo rzadko i… niekoniecznie pamięta się o jego bezpieczeństwie. Niesłusznie. TLDR: BMC to tak naprawdę osobny, niezależny komputer, z własnym interfejsem sieciowym i systemem operacyjnym, który pozwala na kontrolowanie…
Czytaj dalej »
Planujesz spokojną jesień? Chcesz w spokoju sączyć kawę przed komputerem i głęboko wierzyć, że Twoje domowe hasło do Wi-Fi (trudne123😉) jest całkowicie bezpieczne? Rozumiemy to doskonale i radzimy z całą powagą… Omijaj Kraków szerokim łukiem w ostatnim tygodniu października! I nie chodzi nam o smog w tym pięknym mieście 😉…
Czytaj dalej »
Letnia aura ustępuje, a my powoli zamykamy rozdział urlopowych wyjazdów… i zaczynamy już odczuwać lekki spadek nastroju na myśl o zbliżającej się jesieni. Głowa do góry! Mamy coś na osłodę. Aby ułatwić Wam wejście w powakacyjny tryb i polepszyć nastrój, startujemy z wyjątkową akcją Pożegnanie lata z sekurakiem. Przygotowaliśmy rabaty…
Czytaj dalej »
Vishing, wiadomości phishingowe, fałszywe aplikacje udające portfele kryptowalutowe oraz kod do eksfiltracji danych za pomocą platformy Telegram to tylko niektóre elementy szeroko zakrojonej kampanii, określonej przez badaczy z Rapid7 mianem “Operacja ASTERIX”. Nazwa pochodzi od oprogramowania Asterisk – otwartoźródłowego systemu telefonii IP (PBX) odnalezionego na serwerze atakujących. TLDR: Badacze zidentyfikowali…
Czytaj dalej »
Skrypt po poprzedniku działał, dopóki nie zadziałał. „Z pamiętnika admina” to cykl artykułów opartych na autentycznych doświadczeniach – bez podręcznikowej teorii, za to z konkretami prosto z placu boju. Pełna lista odcinków: tutaj Każdy zespół ma taki plik. Czasem leży w /opt/scripts. Czasem w katalogu domowym użytkownika, którego konto „na…
Czytaj dalej »
O złośliwych rozszerzeniach do przeglądarek pisaliśmy na łamach sekuraka już wielokrotnie. Nie jest odkryciem, że cyberprzestępcy nieustannie szukają nowych sposobów ataku, a biorąc pod uwagę popularność narzędzi AI ich wykorzystanie w realnych kampaniach było nieuniknione. TLDR: Najnowsza analiza przeprowadzona przez badaczy z Netskope idealnie wpisuje się w ten trend. Mowa…
Czytaj dalej »