Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Badacz bezpieczeństwa o pseudonimie Yusu (lowlevel.fun) odkrył sposób, dzięki któremu zwykła aplikacja w systemie Android 16 może ominąć włączony VPN, ujawniając prawdziwy adres IP użytkownika. TLDR: Sposób ten działa nawet wtedy, gdy włączone są opcje “Always-On VPN” oraz “Block connections without VPN”. Te dwa ustawienia mają zapewniać, że ruch z…
Czytaj dalej »
Grafana jest otwartoźródłową platformą służącą do wizualizacji danych, stosowaną nie tylko w IT, ale również w sektorach finansowych. Pozwala na tworzenie paneli na podstawie różnych metryk, dzięki czemu analitycy mogą w jednym miejscu monitorować kluczowe wskaźniki w czasie rzeczywistym. Wychwycenie anomalii czy też podjęcie decyzji w oparciu o zaobserwowane trendy,…
Czytaj dalej »
Platformy Discord zapewne nie trzeba nikomu przedstawiać. Każdy uczestnik Sekurak.Academy doskonale ją zna i chętnie prowadzi dyskusje za jej pośrednictwem. Choć pierwotnie platforma powstała jako bezpłatna aplikacji do komunikacji tekstowej, głosowej i wideo, skupiająca głównie środowisko graczy. Dzisiaj korzystają z niej miliony ludzi na całym świecie – od programistów, administratorów,…
Czytaj dalej »
28 maja Tomek Turba poprowadził bezpłatne szkolenia (odbyły się dwie sesje, o godz. 10:00 i o godz. 19:00) Podstawy OSINT i OPSEC. 10 błędów, których NIE WYPADA popełniać. Oba spotkania cieszyły się ogromnym zainteresowaniem – podczas porannej sesji na żywo oglądało nas jednocześnie ponad 1300 osób na YouTube, Facebooku i…
Czytaj dalej »
Rich Communication Services (RCS) to forma komunikacji będąca połączeniem SMS-ów i komunikatorów internetowych – wiadomości tekstowe wysyłane są przez internet, zamiast przez standardową sieć operatora. Możliwe jest także przesyłanie załączników. Aby skorzystać z RCS, musi wspierać je nasz operator, ale w Polsce robi to większość dużych telekomów. TLDR: Dotychczas wiadomości…
Czytaj dalej »
Powoli upada przekonanie, że dyplom z informatyki jest jedyną przepustką do świata technologii. Branża IT, jak żadna inna, wypracowała bowiem mechanizmy weryfikacji kompetencji, nierzadko ponad formalne wykształcenie. Dziś liczy się pasja, chęć rozwoju, konkretne umiejętności miękkie i umiejętności praktyczne, które przecież nabyć można na szkoleniach, kursach, webinarach czy podczas samodzielnej…
Czytaj dalej »
Cała Polska już kojarzy panią radną z Radomia, która przypadkiem wrzuciła na fejsa prywatną prośbę do marszałka o posadę w radzie nadzorczej szpitala… dla męża mechanika samochodowego. Zdecydowanie wpadka aspirująca do miana klasyka. Niedawno doszła “specjalistka” od AI, która w Rzeszowie próbowała wyłudzić zwrot za pizzę z salami. Zdjęcie przerobiła…
Czytaj dalej »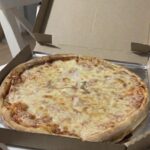
Capital Pizza Rzeszów informuje Jedna z Pań zamówiła dwie pizze z salami, po czym postanowiła zgłosić do portalu, że salami „magicznie zniknęło” i należy się zwrot pieniędzy. Problem w tym, że do usuwania salami został zatrudniony Chat GPT, który jak to AI — czasem lubi zrobić mały glitch, zmiana cięcia…
Czytaj dalej »
Czy jedno kliknięcie wystarczy, aby całe środowisko AI wpadło w ręce cyberprzestępców? W przypadku Open WebUI odpowiedź brzmi tak. Jak pokazał badacz bezpieczeństwa Metin Yunus Kandemir, wykryta podatność (Stored XSS) pozwala na przejęcie pełnej kontroli nad platformą przy minimalnej interakcji ze strony użytkownika. TLDR: Błąd występuje w implementacji funkcji przetwarzającej…
Czytaj dalej »
Podatność o ksywce YellowKey wygląda mniej więcej tak: Kluczem jak widzicie są te specyficzne pliczki, które trzeba umieścić na swoim “hackerskim” pendrive, a które Windows interpretuje w ten sposób że daje dostęp do danych zabezpieczonych BitLockerem. Co ciekawe, po restarcie, który wspominam powyżej, pliczki z pendrive… znikają. Część osób sugeruje,…
Czytaj dalej »Gość, który pokazał jakiś czas temu jak zdalnie oglądać kamery z robotycznych odkurzaczy DJI, tym razem zabrał się za elektroniczne niańki. Efekt? Mógł oglądać obrazy z kamer 1,1 miliona wideonianiek na całym świecie (też w Polsce). Schemat podatności był podobny jak w przypadku odkurzaczy – czyli serwer MQTT (kolejkowy) był…
Czytaj dalej »
Twórcy popularnego menadżera pobierania plików – JDownloader poinformowali o naruszeniu bezpieczeństwa swojej witryny internetowej. Atakującym udało się uzyskać nieautoryzowany dostęp do systemu zarządzania treścią (CMS), w wyniku czego linki prowadzące do niektórych instalatorów zostały podmienione na zainfekowane binarki. TLDR: W przypadku systemu Windows incydent dotyczył wyłącznie linków Download Alternative Installer,…
Czytaj dalej »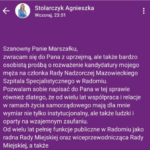
Jak mawiają – jeden obraz wart jest więcej niż 1000 słów. Zatem obraz: Jak się domyślacie, ta informacja miała być przesłana w wiadomości prywatnej do pana Marszałka. Ale jakoś tak przypadkiem została opublikowana na facebookowym wallu (czyli publicznie była dostępna dla wszystkich). Smaczku dodaje to, że jak donosi Gazeta Wyborcza,…
Czytaj dalej »
Jeśli ktoś chce szybko nadrobić zaległości w temacie ostatnich ataków supply chain, to polecam spojrzeć tutaj (Axios), tutaj (Shai-Hulud), tutaj (Bitwarden Cli) czy tutaj (Mini Shai-Hulud – kampania która uderzyła w OpenAI). W każdym razie OpenAI informuje, że atakujący zaczęli wykradać dane logowania z zainfekowanych komputerów oraz uzyskiwać dostęp do…
Czytaj dalej »
Luka jest aktywnie wykorzystywana i dotyczy OWA (Outlook Web Access). Microsoft opisuje scenariusz ataku: ℹ️ Atakujący wysyła do ofiary odpowiednio spreparowanego mailaℹ️ Ofiara otwiera maila w przeglądarce webowej (tj. w OWA)ℹ️ Po wykonaniu pewnej akcji (np. najechaniu na jakiś element), po cichu wykonuje się kod JavaScript w przeglądarce ofiary [czyli mamy…
Czytaj dalej »