Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
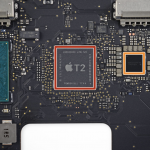
T2 to stosunkowo nowy moduł wprowadzony do komputerów Apple (Macbooki, iMac czy MacPro). Co ciekawe jest on oparty o chip A10 używany jeszcze w iPhone7. Na T2 działa też zupełnie inny (niż zwykły ;) system operacyjny – bridgeOS. Kilkutomowego dzieła o budowie bridgeOS raczej nie znajdziecie, a np. Wikipedię można…
Czytaj dalej »
Anonimowe korzystanie z prepaidowych kart SIM w wielu krajach Europy się skończyło (no powiedzmy…), ale prostą metodą na nieskrępowany dostęp do Internetu jest korzystanie z publicznych hot-spotów. Takich np. w kawiarniach. Okazuje się jednak, że czasem nie jest to takie proste, szczególnie dla właścicieli tego typu lokali we Francji. Od…
Czytaj dalej »
BBC donosi: W przedziale 25. września – 2. października nie zaraportowano 15,841 wykrytych przypadków COVID-19. Public Health England said 15,841 cases between 25 September and 2 October were left out of the UK daily case figures. (…) The technical issue meant the daily case totals reported on the government’s coronavirus dashboard over…
Czytaj dalej »
Historię można by podsumować tak. Zobaczmy z pozoru podobne dwa scenariusze: Scenariusz 1. — Daj mi zdalny dostęp do twojego komputera a następnie zaloguj się do bankowości elektronicznej. Aha, jeszcze zainstaluj taką oto wspaniałą appkę-backdoor na swoim telefonie — Chyba cię *&@#&^!*&@#!!! Scenariusz 2. — Daj mi zdalny dostęp do…
Czytaj dalej »
Koniec wsparcia dla Flash Playera, Adobe ogłosił w 2017 roku. Wygasanie tego koszmarnego pod względem bezpieczeństwa produktu idzie wolno i jako finalną datę EoL wskazano 31. grudnia 2020 r. Historycznie patrząc od samych podatności klasy code execution aż się roiło (spośród wszystkich błędów listowanych w serwisie cvedetails to aż 39%): W…
Czytaj dalej »
Przyzwyczailiśmy się, że wyszukiwanie obrazem najłatwiej wykonać, przeciągając grafikę do wyszukiwarki Google, Bing, Yandex czy jakiejkolwiek innej, która tę funkcję obsługuje. Ale czy można dowiedzieć od razu czegoś więcej o właścicielu danego logo czy znaku handlowego, który musimy zidentyfikować podczas OSINT-owego śledztwa? Okazuje się, że można. Portal WIPO (https://www.wipo.int), czyli…
Czytaj dalej »
Trzy tysiące, pięć tysięcy – jakoś można jeszcze przeboleć. Trudniej jeśli traci się oszczędności życia w wysokości kilkuset tysięcy złotych – a taką właśnie historię opisuje poznańska policja. 24 września br. poznanianka otrzymała SMS-a od firmy kurierskiej z którego treści wynikało, że przesyłka którą zamówiła, nie zostanie jej dostarczona, ponieważ…
Czytaj dalej »
Eksperymentalnie uruchamiamy program nagradzający Was za podsyłanie nam pewnych ciekawostek. O jakie informacje chodzi? E-maile informujące o naruszeniach RODO (z datą późniejszą niż 28.09.2020) – dotyczy tylko polskich zgłoszeń. Uwaga: chodzi o e-maile, które same firmy rozsyłają do osób dotkniętych np. wyciekiem – przykład tutaj. Ciekawe pomysły na newsy (dotyczy…
Czytaj dalej »
Chodzi o sieć UHS, która zatrudnia 90 000 osób i posiada 400 placówek (sumarycznie w USA oraz UK); roczne przychody sieci to mniej więcej 12 miliardów USD. Dzisiaj sieć wydała takie oświadczenie, sprowadzające się do stwierdzenia: sieć IT w placówkach naszej spółki nie działa z powodu “problemu bezpieczeństwa”. Podpisano: Jane Crawford, szef…
Czytaj dalej »
Tym razem proponujemy Wam dość prosty konkurs na spostrzegawczość – zapiszcie się na webinar od Infradata: Rozwiązania McAfee jako narzędzia wspierające bezpieczeństwo oraz ochronę danych w pracy zdalnej (i nie tylko). Bądźcie na webinarze, przeanalizujcie stronę z zapisem (ale nie atakujcie przypadkiem strony samej Infradata), zobaczcie na potwierdzenie zapisu – w…
Czytaj dalej »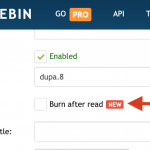
Ochrona hasłem – działa teraz tak (ktoś odgadnie nasze hasło? :-), z kolei “spalenie po przeczytaniu” nieco ciężej zaprezentować na żywo – ale wiadomo o co chodzi… Te pozornie ciekawe dwie nowe funkcje wzbudziły spore zamieszanie w tzw. środowisku ITsec. We’re excited to announce 2 great new features for #Pastebin,…
Czytaj dalej »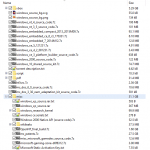
ZDnet jak i wiele innych serwisów donosi o wycieku kodu źródłowego Windows XP, któremu dodatkowo towarzyszy paczka z kodami: Windows 2003 Servera, czy różnymi wersjami systemów Windows CE / Embedded czy MS DOS. Czy wpłynie to na bezpieczeństwo Windowsów? (w szczególności XP-ka, który cały czas jest używany)? Trudno powiedzieć – z…
Czytaj dalej »
Zacznijmy od reakcji czujnej Krakowianki: Byłam dzisiaj świadkiem nietypowej kontroli biletów, mianowicie kontrolerzy wsiedli do 139 na Rondzie Barei o 5:24, sprawdzili bilety i wysiedli. Nie byłoby w tym nic dziwnego, gdyby nie kolejna kontrola na następnym przystanku. Pewien Pan zwrócił uwagę że kontrola była przed chwilą, na co Pani…
Czytaj dalej »
Niedawno pisaliśmy o “amerykańskim żołnierzu” który oszukał 39-latkę na kwotę ~350 000 PLN: Pod koniec lipca, 39-latka za pośrednictwem jednego z portali społecznościowych poznała mężczyznę, który podawał się za amerykańskiego żołnierza, pełniącego misję w Afganistanie. Oszust poprosił kobietę o pomoc, a chodziło o nadanie do niej paczkę z zawartością dokumentów,…
Czytaj dalej »
Ktoś realizuje na tyle przekonywującą akcję, że Wojewódzka Stacja Sanitarno-Epidemiologiczna w Bydgoszczy zdecydowała się na wydanie ostrzeżenia: Na antenie @tvpbydgoszcz informowaliśmy, że ani @WSSEBydgoszcz, ani żadna inna Powiatowa Stacja Sanitarna w #kujawskopomorskie nigdy nie wysyłała, ani nie wysyła wiadomości tekstowych o takiej treści. Podejrzane SMS-y prosimy potraktować jako spam i oszustwo! Sam SMS…
Czytaj dalej »