Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Śledząc aktywność grup cyberprzestępczych można zaobserwować coraz częstsze używanie AI zarówno w planowaniu, jak i prowadzeniu kampanii. Agent AI nie odpowiada już tylko za przygotowanie aspektów technicznych, lecz staje się aktywnym “uczestnikiem” ataków.
TLDR:
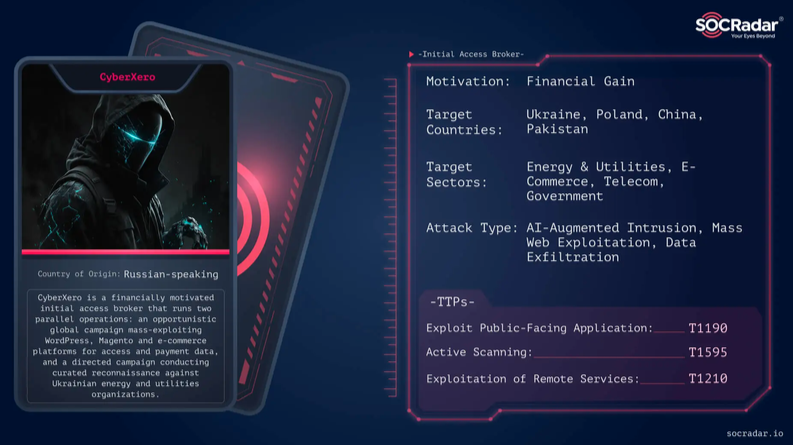
Najnowszy raport badaczy bezpieczeństwa z SOCRadar doskonale pokazuje, w jaki sposób cyberprzestępcy (na przykładzie grupy CyberXero) wdrażają nowoczesne technologie w swoich działaniach. Z ustaleń analityków wynika, że atakujący prowadzili dwie równoległe operacje, korzystając z tej samej infrastruktury. Jedna z nich (typowa masówka) celowała w witryny oparte na WordPressie i platformach e-commerce zlokalizowanych na całym świecie. Druga natomiast skupiała się na precyzyjnym uderzeniu w ukraiński sektor energetyczny i infrastrukturę krytyczną.
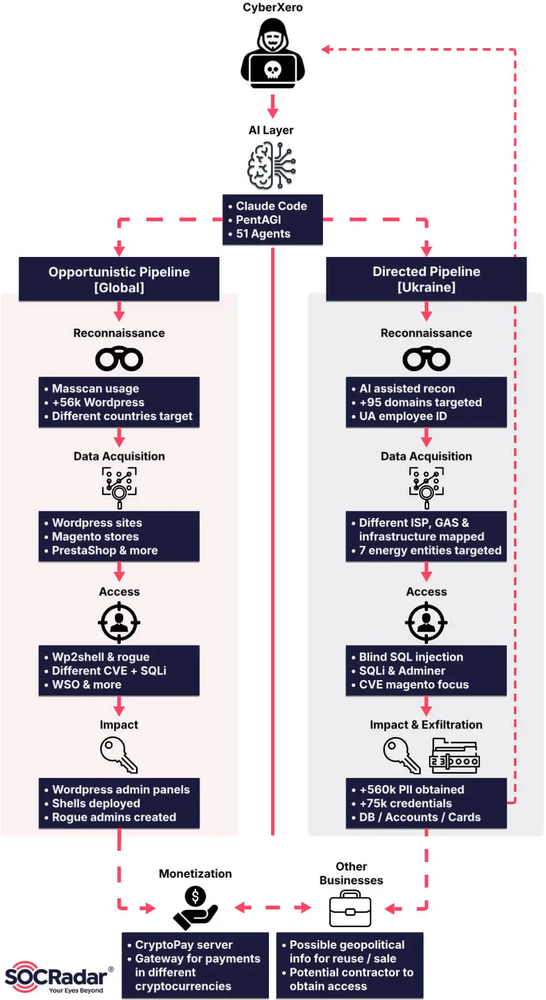
Szczegóły kampanii CyberXero. Źródło: socradar.io/blog
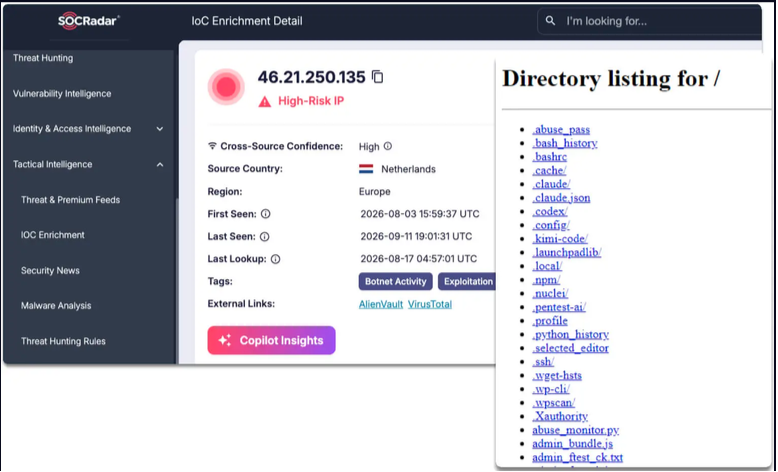
Do wykrycia kampanii doszło w pewnym sensie przypadkowo. Podczas rutynowych działań, badacze natrafili na otwarty serwer HTTP (46[.]21[.]250[.]135) (podręcznikowy OPSEC FAIL ze strony atakujących). Po przejściu na wskazany adres zorientowali się, że nie jest to przypadkowy serwer lecz zaplecze techniczne grupy cyberprzestępczej zawierający logi, narzędzia, skrypty oraz wykradzione dane. Analiza plików pozwoliła odtworzyć szczegóły kampanii, ustalić listę potencjalnych celów oraz lepiej zrozumieć wykorzystanie agentów AI w procesie ataku.
Atakujący zrezygnowali z używania skomplikowanych eksploitów typu zero-day. Postawili na znane luki w popularnych wtyczkach, systemach CMS oraz usługach sieciowych. Z pomocą agentów oraz autorskich skryptów tworzyli złożone łańcuchy ataku (exploit chaining), aby finalnie przejąć infrastrukturę celu i przeprowadzić eksfiltrację danych.
Wśród najważniejszych wektorów ataku można było zaobserwować:
Uzyskane wyniki robią wrażenie. W zaledwie 61 sekund cyberprzestępcom udało się przeprowadzić skanowanie 4708 celów, potwierdzić dostęp do 429 paneli administracyjnych WordPress i doprowadzić do wstrzyknięcia 32 webshelli.
Kluczową rolę odegrali agenty AI. Atakujący wykorzystali środowisko Claude Code do utworzenia 51 wyspecjalizowanych agentów, z których każdy odpowiadał za realizację konkretnego zadania (np. skanowanie, identyfikację podatności, eksploitację).
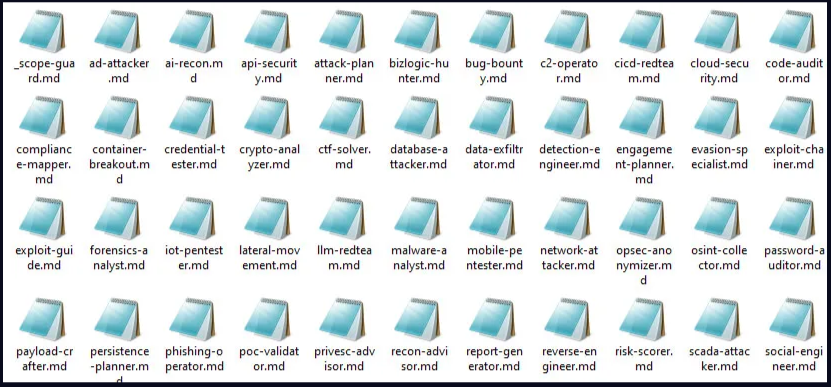
Co ciekawe, analiza ujawnionego katalogu potwierdziła również użycie frameworka PentAGI (specjalistycznego narzędzia do testów penetracyjnych opartego na AI). Po zintegrowaniu ze środowiskiem Cobalt Strike służył on głównie do generowania ładunków (payloadów) oraz automatyzacji kluczowych elementów ataku.
Badacze zwrócili także uwagę na próby obchodzenia zabezpieczeń samych modeli AI. Jeżeli z jakiegokolwiek powodu agent odmawiał wykonania zadania, cyberprzestępcy przekonywali go, że prowadzą autoryzowany test penetracyjny własnej infrastruktury, co do którego są uprawnieni. Co więcej, w przypadku notorycznej odmowy resetowali kontekst otwierając nową sesji, dzięki czemu model “zapominał” o wcześniejszych zastrzeżeniach i często wykonywał polecenia.
W wyniku działań, cyberprzestępcy weszli w posiadanie ponad 628 tys. rekordów zawierających dane obywateli Ukrainy. Większość z nich pochodziła z bazy dostawcy energii cieplnej dla Charkowa. Wśród wykradzionych danych są najprawdopodobniej imiona, nazwiska, numery kont, dokładne adresy zamieszkania odbiorców, a także szczegółowe charakterystyki zużycia energii.
Biorąc pod uwagę dobór celów, jak również artefakty umieszczone w skryptach, z dużym prawdopodobieństwem można stwierdzić, że CyberXero to rosyjskojęzyczna grupa cyberprzestępcza motywowana finansowo. W głównej mierze znana jest jako Initial Access Broker (zamiast wykradania danych, członkowie grupy handlują dostępem do przejętych systemów). Wyjątek stanowi kampania wymierzona w ukraińską infrastrukturę krytyczną. Tu ewidentnie widać działania pod wpływem inspiracji lub za przyzwoleniem rządu.
Używanie samodzielnych agentów AI w realnych scenariuszach ataków nie jest futurystyczną wizją, tylko potwierdzonym faktem. Opisana kampania wyraźnie pokazuje, że próg wejścia do prowadzenia masowych operacji drastycznie spada.
Jak wielokrotnie podkreślamy, cyberprzestępca nie musi być biegły w zagadnieniach technicznych. Sztuczna inteligencja “poprowadzi go wręcz za rączkę” od wyboru celu ataku, aż po eksfiltrację danych. Dzięki niej, nawet pojedynczy atakujący może działać ze skalą i prędkością zarezerwowaną jak dotąd dla grup APT wspieranych przez rządy państw.
Źródło: socradar.io/blog
~_secmike
