Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Boom na LLM spowodował olbrzymią popularność nie tylko chatów online, udostępnionych przez firmy trzecie, ale także rozwiązań pozwalających na korzystanie z modeli obsługiwanych lokalnie. Jednym ze sposobów dystrybucji i uruchamiania popularnych modeli takich jak np. LLama od firmy Meta jest projekt Ollama, który pokazywaliśmy na szkoleniu z Narzędziownika AI w…
Czytaj dalej »
Podatność (0day) była wykorzystywana przez atakujących od początku kwietnia 2024; dopiero niedawno producent się zorientował i wydał łatki. Podatność została początkowo opisana jako “możliwe ujawnienie poufnych informacji”. Tyle, że to “ujawnienie poufnych informacji” polega na możliwości odczytu dowolnego pliku z urządzenia. Plik jest odczytywany z uprawnieniami root, a całość operacji…
Czytaj dalej »
Nie tak dawno pisaliśmy o możliwości wykonania kodu na NAS’ach od D-Linka. Okazuje się, że nowszy sprzęt, a konkretnie wysokowydajne routery D-Link DIR-X4860 obsługujące WiFi 6 również mają problem – i to całkiem poważny. Według informacji producenta, urządzenie to jest wciąż w aktywnej sprzedaży, a jego wsparcie jeszcze nie wygasło….
Czytaj dalej »
Developerzy Cacti nie mają łatwego życia, a ich framework gości na naszych łamach nie po raz pierwszy. Tym razem stało się to za sprawą kilku krytycznych podatności, które zostały załatane w wersji 1.2.27 wydanej 13.05.2024. Najwyżej wyceniono dwie podatności prowadzące bezpośrednio do RCE (kolejno: CVE-2024-25641 zostało wycenione na 9.1/10 punktów,…
Czytaj dalej »
Piątkowy wieczór to ulubiony czas administratorów oraz badaczy bezpieczeństwa. Zgłoszenia w tym czasie są chyba najbardziej frustrujące a z drugiej strony, początek weekendu to ulubiony czas hackerów na zabawę w bug bounty. Tym razem użytkownik portalu Twitter/X @Yanir_, opublikował krótki wpis oraz post na blogu w którym opisuje jak był…
Czytaj dalej »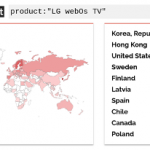
Bitdefender opisuje całą serię podatności w LG WebOS. jednej strony wymaga to aby telewizor był udostępniony do Internetu, z drugiej strony badacze pokazali blisko 90000 telewizorów LG udostępnionych do netu… Jak widać poniżej, również w Polsce są fani wystawiania TV do internetu… Przechodząc do szczegółów, pierwsza podatność umożliwia stworzenie uprzywilejowanego…
Czytaj dalej »Portswigger to producent chyba najbardziej znanego narzędzia do testowania bezpieczeństwa aplikacji webowych – Burp Suite. Za to znalezisko wypłacono $5000 w ramach bug bounty. Co my tu mamy? Opis zaczyna się dość nietypowo: Nie zamierzałem tego zgłaszać, myślałem, że to laboratorium [do ćwiczenia podatności webowych], ale po mojej pierwszej analizie…
Czytaj dalej »
Ostatnio pisaliśmy o serii podatności w systemie zarządzania treścią (CMS) Joomla o różnym stopniu krytyczności. Właśnie powstały łatki. Jedna z podatności ma wysoki poziom krytyczności. Kolejna z nich niesie ryzyko poważnych konsekwencji – może skutkować zdalnym wykonaniem kodu (RCE). Znalezione podatności to: Najpoważniejsze są dwie ostatnie podatności. CVE-2024-21725 otrzymało wysoki poziom krytyczności połączony…
Czytaj dalej »
Ostatnie tygodnie to zdecydowanie nie jest dobry czas dla producentów sprzętowych VPN-ów. Zapewne pierwsze doniesienia skłoniły badaczy do dokładniejszego przyjrzenia się konkretnym aplikacjom np. od firmy Ivanti, a dalej zadziałała już kwestia skali. Niestety, jak na aplikacje sprzętowe, które mają gwarantować bezpieczny dostęp do sieci wewnętrznej to nie wygląda to…
Czytaj dalej »
Okazuje się, że Fortinet to nie jedyny producent, któremu aktywnie przyglądają się nie tylko badacze bezpieczeństwa ale i grupy APT :). Po niedawnych rewelacjach dotyczących Connect Secure, znów pojawiła się informacja o pilnej potrzebie aktualizacji wskazanego VPNa a także dwóch innych rozwiązań. Tym razem jest to podatność typu XXE (XML…
Czytaj dalej »
Troy Hunt opublikował na swoim blogu ciekawy artykuł opisujący incydent, który przydarzył się Spoutible – portalowi społecznościowemu, który został założony przez osoby związane wcześniej z Twitterem na kanwie sagi przejęcia portalu przez E. Muska. Wycieki danych z API to nic nowego, często zdarza się, że źle zaprojektowana i wdrożona autoryzacja…
Czytaj dalej »
W marcu ubiegłego roku informowaliśmy o możliwości wykonania kodu bez uwierzytelnienia (unauth RCE) w aplikacji GoAnywhere MFT. Aby móc skutecznie wyeksploitować podatność, atakujący musiał mieć dostęp do portalu administracyjnego, który w większości przypadków dostępny będzie tylko w sieci wewnętrznej (wystawienie takiego panelu do Internetu nie jest dobrą praktyką). Wtedy podatność…
Czytaj dalej »
O problemie aktywnej exploitacji ostrzega organizacja CISA. Chodzi przede wszystkim o krytyczną podatność CVE-2023-29357, której techniczny opis został opublikowany w zeszłym roku. W czym problem? Można ominąć uwierzytelnienie do Sharepointa używając tokenu JWT z algorytmem none, czyli używając nagłówka JWT: {“alg”: “none”} Payload tokenu wygląda mniej więcej tak (można wpisać…
Czytaj dalej »
Gitlab wydał właśnie łatki bezpieczeństwa opisując główny problem w ten sposób: Atakujący może zresetować hasło dowolnemu użytkownikowi – podając w trakcie resetu hasła… swój email. An issue has been discovered in GitLab CE/EE affecting all versions from 16.1 prior to 16.1.6, 16.2 prior to 16.2.9, 16.3 prior to 16.3.7, 16.4…
Czytaj dalej »
Cóż groźnego może być w dość prostym, a popularnym (300k instalacji) pluginie, który ma spowodować żeby fonty Googlowe używane w danym serwisie webowym były “GDPR Compliant” ? Otóż dużo ;-) Cert EU donosi bowiem o podatności stored XSS, którą może wykorzystać nieuwierzytelniony atakujący: On January 2, 2024, an unauthenticated Stored…
Czytaj dalej »