Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

WordPress to niewątpliwie najpopularniejszy na świecie system do zarządzania treścią (CMS) typu open source. Pozwala na łatwe tworzenie i zarządzanie stronami internetowymi bez konieczności znajomości programowania. O ile krytyczne błędy w samym silniku zdarzają się niezwykle rzadko, o tyle platforma wspiera wiele zewnętrznych pluginów, co zwiększa płaszczyznę ataku.
TLDR:
Tym razem poważny błąd został wykryty w rozszerzeniu Kirki – Freeform Page Builder, Website Builder & Customizer. Dodatek ten zapewnia wsparcie w projektowaniu witryn i personalizacji motywów bez konieczności kodowania. Został pobrany ponad 500 tys. razy, z czego ocenia się, że tylko około 150 tys. witryn korzysta z podatnej wersji (od 6.0.0 do 6.0.6).
Luka została oznaczona jako CVE-2026-8206 oraz oceniona na 9.8 (CRITICAL) w systemie CVSS. Umożliwia przejęcie konta dowolnego użytkownika (w tym administratora) poprzez nadużycie procesu resetowania hasła. Co więcej, do przeprowadzenia ataku nie jest wymagane posiadanie konta w systemie, wystarczy jedynie znajomość nazwy użytkownika.
Błąd występuje w funkcji handle_forgot_password(), w klasie CompLibFormHandler implementującej procedurę przypomnienia hasła. Funkcja przyjmuje parametry: nazwa użytkownika oraz adres e-mail otrzymane w treści żądania (request body).
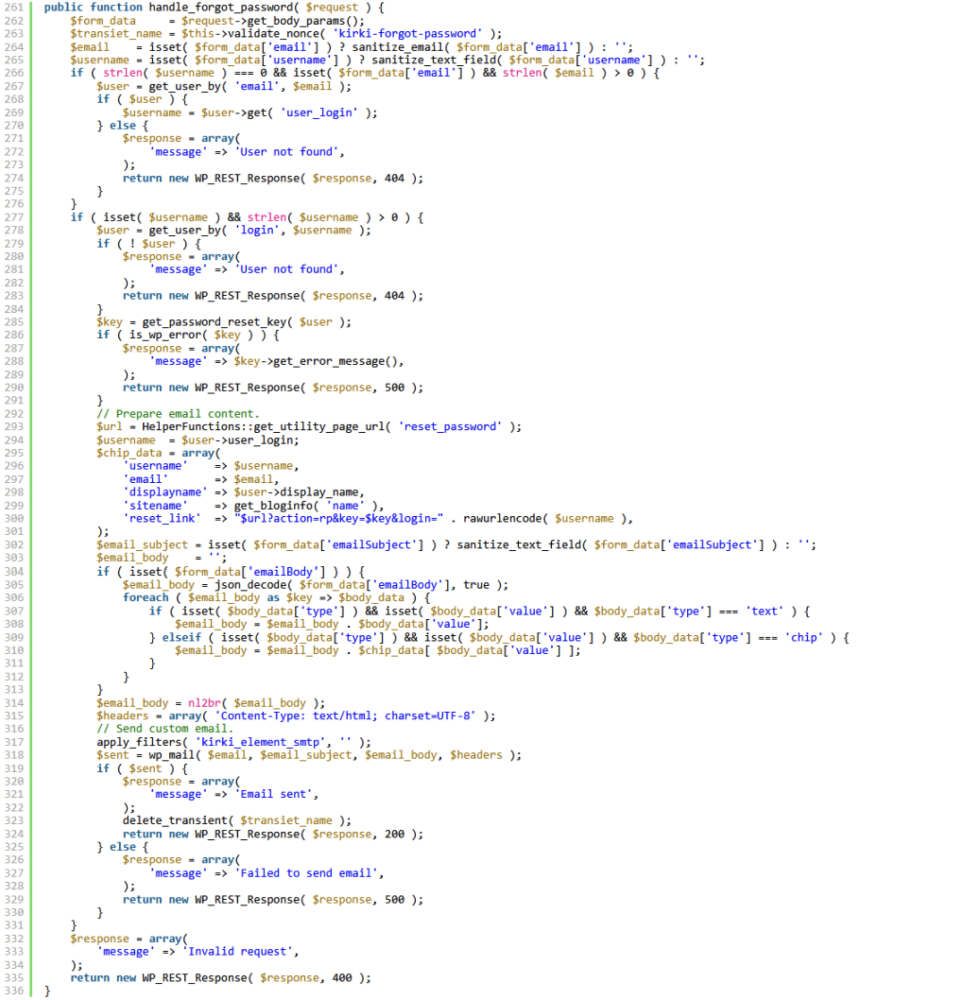
Po wprowadzeniu prawidłowej nazwy użytkownika (znajdującej się w bazie danych) rozszerzenie poprawnie identyfikuje konto, ale nie weryfikuje, czy przesłany w żądaniu adres e-mail został przypisany do danego użytkownika. W konsekwencji link resetujący hasło zostaje wysłany na adres podany przez atakującego.
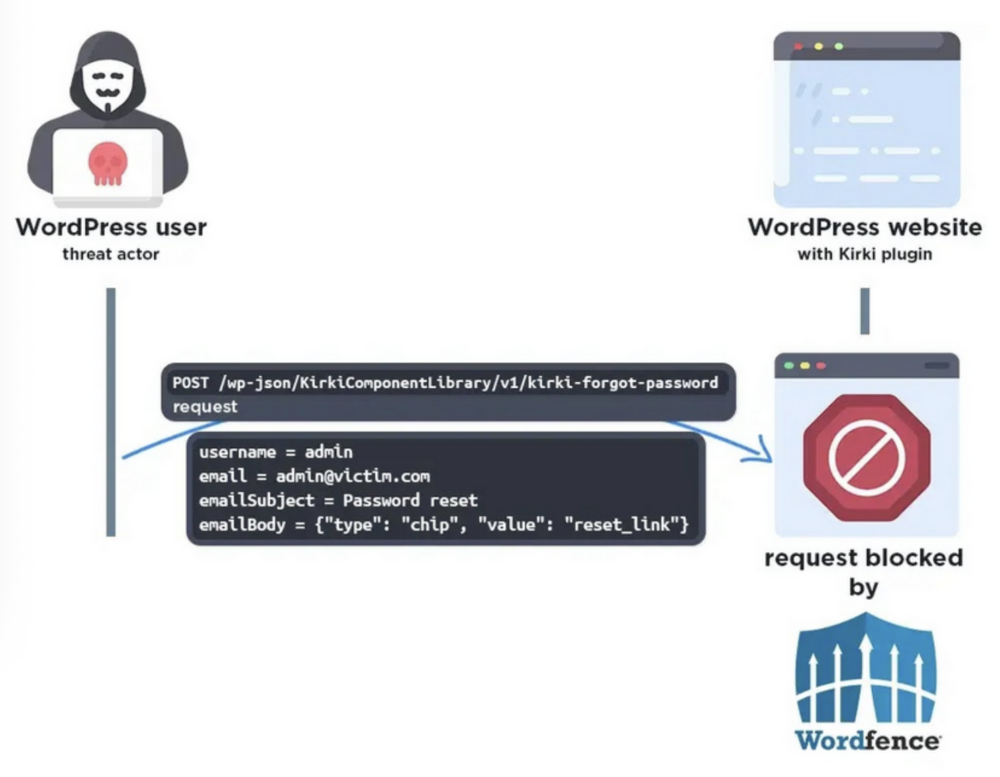
Analogicznie jak w przypadku podatności związanych z podniesieniem uprawnień (privilege escalation), zdobycie uprawnień administratora skutkuje przejęciem całkowitej kontroli nad witryną. Uzyskany w ten sposób dostęp pozwala atakującemu na umieszczanie złośliwych skryptów (webshell), modyfikowanie zawartości bazy danych oraz podmianę wyświetlanych treści.
Autorem znaleziska jest badacz o pseudonimie CHOIGYEONGMIN. Wykrytą podatność zgłosił w ramach programu Wordfence Bug Bounty, za co otrzymał nagrodę w wysokości $6,436. Autorzy rozszerzenia opublikowali stosowną aktualizację i wydali poprawioną wersję pluginu.
Jak zwykle w tego typu sytuacjach zalecamy niezwłoczną aktualizację do wersji 6.0.7 lub nowszej. Dodatkowo warto przejrzeć logi pod kątem wykrycia podejrzanej aktywności związanej z resetowaniem haseł.
Źródło: wordfence.com
~_secmike
