NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
17 września 2026 r. WordPress wydał wersję 7.1.1, w której załatano dwie podatności – kojarzone jako Click2Shell i Comment2Shell (CVE-2026-93485). To jednak dopiero początek historii. Kilka dni później – 22 września – wydano wersję 7.1.2 łatającą kolejną podatność. Atakujący nie czekali jednak na publikację jej szczegółów – wszystko wskazuje na…
Czytaj dalej »
Badacz bezpieczeństwa Rafie Muhammad odkrył podatność XSS mogącą eskalować do RCE w systemie komentarzy WordPress. Dowolny nieuwierzytelniony użytkownik mógł dodać komentarz, który umieszczał na stronie ukryty skrypt. Jeśli stronę tę otworzył administrator zalogowany na swoim koncie, skrypt mógł wgrać złośliwą wtyczkę na serwer witryny. Podatność otrzymała numer CVE-2026-93485 i została…
Czytaj dalej »
O WordPressie piszemy na łamach sekuraka na tyle często, że tym razem odpuścimy Wam fragment o tym jak bardzo jest ważny i przejdziemy od razu do rzeczy. W popularnym kreatorze stron dla WordPressa – Elementor Website Builder wykryto poważną podatność (CVSS 8.8) typu Cross-Site-Request-Forgery (CSRF). Na chwilę obecną nie otrzymała…
Czytaj dalej »
Internet WordPressem stoi, a świat nie wyobraża sobie… tygodnia bez kolejnego artykułu na sekuraku o poważnej podatności w WordPressie. 22 września 2026 r. jako security release wydana została wersja 7.1.2 tego popularnego systemu zarządzania treścią. TLDR: Poprawka łata krytyczną lukę w zabezpieczeniach mogącą po spełnieniu określonych warunków prowadzić nawet do…
Czytaj dalej »
WordPress to ta część świata oprogramowania open source, o której na sekuraku piszemy na tyle regularnie, że tym razem już darujemy Wam fragment o tym, jak ważny jest to projekt dla całego internetu. Powodem dzisiejszego wpisu jest łańcuch drobnych błędów zaczynający się od XSS, a po spełnieniu określonych warunków kończący…
Czytaj dalej »
Szczerze mówiąc nie wierzyłem, że takie rzeczy się mogą wydarzyć. Badacz, który niedawno zgłosił krytyczną podatność w WordPress Core, opracował całość z wykorzystaniem narzędzia od OpenAI. Podatność umożliwia otrzymanie dostępu na serwer przez atakującego nieposiadającego żadnego konta. Takiej podatności w WordPress nikt nie znalazł od wielu, wielu lat (chodzi o…
Czytaj dalej »
Trudno wyobrazić sobie współczesny internet bez WordPressa. Ten blogowy system zarządzania treścią z czasem stał się potężnym narzędziem, z którego korzystają nawet najwięksi gracze. Różne dane wskazują, że udział WordPressa w rynku od lat oscyluje w okolicach 60%. Tym bardziej nie powinno dziwić, że WP ciągle pozostaje w zainteresowaniu badaczy,…
Czytaj dalej »
Czy jedna podatność we wtyczce do WordPressa może doprowadzić do blokady konta Mailgun? Ciekawą historię opisał Austin Ginder, który zaczął otrzymywać wiadomości dotyczące podejrzanej aktywności na koncie Mailgun (usługa do wysyłki tzw. e-maili transakcyjnych). TLDR: Pracownik Mailgun skontaktował się z Austinem w sprawie ostatniej aktywności na koncie, informując o zablokowaniu…
Czytaj dalej »
Bardzo dawno nie było czegoś takiego. Mamy tutaj dwie podatności – obie nie wymagające uwierzytelnienia: W przypadku pierwszej luki podatne są WordPressy: 6.9.0 – 6.9.4 oraz 7.0.0 – 7.0.1. W przypadku drugiej 6.8.0 – 6.8.5 / 6.9.0 – 6.9.4 oraz 7.0.0 – 7.0.1. Ekipa WordPressa zaznaczyła, że ze względu na…
Czytaj dalej »
Badacze bezpieczeństwa z Wordfence ujawnili krytyczną podatność Remote Code Execution we wtyczce Everest Forms Pro przeznaczonej dla WordPressa. Luka ma być wciąż wykorzystywana do ataków na strony korzystające z tego rozszerzenia. Podatność dotyczy wszystkich wersji przed 1.9.13 i otrzymała ocenę 9.8 (krytyczna) w skali CVSS. TLDR: Podatność (CVE-2026-3300) pozwala nieuwierzytelnionemu…
Czytaj dalej »
WordPress to niewątpliwie najpopularniejszy na świecie system do zarządzania treścią (CMS) typu open source. Pozwala na łatwe tworzenie i zarządzanie stronami internetowymi bez konieczności znajomości programowania. O ile krytyczne błędy w samym silniku zdarzają się niezwykle rzadko, o tyle platforma wspiera wiele zewnętrznych pluginów, co zwiększa płaszczyznę ataku. TLDR: Tym…
Czytaj dalej »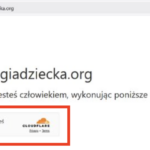
I mamy tutaj w użyciu względnie rzadko spotykaną technikę – czyli atakujący wrzucili na stronę fałszywą CAPTCHę z logo Cloudflare z info “Potwierdź, że jesteś człowiekiem”. Wyglądało to w następujący sposób: Po kliknięciu – fałszywa CAPTCHA umieszczała w schowku Windows złośliwe polecenie, infekujące komputer, a następnie prosiła o wciśnięcie na…
Czytaj dalej »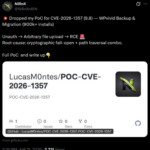
Backupy są ważne i każdy kto choć raz padł ofiarą ataku lub spotkał się z awarią środowiska produkcyjnego wie o czym jest mowa. Do wykonywania kopii zapasowych istnieje szereg rozwiązań, zarówno darmowych jak i komercyjnych. Coraz częściej można się również spotkać ze specjalistycznymi narzędziami, jakim jest np. popularny plugin WPvivid…
Czytaj dalej »
5 stycznia 2026 na forum BreachForums pojawiła się informacja o wycieku z Panrest – polskiej platformy do zamawiania posiłków w lokalnych restauracjach. Jest to pośrednik między lokalami a klientem – platforma umożliwia przeglądanie menu, składanie zamówień oraz wybór formy dostawy / odbioru.TLDR: Autor wpisu podaje, że wyciek objął dane 240…
Czytaj dalej »
Badacze z firmy Imperva odkryli i opisali interesującą podatność w popularnym silniku blogowym WordPress. Luka umożliwia osobom postronnym poznanie tytułów prywatnych wpisów oraz szkiców. Na pierwszy rzut oka nie brzmi dramatycznie, bo dotyczy tylko tytułów, ale w niektórych sytuacjach już samo przedwczesne ujawnienie tytułu może mieć poważne konsekwencje. Jako przykład podawane są tu wpisy…
Czytaj dalej »