Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Tutaj można by postawić kropkę. No może jeszcze dodając tego czy tego linka. Ale na pewno nasi czytelnicy pogniewaliby się za zbytnią lakoniczność ;-) Zatem przypomnijmy jeszcze niedawną serię podatności o kryptonimie ProxyLogon – tutaj w dość tajemniczych okolicznościach wyciekł exploit, który był wykorzystywany bojowo. Niedawno z kolei ekipa Devcore (ta…
Czytaj dalej »
Lata mijają, a e-mail dalej jest ulubionym wektorem ataku cyberprzestępców. Trudno wyobrazić sobie działanie średnich i dużych firm bez poczty, a uruchomienie złośliwego “makra” przez jednego, nieświadomego lub nieuważnego pracownika może być fatalne w skutkach… * Zdjęcie przedstawia przykładowy dokument ze złośliwym “makrem” Cyberprzestępcy prowadzący kampanię zazwyczaj przedkładają “ilość” nad…
Czytaj dalej »
Chcesz poznać techniki wpływu na ludzi jakie wykorzystują cyber oszuści? Chcesz nauczyć się rozpoznawać metody wywierania nacisku jakich używają powszechnie? Oczywiście wszystko po to aby nie powiedzieć kiedyś o sobie „mądry Polak po szkodzie” 😊 Sekrety kampanii phishingowych. Analiza przykładowego makra – tak by zobaczyć, jakich technik używa się, by…
Czytaj dalej »
WordPress to najpopularniejszy system zarządzania treścią na świecie. Według danych W3Techs, firmy analizującej rynek IT, w maju 2018 aż 30,7% stron na świecie pracowało, wykorzystując WordPressa. Na popularność CMS-a składa się wiele czynników. Dla osób nietechnicznych jest to świetne narzędzie ze względu na jego prostotę, z kolei dla firm i…
Czytaj dalej »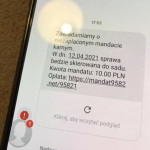
Jedna kampania, a masa najróżniejszych domen. Tutaj np. dostajecie SMS-a od nadawcy Mandaty24 + domena mandat9582[.]net. Chodzi o rzekomo niezapłacony mandat karny. Raptem 10 zł: Po kliknięciu na linka trafiamy na stronę z wyborem banku: Później pozbywamy się (na rzecz przestępców) danych dostępowych do banku: Dalej po uzyskaniu loginu/hasła/SMS-a –…
Czytaj dalej »
W wyniku nacisków medialnych, Facebook opublikował ostatnio oficjalne oświadczenie, odnosząc się do feralnego wycieku danych: W skrócie, Facebook twierdzi że nie został “zhackowany”, a dane pochodzą jedynie z “scrapingu”. Jest to pewna forma manipulacji, ponieważ stosowanie terminu “scraping” ma zmniejszyć “wagę” problemu, mimo że głównym problemem była funkcja “importowania kontaktów”,…
Czytaj dalej »
Aresztowany 28-latek, zwierzył się komuś na Signalu, że zamierza zakupić ładunek wybuchowy. Przy czym cel był dość “ambitny”: kill of about 70% of the internet. No więc Signal jest komunikatorem bezpiecznym, ale druga strona komunikacji może z otrzymaną wiadomością zrobić oczywiście wszystko. W każdym razie nasz Teksańczyk finalnie chciał zakupić…
Czytaj dalej »
Badacz z Google udostępnił szczegóły podatności oraz możliwości jej wyeksploitowania. Żeby być nieco bardziej dokładnym mówimy tutaj o całej serii podatności: BleedingTooth is a set of zero-click vulnerabilities in the Linux Bluetooth subsystem that can allow an unauthenticated remote attacker in short distance to execute arbitrary code with kernel privileges on…
Czytaj dalej »
Jeszcze kurz nie opadł po Facebooku, który trafił na pierwsze strony serwisów, a wygląda na to, że czeka nas kolejny, tym razem z LinkedIn. Archiwum zawierające dane rzekomo 500 milionów profilii LinkedIn zostało wystawione na sprzedaż na popularnym forum cyberprzestępców. 2 miliony rekordów zostało wystawione do wycieku jako próbka potwierdzająca…
Czytaj dalej »
Wydarzenie “Pwn2own” organizowane przez “Zero Day Initiative” trwa w najlepsze, a badacze pokazują coraz ciekawsze znaleziska. Niedawno Microsoft Teams, teraz na celowniku znalazł się Zoom – popularne oprogramowanie do wideokonferencji. Badacze bezpieczeństwa Daan Keuper oraz Thijs Alkemade wykorzystali kombinację 3 błędów do stworzenia 1 “solidnego” exploita. Dodatkowo, exploit nie wymaga…
Czytaj dalej »
Konkurs Zero Day Initiative się rozkręca, co dopiero pisaliśmy o grubej podatności 0day w Microsoft Exchange (ominięcie uwierzytelnienia, dostanie się na serwer), a tymczasem mamy kolejny efekt dość nietypowych zawodów: Widoczny na zrzucie “Attempt 1”, oznacza że exploit działa bardzo sprawnie i do skutecznego zadziałania wystarczyła tylko jedna próba. Jak…
Czytaj dalej »
Info sprzed dosłowni kilku minut. Tym razem nie damy Wam rekomendacji – łatajcie, bo łatać nie ma czego (o szczegółach buga nie wie jeszcze sam Microsoft, choć zapewne niebawem się dowiedzą). W akcji ponownie jest ekipa Devcore (ta od https://proxylogon.com/), więc można spodziewać się naprawdę ostrego efektu. Ostrego efektu, czyli…
Czytaj dalej »
Opis tematu możecie znaleźć tutaj. Na początek, w ramach rekonesansu, badacz wziął na cel pliki znajdujące się w katalogu /api Co ciekawe wykorzystał pewną sztuczkę działającą na serwerach IIS; mianowicie można użyć windowsowego ciągu ~1 do łatwego wykrywania nazw katalogów czy plików znajdujących się na serwerze (tutaj stosowny skaner). Przykładowo,…
Czytaj dalej »
Dla przypomnienia chodzi o ten wyciek. Całość bazy zaimportował do siebie Troy Hunt i po praz pierwszy została w wyszukiwarce dodana opcja szukania po telefonie: https://haveibeenpwned.com/ Przypominamy, że w omawianym wycieku z FB wyciekły takie dane jak: nr telefonu (pojawia się on przy każdym rekordzie), ID użytkownika na Facebooku, Imię,…
Czytaj dalej »
Wyciek tutaj, czy Twoje dane wyciekły można sprawdzić tutaj (na razie tylko po mailu, niebawem może i po telefonie). Dane Marka: Zwróćcie uwagę na bardzo niski ID użytkownika – 4. Inni, wcześni użytkownicy Facebooka, którzy pojawiają się w wycieku wylistowani zostali poniżej: –ms
Czytaj dalej »