Rusza Black Week z sekurakiem! Zniżki nawet do -80%!
Zobacz nasz aktualny kalendarz szkoleń!
Często bywa tak, że po odkryciu charakterystyki występowania błędu w jednym oprogramowaniu badacze zaczynają szukać podobnych podatności w innych miejscach. Tak było zawsze, więc era LLM niewiele tutaj zmienia. No chyba, że mówimy o tzw. force multiplier, czyli narzędziach, które znacznie ułatwiają wyszukiwanie takich wzorców. W tym tygodniu badacze wyjątkowo…
Czytaj dalej »
19 listopada, kilka minut po 15:00, PHP wydał wersje 8.5.13, 8.4.28, 8.3.37 i 8.2.36, które łatają 18 podatności z przypisanym CVE. Najgroźniejsza z nich (critical) to request smuggling w PHP-FPM (CVE-2026-129289, CVSS 4.0 9.2). Oprócz niej wydanie zawiera dwa RCE w obsłudze sesji, w tym zapowiadany od października CVE-2026-115560, oraz…
Czytaj dalej »
Trudno jest lekceważyć opublikowane w ciągu kilku ostatnich dni podatności. Z drugiej strony ciężko jest nie zauważyć olbrzymiego zaangażowania marketingowego, które przesłania rzeczywisty wpływ łatanych podatności (mamy tutaj na myśli egzotyczne konfiguracje, exploity wymagające ponad 128GB przesyłanych przez sieć danych etc.). Do tego hype-trainu dołącza firma Veria Labs. 18 listopada…
Czytaj dalej »
Firma Cisco opublikowała ostrzeżenie o wykryciu krytycznej podatności w Secure Email Gateway (SEG). Luka oznaczona jako CVE-2026-76519 (9.8 w skali CVSS v3.1) występuje w module Advanced Malware Protection (AMP). Pozwala zdalnemu, nieuwierzytelnionemu atakującemu na zapisanie dowolnego pliku w systemie operacyjnym, co może skutkować wykonaniem polecenia z uprawnieniami roota. TLDR: Luka…
Czytaj dalej »
Łatajcie się ASAP! Załatane wersje:1.31.9 lub 1.30.7. Co to za podatności? Więcej opisane jest tutaj, tutaj, tutaj, czy tutaj. W skrócie: można dostać się zdalnie, bez uwierzytelnienia na system operacyjny. Są działające exploity (ale jeszcze nieupublicznione, przy czym jest dostępny już jeden PoC na GitHubie). Dwie najgrubsze podatności z serii:…
Czytaj dalej »
Błąd typu memory corruption w Java? Niemożliwe? A jednak! Chociaż niektórym wydaje się to niemożliwe, pragniemy przypomnieć, że tak samo jak w przypadku np. PHP (i ostatnich podatności), czy Pythona, znaczna część implementacji interpreterów, maszyn wirtualnych, JITów i tym podobnych elementów środowiska wykonania, jest pisana w językach niższego poziomu. Momentami…
Czytaj dalej »
Badacz bezpieczeństwa Quentin Kaiser zaprezentował na konferencji Hexacon 2026 w Paryżu krytyczny błąd w oprogramowaniu konfiguracyjnym Broadcom odpowiadającym za obsługę funkcji Wi-Fi Protected Setup (WPS). Podatność pozostaje niezałatana od blisko 16 lat, a jej skuteczne wykorzystanie pozwala atakującemu na wykonanie dowolnego kodu z uprawnieniami roota. TLDR: Co istotne, atak nie…
Czytaj dalej »
5 listopada 2026 r. ukazała się łatka do Portable OpenSSH (dla przypominienia nie chodzi o bezinstalacyjną wersję serwera, która często wykorzystuje suffix “portable”, w przypadku OpenSSH chodzi o możliwość przenoszenia między systemami). Wydanie zawiera mitygację (workaround) na krytyczną podatność, która pozwala ominąć uwierzytelnianie hasłem na serwerach Linux z biblioteką musl…
Czytaj dalej »Anthropic opracował działającego exploita, który przez sieć uzyskuje uprawnienia root na nowoczesnych Linuksach. Ałć. Exploit potrzebuje około godziny na skuteczne uzyskanie roota. Dlaczego tak długo? Sporo zajmuje przełamanie przez sieć KASLR (Kernel Address Space Layout Randomization). Dobra informacja jest taka, że podatność CVE-2026-98432 wymaga używania przez aplikację (usługę sieciową) tzw….
Czytaj dalej »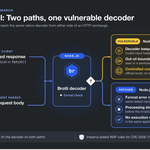
Ostatnie dni były szczególnie intensywne dla naszej cyber-niszy. Najpierw zagrożenie ze strony słabych kluczy kryptograficznych pośredniego CA, potem podatność dotykająca szerokie spektrum web aplikacji opartych na PHP, podatność w BIND, GitLab. Dzieje się. Niestety LLMy skracają czas powstania exploita i chociaż poszukiwanie podatności nadal wymaga umiejętności i głębokiej wiedzy technicznej,…
Czytaj dalej »
Podatności umożliwiają zdalny dostęp na serwer i nie wymagają uwierzytelnienia w atakowanej aplikacji. CVE-2026-109618 / CVE-2026-109619. Ważne, wg doniesień – wystarczy nawet prosta aplikacja Hello World w PHP udostępniona do Internetu aby być podatnym (podatności nie bazują na lukach w kodzie PHP, jest to podatność w samym silniku PHP): Exploitation…
Czytaj dalej »
Ostatnie dni nie były łaskawe dla producentów urządzeń sieciowych. Nie tak dawno słyszeliśmy o serii podatności występujących w routerach Mikrotik oraz TP-Link, których eksploitacja mogła skutkować uzyskaniem nieuprawnionego dostępu (nawet z uprawnieniami roota). Tym razem przyszedł moment na routery firmy ASUS. TLDR: W najnowszym biuletynie bezpieczeństwa od ASUS–a opublikowane zostały…
Czytaj dalej »
17 września 2026 r. WordPress wydał wersję 7.1.1, w której załatano dwie podatności – kojarzone jako Click2Shell i Comment2Shell (CVE-2026-93485). To jednak dopiero początek historii. Kilka dni później – 22 września – wydano wersję 7.1.2 łatającą kolejną podatność. Atakujący nie czekali jednak na publikację jej szczegółów – wszystko wskazuje na…
Czytaj dalej »
Badacz bezpieczeństwa Rafie Muhammad odkrył podatność XSS mogącą eskalować do RCE w systemie komentarzy WordPress. Dowolny nieuwierzytelniony użytkownik mógł dodać komentarz, który umieszczał na stronie ukryty skrypt. Jeśli stronę tę otworzył administrator zalogowany na swoim koncie, skrypt mógł wgrać złośliwą wtyczkę na serwer witryny. Podatność otrzymała numer CVE-2026-93485 i została…
Czytaj dalej »
Internet WordPressem stoi, a świat nie wyobraża sobie… tygodnia bez kolejnego artykułu na sekuraku o poważnej podatności w WordPressie. 22 września 2026 r. jako security release wydana została wersja 7.1.2 tego popularnego systemu zarządzania treścią. TLDR: Poprawka łata krytyczną lukę w zabezpieczeniach mogącą po spełnieniu określonych warunków prowadzić nawet do…
Czytaj dalej »