Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
17 stycznia 2022 roku, około godziny 17:20 moje Konto Google zostało zhakowane. Ktoś: wyłączył wszystkie zabezpieczenia (w tym dwuetapową weryfikację, którą później ponownie uruchomił na własnych zasadach), zmienił hasło, usunął pytanie pomocnicze, wylogował mnie ze wszystkich urządzeń. Zabrał też mój kanał na YouTube „TheAnteriss”, zmienił jego avatar, logo, nazwę na…
Czytaj dalej »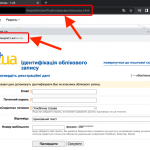
Bez zbędnej teorii zobaczcie na ten zrzut: To pod jakim adresem my jesteśmy…? No raczej nie pod passport.i[.]ua, chociaż tak może się wydawać mniej doświadczonemu internaucie… W każdym razie Google ostrzega przed techniką “browser in the browser”, którą zaadoptowała białoruska grupa Ghostwriter (to ta od e-maili Michała Dworczyka). Na czym…
Czytaj dalej »
Niektórzy mówią – eeee tam, co z tego że wykradną mi dane logowania do Netflixa, przecież nie mam tam żadnych istotnych danych. Prawda, ale nie do końca ;) Zobaczcie na to oszustwo (info podesłane przez Przemka): Nie udało się (niby) autoryzować płatności: Ten mail prowadzi nas do takiej strony (wykradanie…
Czytaj dalej »Nasz czytelnik opisuje taką historię: Nadawca wysyła fakturę w pdfie ze swojego meila w programie pocztowym thunderbird. Wiadomość się wysyła i zapisuje w folderze wysłane wiadomości. Odbiorca nie otrzymuje oryginalnej wiadomości. Po 20 minutach otrzymuje wiadomość z tym samym załącznikiem ale ze zmienionym numerem konta z podobnego adresu e-mail. Ma…
Czytaj dalej »
Dzisiejsze routery domowe to skomplikowane urządzenia. Mają wiele różnych funkcji, które często chowają się za zagadkowymi akronimami. Postaram się wyjaśnić działanie najpopularniejszych z nich oraz doradzić, jak skonfigurować router, aby nasza domowa sieć stała się bezpieczniejsza. Dowiesz się Jak poprawić bezpieczeństwo domowej sieci. Jakie funkcje zazwyczaj mają domowe routery. Po…
Czytaj dalej »
Nagranie publikuje Policja w Lubinie (na końcu wpisu nagranie, tutaj nieco skrócona transkrypcja): – Nazywam się Aleksander Wysocki [już po kilku słowach ewidentny wschodni akcent], jestem specjalistą d/s bezpieczeństwa, dzwonię z banku BNP Paribas, mój identyfikator to 102 701. Dzwonię w sprawie przelewu w wysokości 400zł. Czy pan wykonywał taki…
Czytaj dalej »
Tak swój wpis rozpoczyna Natalia. Po tytule już wyczuwacie, że chodzi o opis popularnego oszustwa. A, że popularne oszustwa chyba najlepiej opisują osoby, które (niemal) padły ofiarą cyber-zbójów, zacytujmy większe fragmenty: Wystawiłam pierwszy produkt i dosłownie po kilku minutach dostałam wiadomość, że jakaś miła blondynka chce kupić. Ja uchachana, że…
Czytaj dalej »
Makra pakietu MS Office, to chyba jedna częściej wykorzystywanych funkcji w atakach phishingowych. Złośliwe makra w dość łatwy sposób są w stanie zapewnić atakującym przyczółek w sieci ofiary. A później już z górki – może być infekowana cała sieć. Ale powiecie: przecież żeby włączyć Makro (czyli potencjalnie uruchomić złośliwy kod…
Czytaj dalej »
Rozbudowany, techniczny opis – tutaj. A przy okazji warto zwrócić na jedną ciekawostkę. Pierwszym krokiem przejęcia ukraińskich systemów jest często złośliwy załącznik (Microsoft Office): Gdzie ta ciekawostka? Sam dokument nie jest początkowo złośliwy, ale używa szablonów ładowanych z zewnętrznego serwera. Dopiero sam szablon zawiera złośliwe makro. Dlaczego tak? Ano żeby…
Czytaj dalej »
Czytelnik podesłał nam świeży przykład oszustwa: “Darmowy telewizor do odebrania, bo wyjeżdżam” – brzmi jak spora liczba klików (no dobra, dla niektórych brzmi od razu jak oszustwo). A co po wejściu na ogłoszenie? Strona mająca https i kłodkę (a jakże!) w przeglądarce, ale zdecydowanie nie będąca Facebookiem; wykradająca za to…
Czytaj dalej »
W przytłaczającej większości przypadków nie należy odpowiadać na tego maila (nikt się nie włamał na Twój komputer). Ale czy coś robić? Czytajcie dalej Jeden z czytelników przesłał nam właśnie informację o takim świeżym e-mailu: Temat nie jest nowy, ale schemat najprawdopodobniej cały czas działa, bo cyberzbiry cały czas próbują wyciągnąć od…
Czytaj dalej »
Dla przestępców nie ma czasu odpoczynku, co więcej – gdy jedni świętują, drudzy próbują łowić ofiary. Tym razem CERT Polska donosi o tego typu nieprawdziwej informacji rozpylanej na Facebooku: Po wejściu na video “jest już tylko jeden krok” – czyli strona udająca Facebooka prosi nas o podanie danych do logowania:…
Czytaj dalej »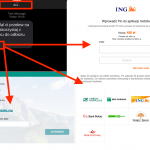
Nowa kampania (o której donoszą nam czytelnicy – dzięki!) ma kilka różnych wariantów. Przy okazji zobaczcie od kogo niby przychodzi ten SMS…: Co się dzieje dalej? Ofiara wybiera bank: Po wyborze banku, zbierane są różne dane (w zależności od banku): login/hasło/SMS wysłany podczas logowania/PESEL/PIN do appki mobilnej: Dla pewności –…
Czytaj dalej »
Oszuści wykradli księdzu jednej z parafii około 600 000 złotych: Twierdził on [oszukany ksiądz – przyp. sekurak], że hakerzy chcą ukraść pieniądze z kont bankowych, do których duchowny ma dostęp – tłumaczy oficer prasowy Paulina Kalandyk. – Fałszywy policjant zapewnił, że jedynym sposobem na to, aby zapobiec utracie pieniędzy jest…
Czytaj dalej »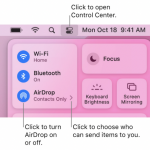
No więc poradnik jest dostępny bezpośrednio od Apple. Jeśli ktoś chce zachomikować PDFa do późniejszej analizy – w tym miejscu bezpośredni link. Znajdziemy tutaj takie elementy jak: kontrola z kim możemy dzielić dane / pliki / fizyczną lokalizację (poniższy AirDrop to tylko przykład): Jak obchodzić się z AirTagami: Przykładowe inne…
Czytaj dalej »