Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Badacze z NebuSec odkryli lukę w aplikacji Telegram na Androida, która w połączeniu z dwoma innymi błędami mogła doprowadzić do przejęcia pełnej kontroli nad telefonem ofiary. Wystarczyło, że odebrała ona połączenie głosowe od atakującego.
Gdy wykorzystano inny błąd powodujący wyciek informacji odkryta luka umożliwiała atakującemu wydostanie się “poza” aplikację Telegram na urządzeniu ofiary. A exploit umożliwiający uzyskanie uprawnień root w systemie Android daje atakującemu pełną kontrolę nad telefonem ofiary, w tym nad jej wiadomościami, mikrofonem i kamerą.
Badacze wskazali, że lukę można wykorzystać we wszystkich wersjach aplikacji od 8.6.2 do 12.10.3. Ukazały się one między marcem 2022 a wrześniem 2026 roku. Stwierdzili też, że lukę wykrył ich produkt – Code Security – działający w oparciu o model GPT-5.4 firmy OpenAI.
Telegram naprawił problem w wersji 12.10.4 aplikacji, wydanej pod koniec września.
Firma potwierdziła występowanie podatności podczas połączeń głosowych na telefonach opartych na ARM64. Dotychczas nie ma dowodów na to, że luka wpłynęła na aplikacje Telegram na iOS, komputery stacjonarne i połączenia grupowe.
Użytkownikom Telegrama na Androida polecamy upewnić się, że aplikacja ma wersję 12.10.4 lub nowszą. Atak wymaga, aby ofiara odebrała połączenie, dlatego zablokowanie ich w ustawieniach blokuje atak. Tak samo zadziała odrzucenie połączenia.
Badacze z NebuSec zgłosili lukę Telegramowi 26 września, już po wydaniu wersji 12.10.4. Telegram potwierdził otrzymanie zgłoszenia, ale nie uznał, że lukę można wykorzystać do zdalnego wykonania kodu. W związku z tym nie przypisano jej identyfikatora CVE i nie wypłacono nagrody za zgłoszenie błędu (bug bounty).
Głównym problemem były parametry przesyłane podczas połączenia. Obie aplikacje wysyłają sobie komunikaty w celu nawiązania połączenia i informowania o jego stanie. Jeden z ich typów – MediaState – informuje o tym, czy mikrofon jest wyciszony, czy kamera jest włączona oraz w jaki sposób obrócony jest jej obraz.
Luka znajdowała się w kodzie odczytującym ten typ informacji. Kod ten nieprawidłowo obsługiwał brakujące pola, co pozwalało mu uzyskać dostęp do pamięci, do której nie powinien mieć dostępu.
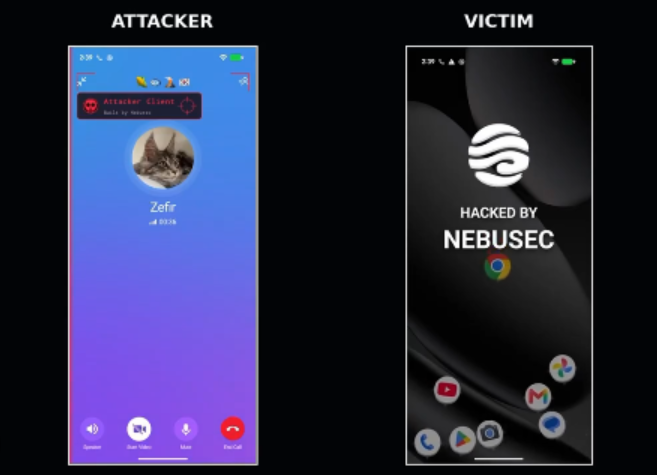
Na nagraniu wideo opublikowanym przez NebuSec badacze pokazali dwa telefony: jeden oznaczony jako urządzenie atakującego, a drugi jako urządzenie ofiary. Ofiara odbiera połączenie w Telegramie, a po ok. pół minuty od rozpoczęcia rozmowy telefon ofiary przełącza się na ekran główny, a następnie pojawia się tekst “HACKED BY NEBUSEC”.
15 października Zero Day Initiative (ZDI) opublikowała informacje o niezałatanej luce w rlottie, bibliotece wykorzystywanej przez aplikacje Telegram do wyświetlania animowanych naklejek. Według ZDI podatność ta, oznaczona numerem CVE-2026-111105 (7.0 w skali CVSS), może umożliwić atakującemu uruchomienie złośliwego kodu, jeśli użytkownik otworzy złośliwy plik lub stronę.
Telegram poinformował ZDI w marcu, że kontrole przeprowadzane na jego serwerach ograniczają skutki luki, a w kwietniu poprosił o przygotowanie pełnego łańcucha umożliwiającego zdalne wykonywanie kodu.
Kontrole te można było ominąć – twierdzi badacz Saifeldeen Aziz w streszczeniu swojego wystąpienia na konferencji OffensiveCon w Tokio. W ramach badań wykorzystano fuzzing wspomagany przez AI, który dostarcza duże ilości nieprawidłowych lub nieoczekiwanych danych. W efekcie udało się znaleźć błędy związane z uszkodzeniem pamięci w bibliotece rlottie, które dotknęły wszystkich aplikacji Telegrama: na iOS, Androida i desktopowej. Następnie połączono te błędy z lukami w sposobie dostarczania i sprawdzania naklejek, aby uruchomić złośliwy kod w Telegramie na iOS.
Według opublikowanego przez Telegram kodu źródłowego aplikacja na Androida zastąpiła rlottie biblioteką tlottie, napisaną w języku Rust, między wersjami 12.8.1 z czerwca a 12.10.0 z sierpnia. W aplikacji desktopowej wprowadzono tę samą zmianę we wrześniu, a na iOS dodano tlottie w wersji 13.0 w październiku, nadal jednak zachowując rlottie.
Użytkownikom Telegrama polecamy zaktualizować wszystkie używane aplikacje (zarówno desktopowe, jak i mobilne) do najnowszych wersji. Warto na bieżąco dbać o aktualizacje – zasada ta dotyczy nie tylko Telegrama. Częste aktualizacje mają też swoje wady – czasem w wyniku ataków na łańcuch dostaw pojawiają się złośliwe wersje. Polecamy przemyśleć swój model ryzyka (np. rozważyć zachowanie krótkiego odstępu od wydania nowej wersji do jej instalacji). Warto też poświęcić chwilę na konfigurację naszego konta, aby utrudnić połączenie się z nami osobom spoza naszych kontaktów i ograniczyć widoczne publicznie informacje z naszego profilu. Dobra konfiguracja pozwala zmniejszyć powierzchnię ataku (w tym przypadku zablokowanie połączeń głosowych praktycznie blokuje możliwość wykorzystania podatności).
Źródło: thehackernews.com
~Tymoteusz Jóźwiak
