Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Aby być zainfekowanym wystarczyło zobaczyć reklamę (nie trzeba było w nic klikać). Czasem reklama była ładowana “w tle”. W akcji był zaawansowany spyware celujący w odpowiednio wyselekcjonowane ofiary (nie były to masowe infekcje).
Reklamy były emitowane na około 120 000 stronach webowych oraz w 70 000 aplikacjach (!). W tym np. na stronach BBC czy NY Times. Jak to działało? Otóż w firmie Discover-Tech, odpowiedzialnej za całą operację, można było wykupić usługę infekowania urządzeń. Dostawało się wtedy dostęp do panelu admina uruchamiającego operację.
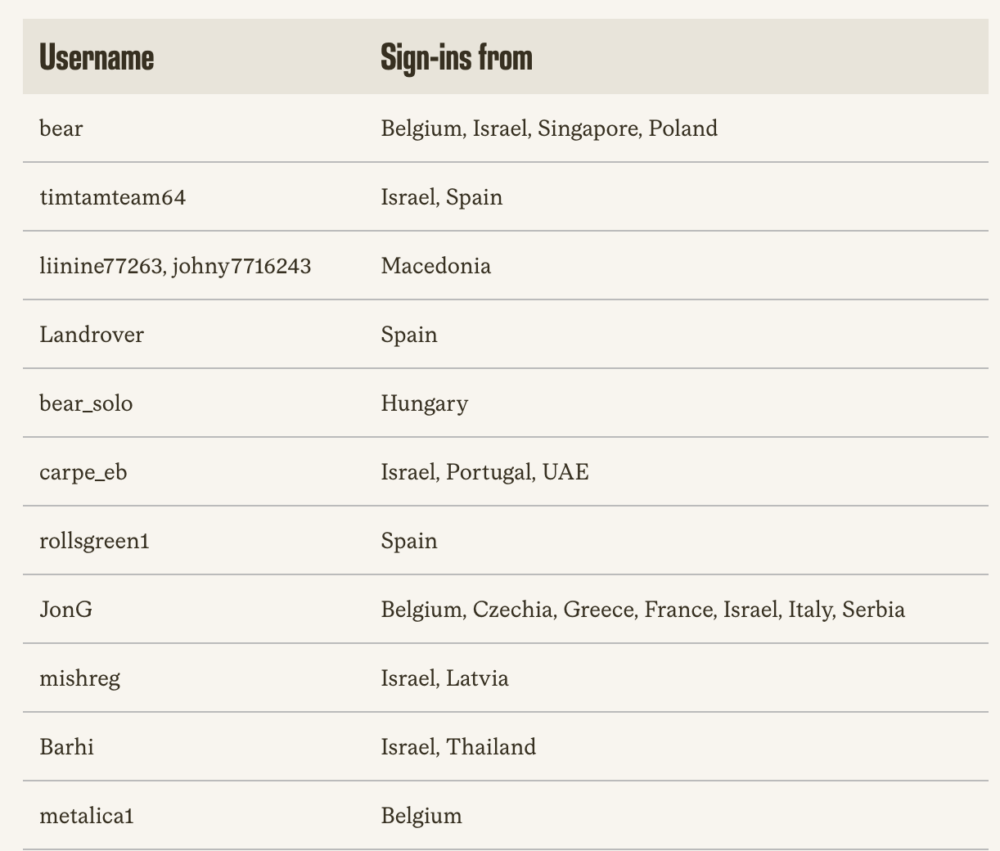
Ciekawostka. Co najmniej jeden użytkownik tej platformy logował się z Polski (ten sam użytkownik logował się też z innych 3 krajów). Skąd to wiadomo?
Panel admina (przeznaczony dla klientów Discover-Tech) miał pewną podatność – można było wejść na /csv-download – i w ten sposób otrzymać (bez logowania!) logi połączeń do platformy (łącznie z adresami IP).
Pisałem na początku o reklamach na Google, ale używany był również Yandex oraz parę pomniejszych platform. Operacja mogła trwać nawet od 2020 roku (!) i została zablokowana w październiku 2026. Jakim cudem tak długo udawało się wrzucać złośliwe reklamy do takiego potentata jak Google? Otóż firma zdobyła status ‘Certified External Vendor’ w Google. Jak jest certyfikowana i przynosi dużo pieniążków, to nie ma co za bardzo sprawdzać, prawda? ;-)
~Michał Sajdak

Warto popatrzeć, jakie nowe domeny zostaną dodane do list subskrybowanych z pihole. Nie wiem, czemu na korporacyjnych DNS często brakuje filtrowania reklam i pikseli śledzących.
Ciekawi jeszcze wspomniany na końcu raportu “ciemny kartograf” do szukania ludzi przez reklamy i podatności.
Czyli jednak adblock w sluzbie bezpieczenstwa ;-)
Wrzesień 2024 roku. Zaobserwowano nadzwyczajne właściwości tanich pagerów i krótkofalówek. Tego nie da się zapomnieć.
Więcej tu: https://www.goniec.net/2026/10/15/izraelska-firma-discover-tech-wykorzystywala-reklamy-online-do-masowego-profilowania-uzytkownikow-i-dostarczania-zero-click-spyware-ujawniaja-badacze-citizen-lab-i-confiant/
Ok, ale reklama wyświetlała się w przeglądarce i przez nią atakowano system? Używano jakiś zero-day dla przeglądarek i OS?
Z podlinkowanego artykułu wynika, że reklamy od niektórych dostawców mogą zawierać javascript i korzystano z luk w przeglądarkach.
Ale nie przechwycili tego exploitu, więc brak cve i tyle ..
Wystarczyło zobaczyć reklamę… Czyli jeśli zamknąłem oczy to jestem bezpieczny?