Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Jakiś czas temu opublikowaliśmy artykuł o ransomwarze “Babuk”. O grupie zrobiło się dosyć głośno po udanym ataku na główną jednostkę policji w Waszyngtonie, w wyniku którego wykradziono i zaszyfrowano ponad 250 GB danych:

sekurakowi udało się przeprowadzić wywiad z przedstawicielem operatorów “Babuka”, z którego mogliśmy się dowiedzieć między innymi, że grupa planuje kolejne ataki:

Dzień po wywiadzie dla sekuraka grupa niespodziewanie ogłosiła jednak, że kończy swoją działalność i przechodzi na model otwartoźródłowy:

Jest to dość dziwne posunięcie, zwłaszcza że “biznes” przynosił przestępcom olbrzymie zyski:

Grupa “Babuk” doprecyzowała jednak swoje oświadczenie, wyjaśniając, że “koniec działalności” odnosi się jedynie do korzystania z oprogramowania szyfrującego.
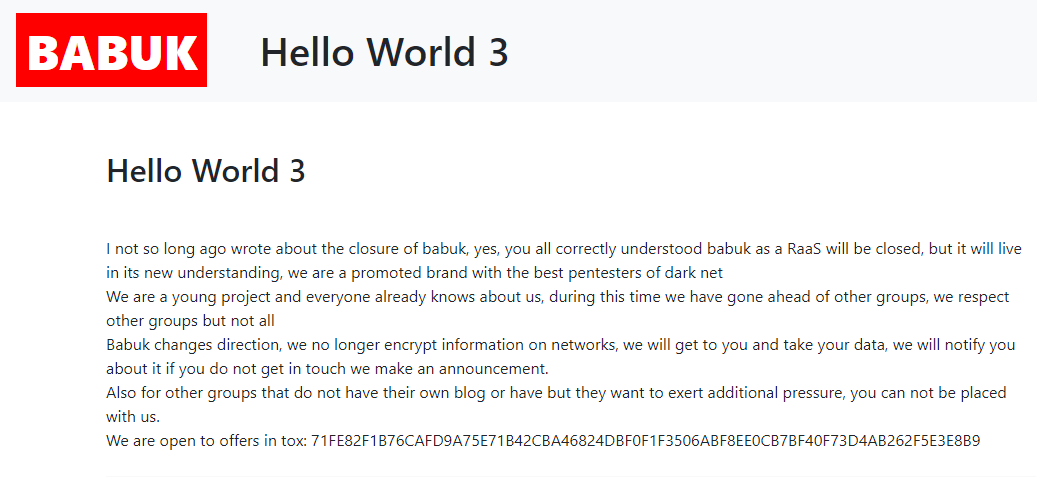
Jeśli dobrze przyjrzymy się tym komunikatom, to oba odnoszą się pośrednio lub bezpośrednio do oprogramowania szyfrującego. Z pierwszego z nich dowiadujemy się o przejściu na model otwartoźródłowy, z drugiego zaś wynika zaprzestanie szyfrowania danych. Możemy się zatem domyślać, że nagła “zmiana” modelu biznesowego została podyktowana niedoskonałościami w kodzie tego ransomware’a.
Badacz bezpieczeństwa Chuong Donga kilka miesięcy przed atakiem na policję w Waszyngtonie zidentyfikował szereg problemów w ransomwarze “Babuk”. Przykładowo, jeden błąd uniemożliwiał nawet samym operatorom wygenerowanie kluczy, potrzebnych do przywrócenia plików:
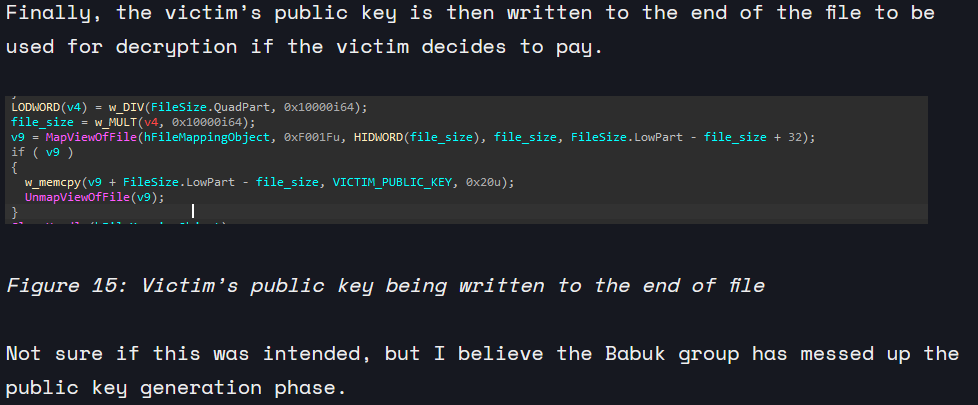

Pozostałe zidentyfikowane przez Chuong Donga słabości dotyczą uszkodzenia plików. Dla plików powyżej pewnej wielkości, niezależnie od rozszerzenia i niezależnie od wersji ransomware’a, szyfrowany jest tylko ich początek, a ich zawartość nie jest naruszana. Oznacza to, w dużym uproszczeniu, że można odczytać nieuszkodzoną zawartość pliku, próbować naprawiać uszkodzone pliki, podmieniając uszkodzone części plików (np. nieuszkodzonymi blokami nagłówka, które znajdują się na początku pliku) albo w inny sposób (np. w przypadku plików bazodanowych, przepisując nieuszkodzoną zawartość do nowej struktury odpowiadającej tej uszkodzonej).
Tego typu wpadki mogą zrujnować “reputację” grupy, bo kto zapłaci okup za uszkodzone pliki…
~ Jakub Bielaszewski

Operator, produkt, biznes, reputacja…
Zgodnie z przedmówcą, operator to może być koparko ładowarki, po prostu grupa przestępcza.
Kto tak naprawdę za tym stoi? Dziwne mam przeczucia;