Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Po spektakularnym ataku na pracownika Binance i pradzieży ponad 6 mld USD Departament Sprawiedliwości Stanów Zjednoczonych ogłosił skoordynowane działania przeciwko planom rządu Koreańskiej Republiki Ludowo-Demokratycznej. Mowa o kampanii socjotechnicznej FaceStealer w ramach której grupy APT intensywnie infekują kolejne urządzenia przejmując konta społecznościowe i wyciągając dane portfeli kryptowalutowych.
TLDR:
Grupy APT z Korei Północnej wykorzystują przejęte konta i nagrania ofiar aby tworzyć fałszywe wideorozmowy i rozpowszechniać malware. Celami ataków są portfele kryptowalutowe i łańcuchy dostaw oprogramowania Open-source.
Metodologia jest dość prosta:
1. Atakujący wykorzystują przejęty profil w mediach społecznościowych (Telegram, LinkedIn, Slack czy Discord), wizerunek i kontakty,
2. Kontaktują się ze znajomymi ofiary proponując spotkanie dotyczące współpracy lub inwestycji,
3. Tworzą fałszywe spotkanie na stronie łudząco przypominającej Teams lub Zoom (typosquatting, uu01webzoom[.]us lub teams[.]livemeet[.]us),
4. Podczas rozmowy pojawiają się rzekome problemy techniczne. W celu ich rozwiązania rozmówcy polecają kliknięcie aktualizacji albo skopiowanie i wykonanie polecenia w terminalu,
5. Atak udany, kolejny komputer i dane przejęte. Repeat.
Co najciekawsze, podczas rozmowy ofiara jest nagrywana a pozyskany materiał pozwala atakującym utworzyć deepfake uwierzytelniający kolejne rozmowy oszustów. FBI zabezpieczyło ponad 900 nagrań rozmów!
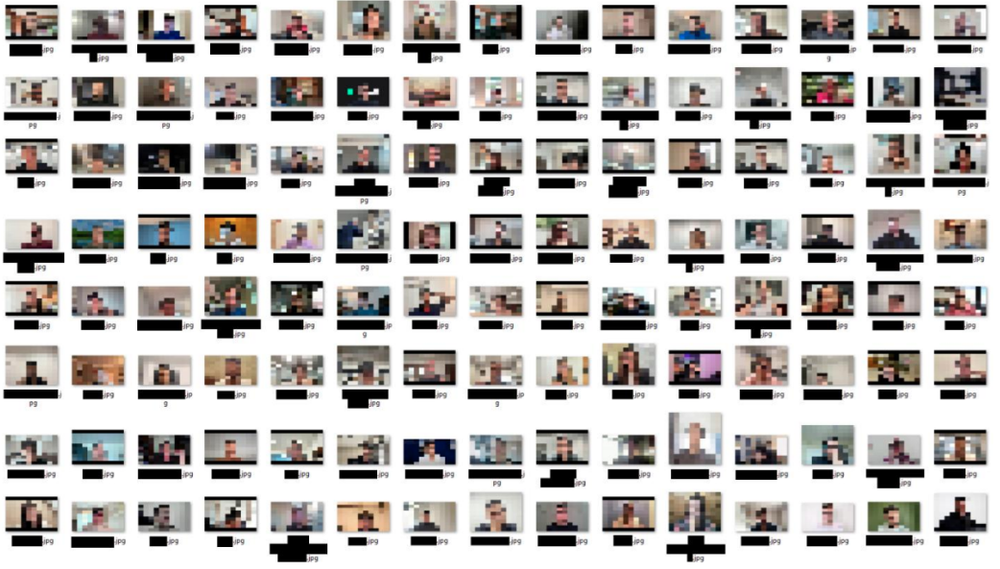
Celami ataków były nie tylko prywatne portfele i konta prywatnych osób ale również łańcuchy dostaw oprogramowania Open-Source w celu jak największej dystrybucji malware. Jedną z ofiar był właściciel popularnej biblioteki JavaScript odnotowującej dziesiątki milionów pobrań tygodniowo!
FBI wymienia grupy APT którym przypisywana jest kampania:
Źródła:
https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency
https://www.ic3.gov/CSA/2026/261112.pdf
~Dallas
