NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Podszywanie się pod popularne oprogramowanie w atakach phishingowych nie jest nowością. Cyberprzestępcy często korzystają z aktualnych trendów rynkowych oraz doniesień medialnych, aby jak najskuteczniej działać. Biorąc pod uwagę ogromne zainteresowanie narzędziami sztucznej inteligencji, nie jest niczym zaskakującym, że ChatGPT stał się głównym bohaterem ataków socjotechnicznych.
TLDR:
Jak donoszą analitycy z Cofense Phishing Defense Center (PDC) cyberprzestępcy rozsyłają fałszywe powiadomienia z informacją o konieczności aktualizacji metody płatności za subskrypcję ChatGPT, aby wyłudzić dane kart płatniczych lub poświadczeń logowania do konta OpenAI.
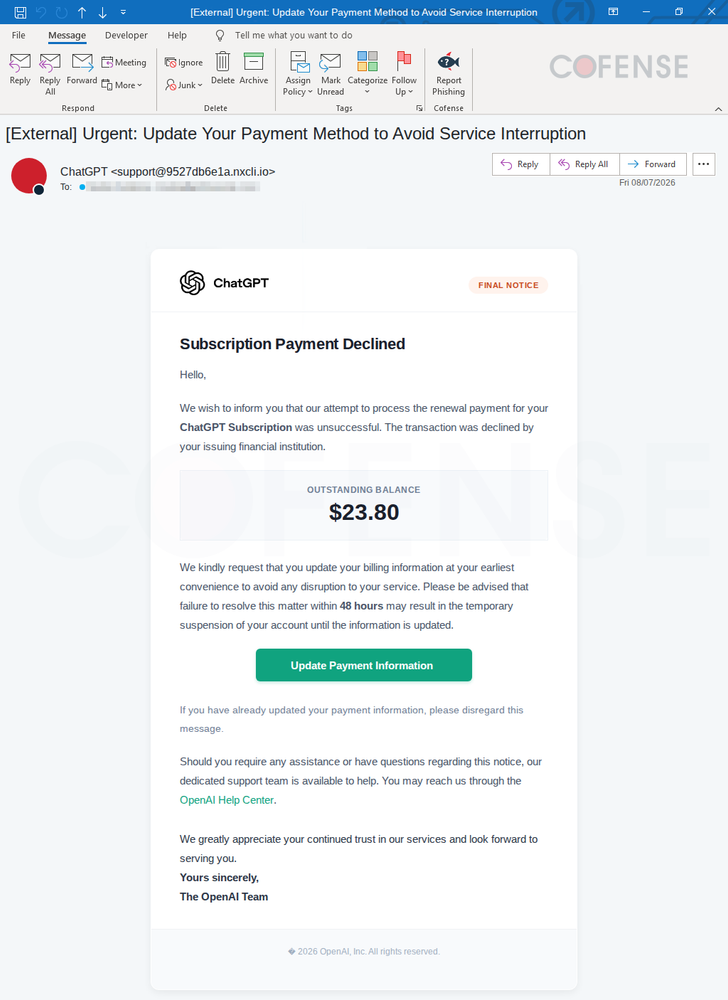
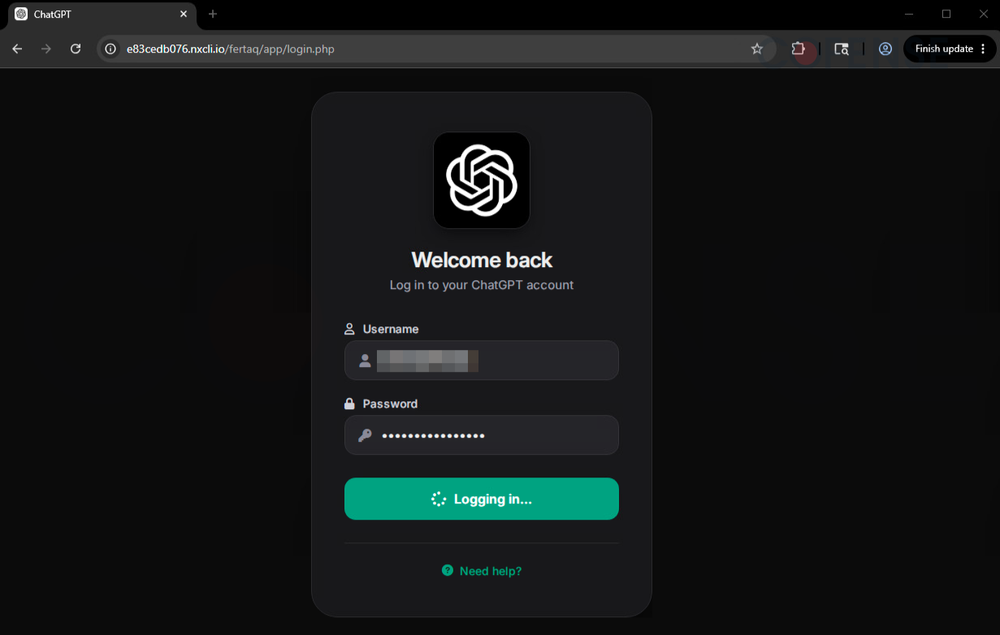
Wiadomość perfekcyjnie odwzorowuje biznesową korespondencję OpenAI. Zawiera oryginalne logo ChatGPT, dopracowane elementy identyfikacji wizualnej oraz podpis The OpenAI Team. Aby wzbudzić w użytkowniku strach i zniechęcić do skrupulatnej weryfikacji maila zastosowano presję czasu w postaci narzucenia reżimu czasowego. Jeżeli użytkownik nie zareaguje w ciągu 48 godzin jego konto zostanie zablokowane. W wiadomości umieszczono duży zielony przycisk (Update Payment Information), pod którym można zaktualizować dane. Po jego kliknięciu ukazuje się panel logowania do konta ChatGPT.
Oczywiście spokojna analiza wiadomości email pozwoli na wychwycenie markerów demaskujących cyberprzestępców.
Jeżeli spojrzymy na adres nadawcy maila (support@9527db6e1a[.]nxcli[.]io) od razu zauważymy, że nie ma on nic wspólnego z oficjalną domeną powiązaną z OpenAI. Ponadto, przycisk służący do aktualizacji płatności nie prowadzi do platformy OpenAI. Atakujący wykorzystali mechanizm Google API wrapper, w którym początek linku wygląda na zaufaną infrastrukturę Google (notifications[.]googleapis[.]com/email/redirect), co ma uśpić czujność użytkownika. Dopiero w ukrytym parametrze przekierowania umieszczono adres serwera kontrolowanego przez atakującego: e83cedb076[.]nxcli[.]io/fertaq/app/key[.]php, e83cedb076[.]nxcli[.]io/fertaq/app/login[.]php.
Ten wieloetapowy mechanizm przekierowań, z wykorzystaniem legalnych domen ma za zadanie nie tylko zmylić użytkownika, ale również oszukać proste systemy antywirusowe i bramki pocztowe, które bazując jedynie na analizie początku linku, przepuszczą wiadomość dalej.
Jak łatwo się domyślić, podanie danych logowania na panelu kontrolowanym przez atakujących, zakończy się przejęciem konta. W tym przypadku metody dwuskładnikowego uwierzytelnienie w postaci kodów smsów, powiadomień push, czy też tradycyjne kody Time-based One Time Password (TOTP) z aplikacji nie stanowią wyzwania dla cyberprzestępców. Atakujący potrafią je dynamicznie przechwycić i przekazać do prawdziwego serwisu w czasie rzeczywistym.
Skuteczną ochroną przed tego typu zagrożeniami jest wdrożenie metod odpornych na phishing opartych na kluczach sprzętowych lub standardzie FIDO2 / Passkeys, które potrafią zweryfikować domenę, na której loguje się użytkownik.
Analogicznie działa mechanizm wbudowany w menedżery haseł zintegrowane z przeglądarkami internetowymi. Po wykryciu znanego serwisu narzędzie zaproponuje automatyczne uzupełnienie poświadczeń. Jeżeli jednak strona jest fałszywa, autouzupełnienie nie zadziała.
W tym momencie wszystko zależy już od czujności użytkownika. Historia wielokrotnie pokazała, że odpowiednio zdeterminowani użytkownicy potrafią zignorować ostrzeżenia przeglądarki i mimo wszystko udostępniają swoje dane.
Źródło: cofense.com/blog/