Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
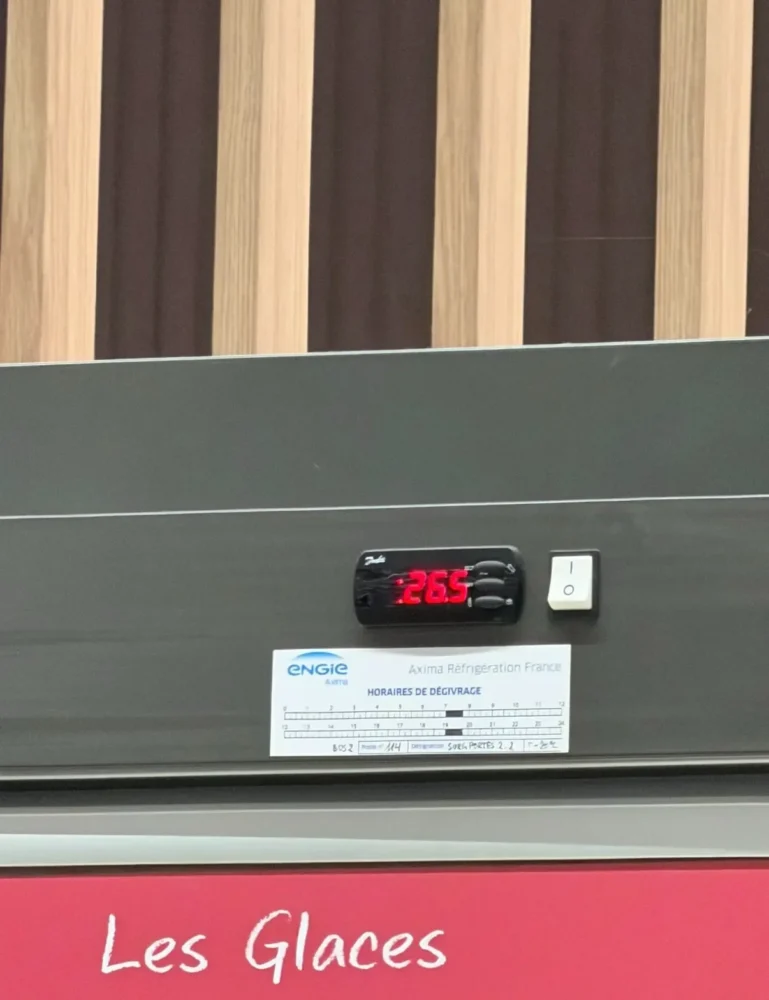
Wg doniesień medialnych, dotkniętych zostało kilkaset sklepów (Intermarche / Leclerc / Super U), a cyberatak wycelowany był w systemy sterowania lodówkami od Danfoss.
Miało dojść do zdalnej manipulacji temperaturą lodówek / zamrażarek – a dokładniej uruchomiono w pętli funkcję odmrażania z docelową temperaturą 50 stopni powyżej zera.
Straty mogą osiągnąć kilka milionów euro.
Jakie podatności zostały wykorzystane? Nie ma tutaj na razie oficjalnego potwierdzenia, ale może chodzić o luki wskazane niedawno w tym badaniu – w szczególności można było się zalogować do panelu administracyjnego bez hasła. A dokładniej z “tajnym hasłem”, które było regenerowane codziennie jedynie na podstawie “aktualnej daty”.
CVE-2025-41451: Procedura ta generuje codzienne hasło uwierzytelniające wyłącznie na podstawie bieżącej daty urządzenia. Dzięki odtworzeniu tego samego algorytmu atakujący może wygenerować poprawny kod uwierzytelniający dla dowolnego dnia i wykorzystać go do obejścia standardowego procesu logowania. Pomyślne uwierzytelnienie za pomocą tego ukrytego mechanizmu skutkuje uzyskaniem w pełni uwierzytelnionej sesji administracyjnej, zapewniającej uprzywilejowany dostęp do webowego interfejsu zarządzania urządzeniem.
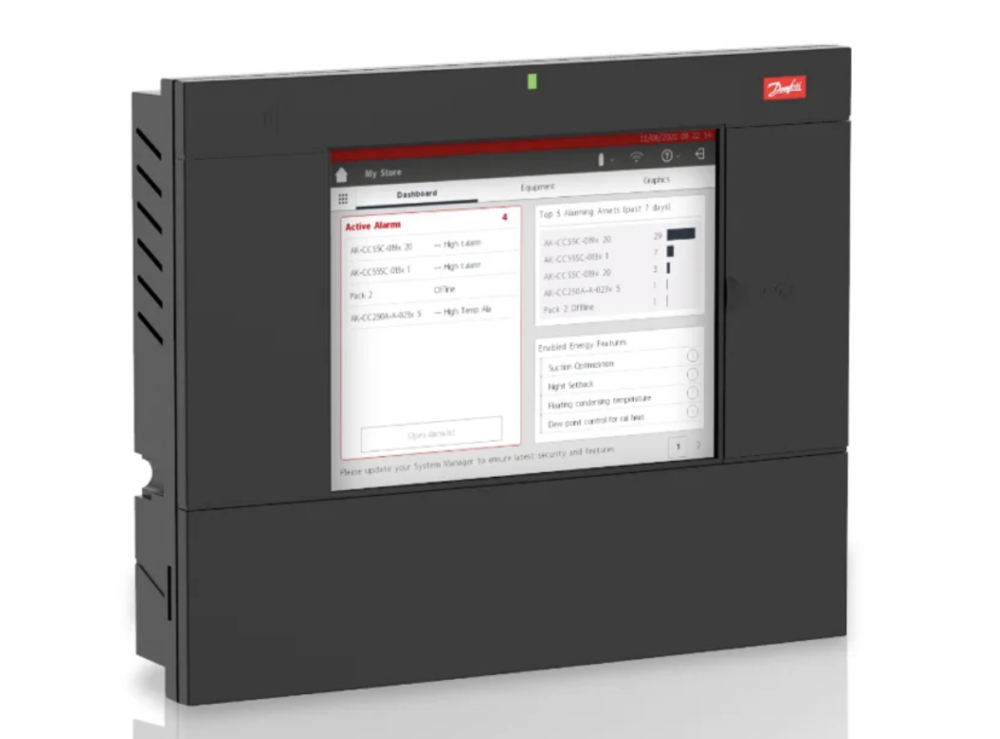
Badacze zaznaczają też, że ponad 2000 urządzeń byli w stanie zlokalizować na Shodanie… a dokładniej interface-y administracyjne urządzeń wystawione do internetu. Producent wydał łatki na urządzenia, ale prawdopodobnie nie wszyscy te łatki zainstalowali.
PS
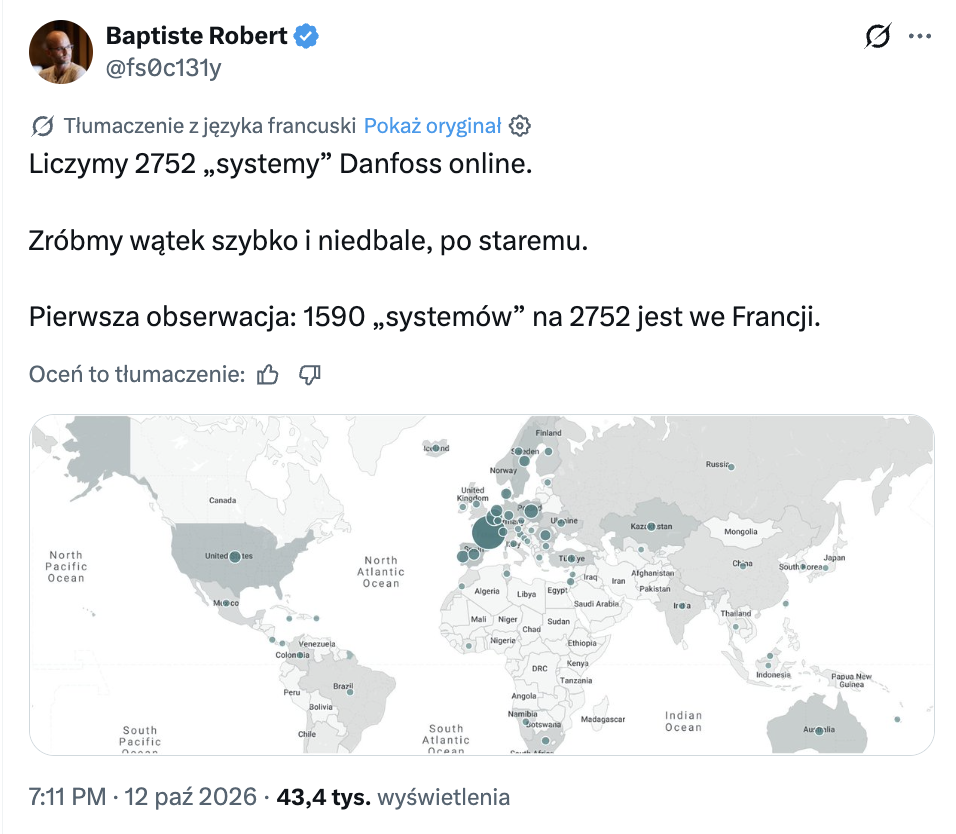
Znany francuski badacz opublikował mapkę wskazującą gdzie tego typu urządzeń jest najwięcej wystawionych do Internetu (niespodzianka: Francja! Ale jest też Polska):
~ms

Po jaki grzyb wystawiać coś takiego nago w internety?
Jeżeli tak mamy się przeciwstawiać złoczyńcom ze wschodu, to jesteśmy z góry na przegranej pozycji.
Lodówka z podłączona do internetu, no kurna NIEZBĘDNA funkcja. Jak kiedyś fukcjonowały sklepy kiedy lodówki sklepowe miały funkcje włącz/wyłącz/ustaw temperaturę i były obsługiwane przez pracownika sklepu??
Tu raczej nie chodzi o lodówki ale o chłodnie i zamrażarki, w sklepie wielkopowierzchniowym ( w którym pracowałem) zdalny dostęp do sterowników chłodni miała firma serwisująca która musiała szybko reagować na wszelkie awarie i faktycznie była w stanie zdalnie włączyć rozmrażanie, ale tak jest pewnie z wieloma systemami wymagającymi zdalnego dostępu i co człowiek zabezpieczył drugi potrafi to złamać…
@Zdzichu – czy sobie zdajesz sprawę, że bez takich danych było by znacznie mniej komórek w exelu do wypełnienia? I co by mieli robić ludzie w backoffice?
A na poważnie – pewnie chodzi o ogólna kontrolę, wykrywanie awarii i monitorowanie zużycia prądu + raporty z temperatury potrzebne do HACCP.
Pytanie – jaka lodówka ma funkcję podgrzewania…
Lodówka z funkcją podgrzewania.
@zdzichu – pewnie tak jest taniej. Jeden pracownik na całą sieć odpowiedzialny za wszystkie lodówki pilnujący aby wszędzie była taka sama temperatura.
No niestety ale lodówki w dobie hacap są jedyną linią obrony osób opowiedzianych za żywność. Jak udowodnić że temperatura była właściwa wiem można spisywać w karty ale daje to dodatkowe zabezpieczenie i nadzór nad żywnością.
Niech Was to nie dziwi. Tego bloga w wiekszosci czytaja ludzie z IT. Niestety inne branze nie sa “swiadome” pewnych zasad tak jak my. Ostatnio rozmawialem z znajoma denstystka i okazuje sie ze kazdy w ich firmie ma dostep “roota” do systemu pacjentow… Byla jakas jazda z gwarancja i jedna pani drugiej pani do systemu dopisala komentarze ktorych w czasie wizyty nie bylo.. Ale ta pierwsza zrobila zdjecie wczesniej :D.