Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Zaczynając od końca – jeśli chodzi o ransomware w Urzędzie Marszałkowskim Województwa Mazowieckiego, to kilku czytelników raportowało nam rozszerzenia .play widoczne na systemach po cyberataku.
Tymczasem grupa ransomware PLAY ogłosiła włam do infrastruktury Antwerpii. Jak widać grożą wyciekiem ~557GB danych:
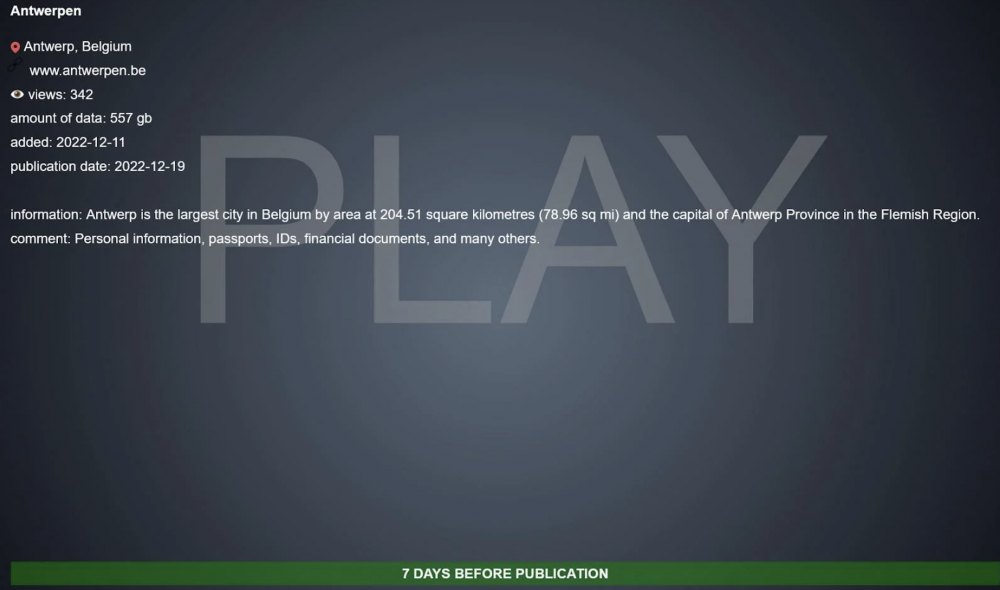
Samo miasto rzeczywiście informuje o “cyber ataku“. Więcej informacji o PLAY możecie znaleźć tutaj. W szczególności warto zwrócić uwagę na sposoby wykorzystywane przez tę ekipę do uzyskania dostępu do infrastruktury ofiary:
PS
Ta sama grupa grozi tym tym wyciekiem:
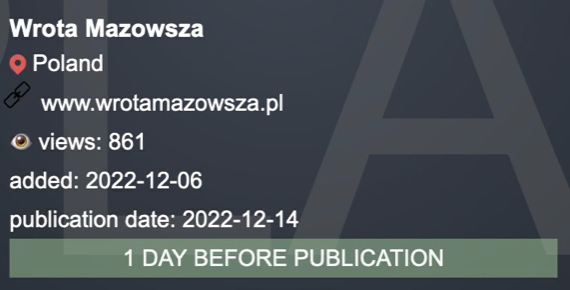
~Michał Sajdak

Z jakiej strony są te zrzuty?
Jakiś update? Czy dane zostały opublikowane?
Pewnie nie, to tylko zmniejsza powage sprawy
czy ktoś zna sposób na deszyfracje play ransom ? Ewentualnie jak przywrócić skasowane migawki Microsoft VSS które ten ransom usunął