Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Lukę CVE-2026-20841, “wycenianą” w skali CVSS na 8.8 / 10 – można opisać tak: “nowe ficzery, nowe podatności”. Jak wygląda atak? Wystarczy ofierze podesłać odpowiedni plik markdown. “Odpowiedni” – tzn. w pliku znajduje się link, po kliknięciu którego ofiara wcale nie jest przekierowana na inną stronę, a wykonuje wrogie polecenie…
Czytaj dalej »
Ostatnio po sieci krąży taki e-mail: Od razu widać, że sporo rzeczy tutaj się nie zgadza: OK, możecie się zastanawiać – ale o co chodzi z tym nadawcą w prawidłowej domenie? Podejrzewam, że odbiorca tego maila (jego system pocztowy) nie sprawdza, czy nadawca nie został podrobiony (jak otrzymamy oryginał tego…
Czytaj dalej »
Atakujący dostali się do infrastruktury farm / posiadali wysokie uprawnienia, ale finalnie nie miało to wpływu na stabilność dostaw prądu w Polsce. Jak czytamy w raporcie CERT Polska (cytaty z raportu oznaczamy kursywą): (…) z uwagi na poziom dostępów uzyskanych przez atakującego istniało ryzyko spowodowania przestoju w produkcji energii elektrycznej…
Czytaj dalej »
Jak donosi CERT Polska: W dniu 29 grudnia 2025 roku doszło również do ataku na jedną z polskich elektrociepłowni (…) dostarczającej ciepło dla prawie pół miliona osób (…) Destrukcyjny atak poprzedzony był długotrwałą infiltracją infrastruktury oraz kradzieżą wrażliwych informacji dotyczących działania podmiotu. W wyniku swoich działań atakujący uzyskał dostęp do…
Czytaj dalej »
Wygląda na to, że ziomek po prostu napisał do supportu Steam (podszywając się pod Piotra). Hacker napisał, że problemy z kontem, że chyba zhackowali (patrz foto) i ogólnie gorąca prośba o pomoc: Jako rzekomy dowód bycia właścicielem konta, dołączono również klucz aktywacyjny jednej z gier. Nieco spoilerując – najprawdopodobniej Piotr…
Czytaj dalej »
Let’s Encrypt, jeden z najpopularniejszych na świecie wystawców darmowych certyfikatów TLS, informuje na swoim blogu o dwóch nowościach, które są już dostępne dla wszystkich użytkowników. Pierwszą z nich są certyfikaty wystawiane na adres IP zamiast domeny. Zostały one zapowiedziane rok temu, w lipcu udostępniono możliwość ich otrzymywania w formie testu, a obecnie weszły…
Czytaj dalej »
Jak informuje CBZC, pozyskane dane lekarzy pochodziły z wycieków. Ale zaraz, zaraz przecież żeby zalogować się do centralnego systemu gabinet.gov.pl potrzebny jest mObywatel albo logowanie bankiem. Zwykłym loginem i hasłem się nie da. No to czytaj dalej. Cyberzbójom udało się pozyskać na tyle wrażliwe dane z wycieków (np. dane dokumentów…
Czytaj dalej »
Narzędzia OSINT-owe przechodzą ogromną metamorfozę wraz z rozwojem modeli sztucznej inteligencji. Nie ominęło to także popularnych wyszukiwarek. Kiedy wykonywałem porównanie trzech z nich – Google, Binga oraz Yandexa w 2021 i 2023 roku, mechanizmy AI zaczęły się dopiero nieśmiało w nich pojawiać. Prekursorem był Yandex, który jako pierwszy opanował analizę…
Czytaj dalej »
Opiszę tu prawdziwy incydent, jaki miałem ostatnio okazję analizować. Zdarzył się w firmie poza Polską, gdzie standardowym językiem komunikacji był angielski, więc anglojęzyczni atakujący łatwiej podszyli się pod support… Być może pamiętacie ostrzeżenia dotyczące wykorzystania Quick Assist – Microsoftowego rozwiązania do zdalnej pomocy – coś jak TeamViewer czy AnyDesk, tylko…
Czytaj dalej »
Wektorem wejścia była prosta socjotechnika – gość przekonał w jakiś sposób pracownika portu do umieszczenia pendrajwa w komputerze mającym dostęp do systemów portowych. Dalej poszło prosto – tj. pendrive mógł być tak naprawdę klawiaturą, bądź pracownik po prostu odpalił malware z pendrive (który mógł udawać np. prosty plik PDF). Uruchomiony…
Czytaj dalej »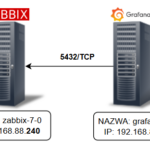
Wstęp Załóżmy hipotetyczną sytuację: jesteś administratorem ds. monitoringu w firmie. Wdrożyłeś środowisko Zabbix, a po lekturze artykułów na sekuraku dotyczących Grafany postanowiłeś wdrożyć ją również u siebie. Po pewnym czasie z powodzeniem uruchomiłeś kilka dashboardów wykorzystujących oficjalny plugin do Zabbixa. Koledzy patrzą z uznaniem, zarząd chwali Twoje działania, a prezes…
Czytaj dalej »
O samym ataku pisaliśmy już na sekuraku. Trust Wallet opublikował właśnie pierwsze podsumowanie incydentu. W telegraficznym skrócie: Podstawowe rekomendacje: ~ms
Czytaj dalej »
Ministerstwo Cyfryzacji udostępniło dzisiaj kod źródłowy mObywatela. To chyba super? No prawie. Dla tych, którym nie chce się czytać: udostępnienie kodu appki mObywatel wygląda tak, jakby ktoś udostępnił kod webowej appki mObywatel ale tylko postaci plików HTML, które i tak każdy posiada. Przy okazji nie udostępniono plików JavaScript (które i…
Czytaj dalej »Badacz Anurag Sen raportuje, że możliwy jest dostęp do zdjęć z kamer, ale również do analityki. W szczególności wskazuje jednego kierowcę, który był trackowany przez około 6 miesięcy: The driver of one of the most surveilled vehicles in the system was tracked over six months as he traveled between the…
Czytaj dalej »
Komuś udało się dostać na serwery bądź konta o wysokich uprawnieniach, a następnie uruchomić chaos: gracze otrzymali z powietrza astronomiczną ilość waluty do zakupów w grze (szacowana wartość rynkowa… uch ech $339,960,000,000,000 ;) / w grze zbanowane zostały osoby z Ubisoftu: Z oficjalnego konta gry (TT) pojawiły się takie informacje…
Czytaj dalej »