Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Do wykorzystania podatności wystarczy udostępnienie usług MongoDB do Internetu (luka nie wymaga uwierzytelnienia). Atakujący wysyła skompresowane/złośliwe wiadomości – a przy dekompresji następuje czytanie fragmentów pamięci z serwera i wysłanie ich w odpowiedzi. Opublikowany został exploit / trwają próby masowego wykorzystania podatności. Dostępne są łatki od linii 4.x aż do najnowszej…
Czytaj dalej »
Wydany przez KNF w maju 2024 dokument “Dobre praktyki w zakresie zapobiegania i reagowania na ataki typu ransomware” zawiera między innymi rekomendację 2.2 brzmiącą “Ograniczenie możliwości użycia narzędzia PsExec – zaleca się ograniczenie wykorzystania narzędzia PsExec poprzez wymaganie mechanizmu UAC, ograniczenie narzędzia tylko do wybranych kont administracyjnych, logowanie i weryfikacja…
Czytaj dalej »
Atakujący uzyskali dostęp do konta firmy Trust Wallet – co umożliwiło opublikowanie nowej (złośliwej) wersji rozszerzenia do Chrome: We’ve identified a security incident affecting Trust Wallet Browser Extension version 2.68 only. Users with Browser Extension 2.68 should disable and upgrade to 2.69. Nota bene: sam Trust Wallet to jeden z…
Czytaj dalej »
W wielu organizacjach identyfikatory RFID w formie kart, breloków czy opasek są standardem w kontroli dostępu fizycznego. Pracownik przykłada kartę do czytnika i wchodzi do budynku. A co, jeśli ten sam identyfikator mógłby chronić również dostęp do systemów IT? Czym jest RFID? RFID (Radio-Frequency Identification) to technologia bezkontaktowa, która umożliwia…
Czytaj dalej »
Przy zakupie systemu kontroli dostępu (będącego czasem częścią większej infrastruktury) należy przywiązywać wagę do detali w specyfikacji, tak aby już na tym etapie zamknąć drogę wykonawcom do zaoferowania nam rozwiązania, którego zabezpieczenia będą dalekie od naszych oczekiwań. Niestety praktyka pokazuje, że w wielu przypadkach świadomość techniczna osób przygotowujących takie dokumenty…
Czytaj dalej »
KWHotel informuje współpracujące z nimi obiekty hotelowe : “prawdopodobnie doszło do włamania na jeden z serwerów (dev[.]kwhotel[.]pl) Na serwerze znajdowała się baza z danymi Państwa klientów”. [Trochę podejrzanie brzmi ten przedrostek “dev”. Czyżby produkcyjne dane na serwerze dev?] Jak widać prawdopodobnie wyciekły: Na zaatakowanym serwerze był również skrypt, który miał…
Czytaj dalej »
Technologie chmurowe cieszą się dziś dużą popularnością zarówno w dużych korporacjach, jak i w mniejszych przedsiębiorstwach. Są one w stanie usprawnić wiele procesów biznesowych i ułatwić codzienną pracę. A czy oprogramowania w chmurze mają wpływ na samą wydajność pracowników? Jak technologie chmurowe usprawniają procesy w firmie? Technologie chmurowe są w…
Czytaj dalej »
12 grudnia 2025 na stronie Schroniska Murowaniec w Zakopanem pojawiło się ostrzeżenie o “wiadomościach mailowych informujących o możliwości anulacji rezerwacji”, a jednocześnie Wysoka Szatkowski, Postupalski Spółka komandytowa (operator schroniska) opublikowała Zawiadomienie o potencjalnym naruszeniu ochrony danych osobowych. TLDR: Rys. 1 – komunikat na stronie murowaniec.com W komunikacie czytamy, że 10…
Czytaj dalej »
Pod koniec roku przychodzimy z pomocą tym, których zaskoczył fakt, że zostało im trochę kasy w budżecie szkoleniowym i muszą go koniecznie wykorzystać w tym roku :-) Warto to zrobić mądrze i z partnerem biznesowym, który zagwarantuje szeroką ofertę szkoleniową na 2026 r. – i to na najwyższym poziomie merytorycznym….
Czytaj dalej »
Wyciek danych klientów WK DZIK 10 grudnia firma WK DZIK poinformowała mailowo swoich klientów o wycieku danych. Jak wynika z przesłanego komunikatu, do ataku miało dojść w nocy z 7 na 8 grudnia 2025 r, kiedy to włamano się do systemu informatycznego firmy i wykradziono dane. Z przeprowadzonej analizy wynika,…
Czytaj dalej »
Incydent wykryto 4 grudnia 2025. “Doszło również do nieuprawnionego pobrania danych z systemów.” Na stronach spółki dostępny jest taki komunikat: Dotkniętych jest wiele spółek z grupy: Dom Development S.A. / Dom Development Wrocław / Dom Development Kraków / Dom Development Kredyty / Dom Construction / Dom Development Grunty / Fundacja…
Czytaj dalej »
Jako specjalista z branży IT możesz doszkalać się na wiele różnych sposobów – tylko od Ciebie zależy, który z nich wybierzesz. Sprawdź, gdzie i jak możesz pozyskać cenną wiedzę oraz umiejętności, które pozwolą Ci na rozwój i zwiększą szansę na awans. Szkolenia i kursy Jednym z najlepszych sposobów na ciągły…
Czytaj dalej »
Debugowanie to jeden z istotnych elementów programowania, mający na celu wykrywanie i naprawę występujących w oprogramowaniu błędów. Sprawdź, na czym polega ten proces, jakie etapy obejmuje i dlaczego ma tak duże znaczenie. Debugowanie – podstawowe informacje Bug to błąd w aplikacji czy oprogramowaniu komputerowym, a więc sytuacja, w których nie…
Czytaj dalej »
TLDR: Dostępne bez żadnego logowania API aplikacji asystent[.]ai / Minerva. Listowanie użytkowników, szczegóły użytkowników (w tym hashe haseł), pliki wysyłane przez użytkowników, konwersacje z AI. Aby zobaczyć te dane, wystarczyła zwykła przeglądarka. Przykład wyniku zwracanego przez https://api.asystent[.]ai/users/ Ale po kolei. 23.11.2025 czytelnik zgłosił nam niepokojącą serię podatności w rozwiązaniu asystent[.]ai…
Czytaj dalej »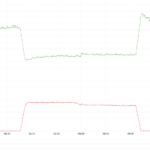
No więc cloudflare próbował zabezpieczyć internet przed atakami na krytyczną podatność w popularnym React (CVE-2025-55182). W wyniku tego dotknięte zostało ~28% globalnego ruchu HTTP chronionego przez Cloudflare. Innymi słowy dużo chronionych przez Cloudflare serwisów po prostu nie działało (błąd 500). Incydent trwał 25 minut. Na foto poniżej widać normalny ruch…
Czytaj dalej »