Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Cloudflare poinformował właśnie o problemie ~nieznanego pochodzenia: Update 2: więcej informacji o całym incydencie publikujemy tutaj. Update 1: po 15 minutach pojawiła się informacja o zlokalizowaniu / naprawieniu problemu przez Cloudflare: Monitoring – A fix has been implemented and we are monitoring the results.Na razie Cloudflare nie publikuje szczegółów o…
Czytaj dalej »
Chodzi o appkę Filevine – “AI Legal Assistant”. Badacz bezpieczeństwa (aka hacker) popatrzył trochę w źródła javascript na pewnej domenie Filevine, znalazł tam pewien endpoint API. Endpoint dostępny był bez uwierzytelnienia i umożliwiał wyszukiwanie dowolnych “projektów prawnych” stworzonych w appce przez innych użytkowników. Wystarczyło podać nazwę projektu. No OK, ale…
Czytaj dalej »Podatny jest komponent React Server Components (czyli część serwerowa frameworku frontendowego ;). Jeśli nie masz tego zainstalowanego – nie jesteś podatny. Jeśli masz zainstalowane React Server Components (nawet jak Twoja appka z tego nie korzysta) – to cały czas możesz być podatny: “Even if your app does not implement any…
Czytaj dalej »
Atakujący wykorzystywał urządzenie WiFi Pineapple: Procedura była dość standardowa / prosta: Urządzenie WiFi Pineapple cały powyższy atak automatyzuje. Policja skonfiskowała sprzęt (telefon, laptop, WiFi Pineapple) na jednym z lotnisk, przeszukała również mieszkanie podejrzanego, gdzie zlokalizowano “tysiące intymnych zdjęć/filmów” oraz przechwycone dane logowania innych osób. Co ciekawe, przestępca próbował zdalnie usunąć…
Czytaj dalej »
Specjalista ds. cyberbezpieczeństwa odpowiada za ochronę sieci, danych, systemów, oraz użytkowników przed cyberzagrożeniami i dba o zachowanie najwyższego poziomu ich bezpieczeństwa. Oprócz wiedzy z zakresu wykrywania problemów, luk w zabezpieczeniach, administracji systemów czy infrastruktury sieci powinien on posiadać pewne cechy osobowości, które ułatwiają codzienną pracę. O jakich cechach mowa? Myślenie…
Czytaj dalej »
Dodatkowo lekarz z Wrocławia informuje o wycieku danych: “Dane Państwa – imię, nazwisko, płeć, adres, PESEL, w niektórych przypadkach numer telefonu, a także dane medyczne z wizyt dermatologicznych, były gromadzone w zewnętrznym lekarskim programie gabinetowym Medfile, do którego w wyniku cyberataku nastąpił nieuprawniony dostęp. W wyniku ataku na dane niektórych…
Czytaj dalej »
IT to jeden z tych sektorów gospodarki, które dynamicznie się rozwijają – a specjaliści są cały czas pożądani na rynku pracy. Pracownicy firm z branży powinni stale aktualizować swoją wiedzę – a czy warto być na bieżąco z samą sytuacją na rynku pracy? Zdecydowanie! Wiedza na temat pożądanych kompetencji Śledząc…
Czytaj dalej »Ponad tysiąc programistów, analityków, projektantek i strategów zmierzy się z realnymi wyzwaniami polskiej administracji. Wśród nich: cyfrowe bezpieczeństwo strażaków, lokalizowanie zgubionych przedmiotów i wykrywanie przemytniczych anomalii. HackNation 2025 to pierwszy ogólnopolski hackathon wdrożeniowy realizowany przez i dla administracji publicznej – a nie tylko konkurs na śmiałe pomysły, które trafią „do…
Czytaj dalej »
Marcin zgłosił nam prostą do wykorzystania lukę / podatność. Otóż wykonywał badania w Wielkopolskim Centrum Medycyny Pracy i w jednym z systemów zaciekawił go numer, który był widoczny w źródle HTML, a był związany z wykonywaniem badania. Zmienił ten numer o jeden i… otrzymał dostęp do wyników badań innego pacjenta….
Czytaj dalej »Jeden z naszych czytelników przesłał do nas wiadomość, zawierającą m.in. takie informacje: Przed publikacją notki, zadaliśmy pytania Totalizatorowi Sportowemu; otrzymaliśmy po ~krótkim czasie następujące odpowiedzi: [sekurak] Czy incydentem bezpieczeństwa objęci zostali wszyscy pracownicy/współpracownicy (lub większość) – czy np. tylko niewielki ich procent? [Totalizator Sportowy – TS] Incydent dotyczył danych niewielkiej…
Czytaj dalej »
Zgłosił się do nas czytelnik z pewnej bardzo dużej firmy, który zauważył że tysiące prawdziwych faktur z jego firmy może pobrać każdy, kto zna zaledwie NIP firmy. Numer NIP posiada każda firma w Polsce i można go łatwo zlokalizować (np. prostym zapytaniem Google). W tym momencie potrzebujemy krótkiego wyjaśnienia czym…
Czytaj dalej »
W trzeciej części mini-serii o Grafanie i Zabbixie, Albert przybliża bardziej zaawansowane elementy integracji, pozwalające na prezentację bardziej skomplikowanych danych.
Czytaj dalej »
Pełen opis wielogodzinnego incydentu opracował sam Cloudflare
Zatem co było źródłem całego zamieszania? Miliony błędów HTTP 500 w core infrastruktury Cloudflare, a dokładniej: awaria systemu wykrywającego/blokującego boty webowe
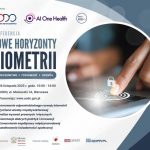
Już 26 listopada 2025 r. odbędzie się konferencja “Nowe Horyzonty Biometrii“, inicjatywa poświęcona odpowiedzialnemu i świadomemu wykorzystaniu technologii biometrycznych. Wydarzenie organizowane przez Urząd Ochrony Danych Osobowych oraz Fundację AI One Health zgromadzi przedstawicieli administracji, nauki, biznesu, medycyny oraz organizacji społecznych, tworząc unikatową przestrzeń do rozmowy o bezpieczeństwie, etyce i przyszłości…
Czytaj dalej »
To nie będzie łatwy poranek dla właścicieli sklepów prowadzonych na platformie e-commerce sky-shop.pl. Od rana, platforma prowadzi akcję informacyjną, dotyczącą ataku, który został wykryty 28.10.2025 r. Sky-Shop rozesłał wiadomość e-mail do swoich klientów, w której obszernie informuje o zaistniałym incydencie. Według przeprowadzonej analizy powłamaniowej, do ataku miało dojść 19.10.2025, kiedy…
Czytaj dalej »