Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
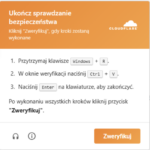
Tym razem chodzi o stronę gminy Długołęka. Nasz czytelnik poinformował nas o takim incydencie: wchodzisz na stronę gmina[.]dlugoleka[.]pl i od razu pojawia się prośba o potwierdzenie, że jesteś człowiekiem: No dobra, nie ma tu nic podejrzanego, klikamy dalej a tu coś takiego: W momencie kliknięcia checkboxu na poprzednim zdjęciu, zainfekowana…
Czytaj dalej »
O incydencie ransomware szpital informuje na swojej stronie: Szpital Wojewódzki w Szczecinie padł ofiarą ataku cyberprzestępców, którzy w nocy z soboty na niedzielę (7/8 marca) zainfekowali system informatyczny placówki, szyfrując część danych i blokując do nich dostęp. W efekcie ataku Szpital Wojewódzki pilnie wdrożył procedury awaryjne w tym m.in. przejście…
Czytaj dalej »
Chodzi o firmę Planet Labs, która opisuje swoje usługi jako “AI-Powered Earth Intelligence”. Na ów “Earth Intelligence” składa się flota kilkuset satelitów, które fotografują każdy skrawek ziemi “minimum raz dziennie”. Firma zaczęła od sprzedaży danych w celu badań klimatu i ogólnie ochrony planety. To szczytne cele, ale po pewnym czasie…
Czytaj dalej »
Rozmawiałem wczoraj 40 minut z Markiem, który opisał jak padł ofiarą scamu. Wyglądało to mniej więcej tak. – Scammer dzwoni z losowego numeru: została zaciągnięta pożyczka na pana dane– Ale ja nie brałem pożyczki– To chyba doszło do wycieku danych. W jakim banku ma Pan konto?– W banku X.– OK,…
Czytaj dalej »
Wstęp W poprzednim artykule poświęconym NTLM, rozebraliśmy na czynniki pierwsze podstawowe pojęcia: czym jest NetNTLM a czym hash NT, jak można przeprowadzić ataki polegające na przechwyceniu challenge NetNTLM oraz na czym polegają podatności typu relay. Jeżeli powyższe pojęcia nie są dla Ciebie zrozumiałe, to przed przystąpieniem do dalszej lektury, koniecznie…
Czytaj dalej »
O temacie informuje Google. W szczególności całość była użyta na pewnym zhackowanym ukraińskim serwisie (w połowie 2025). Schemat działania – użytkownicy, którzy wchodzili na stronę z telefonu byli: Wskazuje się tutaj zaawansowaną rosyjską grupę hackerską o kryptonimie: UNC6353. Czyli mamy rosyjską grupę atakującą cały świat? ;) Sytuacja jest nieco bardziej…
Czytaj dalej »
Tego typu nagłówki mogą być trochę mylące (a pojawiają się już w zachodnich mediach). Zobaczmy wiec co właśnie ujawnili badaczo-hackerzy ;) Atak umożliwia podsłuch ruchu w sieci WiFi (atak Man in The Middle). Brzmi groźnie? No tak, ale: W badaniach ataki wykazywały się wysoką skutecznością – blisko 100% (tj. nie…
Czytaj dalej »
Pełną informację opublikowaną przez Apple, można przeczytać tutaj. Mogą być przetwarzane informacje sklasyfikowane na poziomie ‘zastrzeżone’ (‘restricted’). Nie wymaga to instalowania żadnego dodatkowego oprogramowania / zmieniania ustawień (wymagany jest iOS 26). Nota bene: ‘zastrzeżony’ to najniższy poziom klasyfikacji informacji w NATO. Ważna uwaga: urządzenia Apple znalazły się w katalogu NIAPC…
Czytaj dalej »
Chodzi o podatność CVE-2026-20127 w Cisco SD-WAN (Software Defined WAN) – coś, co służy do bardziej sprytnego / tańszego budowania sieci WAN w dużych firmach. Wykorzystanie luki następowało z poziomu Internetu, nie wymagało uwierzytelnienia, a hackerzy uzyskiwali dostęp na wysoko uprawnionego użytkownika. Następnie robili downgrade oprogramowania i wykorzystywali kolejną, starą…
Czytaj dalej »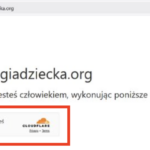
I mamy tutaj w użyciu względnie rzadko spotykaną technikę – czyli atakujący wrzucili na stronę fałszywą CAPTCHę z logo Cloudflare z info “Potwierdź, że jesteś człowiekiem”. Wyglądało to w następujący sposób: Po kliknięciu – fałszywa CAPTCHA umieszczała w schowku Windows złośliwe polecenie, infekujące komputer, a następnie prosiła o wciśnięcie na…
Czytaj dalej »
Podatność zgłosił nam jeden z czytelników, który namierzył problem w systemie obsługującym strefę płatnego parkowania w Szczecinie. O co dokładnie chodziło? W ramach ‘dowodu, że źle zaparkował’ – Marcin otrzymał link do publicznie dostępnego zdjęcia. Przykładowo: Temat zgłosiliśmy 3.1.2026 do Urzędu Miasta Szczecina a rozbudowaną odpowiedź otrzymaliśmy 5.1.2026 – ale…
Czytaj dalej »
Hacker na początek przeanalizował sposób komunikacji robotów z chmurą DJI. Wszystko po to, żeby mógł kontrolować swój odkurzacz kontrolerem do Playstation (bo czemu nie? ;). Ostatecznie eksperyment się udał, ale wcześniej…: Odkrył, że dane dostępowe (wygenerowany token) do jego odkurzacza pasują również do innych odkurzaczy w 24+ krajach. Mógł je…
Czytaj dalej »
Wstęp W artykule chciałbym podzielić się moimi doświadczeniami związanymi ze zgłoszeniem podatności w routerach dostarczanych przez dostawców Internetu (ISP) oraz procesem jej późniejszego „usuwania”. Ze względu na niską złożoność ataku oraz konsekwencję jej wykorzystania czuję moralny obowiązek podzielenia się spostrzeżeniami. Celem artykułu jest pokazanie, jak w praktyce wygląda obsługa podatności…
Czytaj dalej »
Dalsza część opowieści Na sam początek wróćmy do naszej hipotetycznej sytuacji z >poprzedniego artykułu. Musiałeś napisać zapytanie pokazujące maksymalną ilość zalogowanych użytkowników w wybranym przedziale czasu na dashboardzie – wyłącznie dla systemów Ubuntu (ustaliliśmy, że informacja ta znajduje się w inwentarzu hosta). Utworzyłeś więc panel z następującym zapytaniem: SELECT h.host…
Czytaj dalej »
Interesujesz się Linuksem, Open Source i nowoczesnymi technologiami? Masz pomysł na prelekcję lub warsztaty? To doskonała okazja, aby podzielić się wiedzą z szeroką społecznością IT. Trwa nabór prelegentów na jubileuszową 20. Sesję Linuksową – jedną z najstarszych konferencji poświęconych Linuksowi i open source w Polsce! Zaprezentuj się przed kilkusetosobową widownią,…
Czytaj dalej »