Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Gość, który pokazał jakiś czas temu jak zdalnie oglądać kamery z robotycznych odkurzaczy DJI, tym razem zabrał się za elektroniczne niańki. Efekt? Mógł oglądać obrazy z kamer 1,1 miliona wideonianiek na całym świecie (też w Polsce). Schemat podatności był podobny jak w przypadku odkurzaczy – czyli serwer MQTT (kolejkowy) był…
Czytaj dalej »
Wstęp W poprzednim artykule przyjrzeliśmy się parserowi JSONata — narzędziu, które dobrze sprawdza się tam, gdzie odpowiedzi z API Zabbixa wymagają czegoś więcej niż prostego filtrowania i projekcji pól. Pozwala ono zamknąć dość złożoną logikę w jednym miejscu, kosztem nieco trudniejszej składni. JSONata nie jest jednak jedynym sposobem na przetwarzanie…
Czytaj dalej »
Linus przy przy okazji publikacji kolejnego wydania jądra (7.1 RC4), odniósł się do zgłaszania podatności w jądrze przy użyciu narzędzi AI: Linus stwierdził, też że nie ma sensu traktować takich zgłoszeń jako “poufne” (jak to normalnie bywa ze zgłoszonymi podatnościami – zanim zostanie wydana łatka). To ułatwi koordynację pomiędzy różnymi…
Czytaj dalej »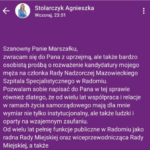
Jak mawiają – jeden obraz wart jest więcej niż 1000 słów. Zatem obraz: Jak się domyślacie, ta informacja miała być przesłana w wiadomości prywatnej do pana Marszałka. Ale jakoś tak przypadkiem została opublikowana na facebookowym wallu (czyli publicznie była dostępna dla wszystkich). Smaczku dodaje to, że jak donosi Gazeta Wyborcza,…
Czytaj dalej »
Jeśli ktoś chce szybko nadrobić zaległości w temacie ostatnich ataków supply chain, to polecam spojrzeć tutaj (Axios), tutaj (Shai-Hulud), tutaj (Bitwarden Cli) czy tutaj (Mini Shai-Hulud – kampania która uderzyła w OpenAI). W każdym razie OpenAI informuje, że atakujący zaczęli wykradać dane logowania z zainfekowanych komputerów oraz uzyskiwać dostęp do…
Czytaj dalej »
Luka jest aktywnie wykorzystywana i dotyczy OWA (Outlook Web Access). Microsoft opisuje scenariusz ataku: ℹ️ Atakujący wysyła do ofiary odpowiednio spreparowanego mailaℹ️ Ofiara otwiera maila w przeglądarce webowej (tj. w OWA)ℹ️ Po wykonaniu pewnej akcji (np. najechaniu na jakiś element), po cichu wykonuje się kod JavaScript w przeglądarce ofiary [czyli mamy…
Czytaj dalej »
Chodzi o ten incydent. Zgłoszenie poszło przez HackerOne. Ale ziomki z HackerOne zamknęły zgłoszenia (“no elo, duplikat, kaski nie będzie, have a nice day ;-) No to hacker poczekał 48 dni, z nadzieją że może jednak obsłużą tego buga, po czym ruszył do hackowania. Hackowanie: “Założyłem dziś bezpłatne konto w…
Czytaj dalej »
W 2023 roku około 59% publicznych serwerów pocztowych to właśnie Exim. Właśnie załatano oraz opublikowano szczegóły podatności o ksywce Dead Letter, dzięki której atakujący mogą wykonywać kod na serwerze (RCE), bez uwierzytelnienia, w pełni zdalnie. Luka CVE-2026-45185 otrzymała “wycenę” 9.8/10 w skali CVSS. Podatne są Eximy w wersjach od 4.97…
Czytaj dalej »
Daniel Stenberg uzyskał dostęp do Mythosa, który jeszcze nie jest dostępny publicznie. Nie jest dostępny publicznie, a media ochoczo podchwyciły narrację kolportowaną przez Anthropic. “To model AI, który jest zbyt niebezpieczny żeby go udostępnić publicznie”. No więc Mythos mielił, mielił i mielił 178 tysięcy linijek kodu curla. Ostatecznie znalazł pięć…
Czytaj dalej »
Od ponad 10 lat szkolimy z cyberbezpieczeństwa. Zaczynaliśmy od turbo technicznych szkoleń i labów, a dzisiaj mamy za sobą szkolenia dla lekko licząc kilkuset tysięcy profesjonalistów i osób nietechnicznych, ponad 1000 pentestów rocznie w naszej działalności audytowej i społeczność, której po prostu nie da się zmierzyć jednym wskaźnikiem ;) O…
Czytaj dalej »
Bardzo dawno czegoś takiego nie było. Chrome załatał właśnie bardzo dużą paczkę podatności: Z czego 3 są krytyczne (za zgłoszenie jednej wypłacono $43000 nagrody) oraz 31 poważnych (tzw. High). Jak widać na zrzucie powyżej, dużo luk zostało wykrytych wewnętrznie przez zespół Google. Łatajcie się do Chrome 148.0.7778.96/97. ~ms
Czytaj dalej »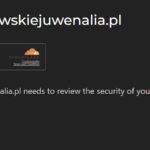
Patryk przesłał nam informację o infekcji strony rzeszowskiejuwenalia[.]pl Nasz czytelnik odwiedził tę stronę i natknął się na taki widok: Sam obrazek jeszcze niewiele zdradza, ale… po kliknięciu strona prosiła aby nacisnąć kolejno klawisze: Windows+R, Ctrl+V oraz enter. O co tutaj technicznie chodzi? Po kliknięciu: I’m not a robot – strona…
Czytaj dalej »
Pamiętacie Dirty Pipe? Łataliście ostatnio Copy Fail? Pasy zapięte? Nie? To niedobrze, bo kilka godzin temu pojawiła się nowa podatność określona mianem Dirty Frag. W ramce poniżej znajduje się tymczasowe rozwiązanie mające na celu wyłączenie niebezpiecznych modułów. Jest to luka klasy LPE (local privilege escalation), która pozwala na podniesienie uprawnień…
Czytaj dalej »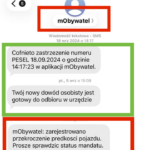
Rafał podesłał nam takiego SMSa: Zwróć uwagę na to, że: Wygląda to w następujący sposób: I dalej: Pamiętaj, że ~dowolną nazwę nadawcy SMSa można sfałszować. Nie podawaj danych karty płatniczej / danych logowania do banku – na stronach, których nie znasz! ~ms
Czytaj dalej »
Zapraszamy przedstawicieli małych i średnich przedsiębiorstw produkcyjnych na bezpłatne szkolenie, połączone z oceną podatności sieci przemysłowej🛡️. W dniach 21–22 maja w Hotelu Termalnym w Uniejowie odbędzie się szkolenie, podczas którego uczestnicy dowiedzą się, jak zadbać o bezpieczeństwo firmy: od zabezpieczeń produkcji po świadomość zespołu. Program szkolenia skupia się na tym,…
Czytaj dalej »