Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Zobaczcie świetną animację tego, co dzieje się podczas otwierania zamka bębenkowego – jednego z popularniejszych w Polsce.
Czytaj dalej »Dużymi krokami zbliża się koniec wsparcia dla Windowsa XP (to już kwiecień 2014), w ramach większej motywacji do zmigrowania (najlepiej na Windows 8…) – Microsoft wymienia przeszło tuzin nowych mechanizmów związanych z bezpieczeństwem, które dostępne są w najnowszej wersji okienek, a których nie było w Windowsie XP. Wszystko pięknie i…
Czytaj dalej »Polecam ciekawą listę wbudowanych aplikacji windowsowych – przeważnie wykorzystywanych do administracji systemem, a które można uruchomić z poziomu CMD (minimalizacja niepotrzebnego klikania). Przykład? Nie wiem jak Wy, ale ja np. wchodzę do Local Security Policy tak: Win+r secpol.msc [enter] Przydatne jest też choćby: Win+r ncpa.cpl [enter] Czyli połączenia sieciowe. –ms
Czytaj dalej »Kiedyś to robiono komputery… po przeszło 60 latach, jedna z firm z branży chemicznej w Teksasie wciąż używa komputera IBM 402 jako wsparcie dla swojej księgowości.
Czytaj dalej »Zachęcam do przejrzenia pełnego raportu dotyczącego ćwiczeń NATO w cyberprzestrzeni (z 2012r). Cała akcja nazywa się LockedShields i odbywa się cyklicznie (ostatnia edycja była w tym roku, jednak poza ogólną informacją nie ma publicznie dostępnego raportu). Całość to jedne wielkie hackme z podziałem na grupy – atakujący oraz obrońcy. Na…
Czytaj dalej »
iptables zna praktycznie każdy użytkownik Linuksa. Niektórzy właśnie od niego zaczęli swoją przygodę z pingwinem, stawiając darmowy serwer usługi NAT+firewall. W większości przypadków to jedyne zadania, jakie powierzamy iptables, nie zdając sobie sprawy z jego potencjału. Niniejszy artykuł prezentuje, jak przy pomocy iptables oraz psad stworzyć solidny system wykrywania ataków oraz aktywnej ochrony.
Czytaj dalej »
Do końca roku można uzyskać 20% rabatu na wszystkie otwarte szkolenia z bezpieczeństwa organizowane przez Securitum. Przy rejestracji wystarczy podać hasło: Sekurak.
Czytaj dalej »
Jakiś czas temu ogłaszałem inicjatywę Sekurak Hacking Party. Chyba wreszcie czas na pierwszą edycję.
Czytaj dalej »
Kilka dni temu The Wall Street Journal opisał ciekawe techniki, najprawdopodobniej wykorzystywane aktywnie przez FBI. Całość polega na umieszczeniu malware na telefonie lub komputerze, który służby chcą podsłuchać (dotyczy to zarówno rozmów ale i na przykład szyfrowanych czatów czy pobierania kluczy szyfrujących).
Czytaj dalej »
Od pewnego czasu obserwujemy bardzo dynamiczny rozwój technologii pozwalających na budowanie aplikacji internetowych jedynie z wykorzystaniem języka JavaScript. Do najpopularniejszych platform umożliwiających taką pracę należy Node.js. Jakie “choroby wieku dziecięcego” jej zagrażają?
Czytaj dalej »Na ostatniej edycji konferencji Blackhat USA, pokazano na żywo ładowarkę do iPhone-a, która po podłączeniu telefonu, automatycznie instalowała na nim aplikację (czytaj: backdoor). Dalsze możliwości atakującego były już niemal nieograniczone – jako przykład zaprezentowano zadzwonienie przez zainfekowany telefon na wybrany numer. Co ciekawe, atak działa na standardowym systemie iOS (bez…
Czytaj dalej »
Ostatnio pisaliśmy o nowej książce Richarda Bejtlicha – “The Practice of Network Security Monitoring” (wersja papierowa już dostępna na Amazonie), dzisiaj z kolei kilka słów o projekcie Splunk i zastosowaniu tego narzędzia do monitorowania bezpieczeństwa naszej infrastruktury IT.
Czytaj dalej »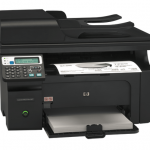
Część modeli drukarek sieciowych HP umożliwia zdalne pobranie haseł administracyjnych oraz innych informacji konfiguracyjnych drukarki (łącznie z takimi informacjami jak: WPS PIN – w przypadku drukarek mających interface WiFi). Aby pobrać ww. dane należy użyć specjalnych, “ukrytych” URL-i, które nie wymagają uwierzytelnienia.
Czytaj dalej »
Some of the networked HP LaserJet printers have hidden URLs hardcoded in the firmware. The URLs are not authenticated and can be used to extract admin password in plaintext – among other information like WiFi settings (including WPS PIN).
Czytaj dalej »
Wczoraj na stronie prokuratury amerykańskiej w New Jersey opublikowano informację o wytoczeniu procesu grupie hackerów (raczej należałoby napisać – przestępców), którzy prawdopodobnie wykradli dane przeszło 160 milionów kart kredytowych z całego świata!
Czytaj dalej »