Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Chodzi o holenderskiego giganta NXP (przychód: 13 miliardów USD w 2022 roku). Jak czytamy, do włamania doszło w wyniku przejęcia danych pracowników, które zostały zlokalizowane w ~publicznie dostępnych wyciekach. Najprawdopodobniej niektórzy pracownicy używali takich samych haseł w różnych serwisach… Inna hipoteza: w wyciekach zlokalizowano tylko np. adresy e-mail / numery…
Czytaj dalej »
W czerwcu 2023 r. uruchomiliśmy nowy projekt “Akademia Sekuraka”. Pomysł polegał głównie na tym aby zaproponować Wam regularny dostęp do mega praktycznej wiedzy (jak to zawsze w sekuraku 😊). Co ważne – w cenie, która będzie akceptowalna również dla osób, które same finansują swoją edukację w zakresie bezpieczeństwa IT. Wasze…
Czytaj dalej »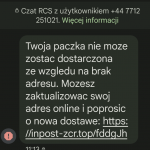
Podejrzane o scam SMSy (oraz inne oszustwa internetowe) można (od dawana) zgłaszać tutaj: https://incydent.cert.pl/ Przy czym właśnie uruchomiono łatwy do zapamiętania numer telefoniczny – 8080 pod który można wysłać wiadomość SMSową, która wydaje się nam podejrzana. Np. taka wiadomość: Krótki filmik reklamowy całej akcji – poniżej: Co takie zgłoszenie daje?…
Czytaj dalej »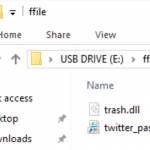
Checkpoint donosi o nowych osiągnięciach ~rosyjskiej grupy APT – Gamaredon. Dokładniej chodzi o malware LitterDrifter o którym czytamy co następuje: Robak LitterDrifter jest napisany w języku VBS i ma dwie główne funkcje: automatyczne rozprzestrzenianie się na dyskach USB oraz komunikację z szerokim, elastycznym zestawem serwerów C&C. (…). LitterDrifter wydaje się…
Czytaj dalej »
Jak czytamy: Gubernator Gavin Newsom podpisał w zeszłym miesiącu ustawę Assembly Bill 873, która nakłada na stan obowiązek dodania do programu nauczania ~przedmiotu “umiejętności korzystania z mediów” (ang. media literacy) (…) Zamiast odrębnych zajęć, temat będzie wpleciony w istniejące zajęcia oraz lekcje przez cały rok szkolny. Gov. Gavin Newsom last…
Czytaj dalej »
Oglądanie wielu serwisów bez blockera reklam powoduje fizyczny ból oczu. Jeśli chcecie pierwszy z brzegu przykład – wykop.pl. Krzykliwe kolory, animacje, zamulanie przeglądarki, zlewanie się reklamy z tekstem – taki bigos mamy na starcie. Nie dziwnym jest więc, że sporo internautów używa blokera reklam, który najczęściej przybiera formę rozszerzenia w…
Czytaj dalej »
Sama spółka opisuje swoją działalność ten sposób: Naftor Sp. z o.o. jest spółką Grupy Kapitałowej PERN S.A. operującą w szeroko pojętym obszarze bezpieczeństwa, przygotowaną do realizacji przedsięwzięć z zakresu bezpieczeństwa fizycznego i zabezpieczenia technicznego obiektów o szczególnym znaczeniu dla interesu ekonomicznego państwa, a także prowadzenia specjalistycznych szkoleń i projektów specjalnych dla instytucji rządowych oraz wybranych podmiotów komercyjnych. Niedawno na…
Czytaj dalej »
W skrócie: stosowna ustawa ma na celu ograniczenie niektórych skutków kradzieży tożsamości. Tj. jeśli zastrzeżesz swój nr PESEL, instytucje finansowe, telkomy, notariusze nie będą mogły w Twoim imieniu wykonywać pewnych czynności (np. nikt nie weźmie na Twoje dane kredyty, nie wyrobi duplikatu karty SIM a także nie sprzeda Ci mieszkania)….
Czytaj dalej »
Jak czytamy: Powiatowa Stacja Sanitarno – Epidemiologiczna w Policach informuje, że w ostatnim czasie doszło do incydentu, tj. znalezienia poza terenem Stacji pendrive m.in. z danymi pochodzącymi z Powiatowej Stacji Sanitarno – Epidemiologicznej w Policach, wskutek czego doszło do naruszenia bezpieczeństwa danych osobowych tam zapisanych. I dalej: Na nośniku pendrive…
Czytaj dalej »
Szczegółowe informacje dostępne są tutaj, a w skrócie: Samo rozpakowanie załącznika jeszcze nie infekuje komputera, czyni to dopiero uruchomienie wypakowanego pliku(ów). Sprawdzajcie nadawcę tego typu maili oraz nie próbujcie rozpakowaywać oraz uruchamiać zawartości załącznika. ~ms
Czytaj dalej »
O co chodzi w oszustwie “na Booking”? Opisywaliśmy to np. w tym miejscu. W formie graficznej prezentuje się to następująco. Obiekt, w którym rezerwowaliśmy pobyt wysyła nam (ze swojego oficjalnego konta na Booking) np. poniższą wiadomość (widać tam link prowadzący do strony wykradającej dane karty płatniczej). Właściciele obiektów czasem się…
Czytaj dalej »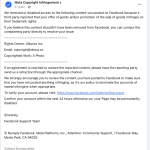
Zacznijmy od dobrej wiadomości, co sygnalizujemy w tytule emotką :-) Tj. nikt nie chce zamknąć profilu sekuraka na FB, a cała akcja jest oszustwem, mającym na celu przejęcie konta ofiary. No więc najpierw taka wiadomość: Link prowadzi… do Facebooka. OK, sporo osób może się na to złapać. Następnie pokazuje się…
Czytaj dalej »
Producent wprawdzie załatał luki, o których piszemy parę miesięcy temu, ale teraz przypomina że nie warto zwlekać z łatkami: Firma Juniper SIRT jest świadoma faktu udanego exploitowania tych podatności. Klienci proszeni są o natychmiastową aktualizację. Juniper SIRT is now aware of successful exploitation of these vulnerabilities. Customers are urged to…
Czytaj dalej »… podobnie jak inne serwisy :-) Wszystko to za sprawą zmiany w przeglądarce Chrome, która była zapowiadana, zapowiadana i nieco bez wielkiego echa wreszcie niedawno zaaplikowana. Obecnie w miejscu szarej (a wcześniej zielonej) kłódki widać taki symbol: SKąd akurat taki symbol? Ekipa z Google słusznie wskazuje, że kłódka wcale nie…
Czytaj dalej »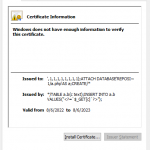
Zerknijcie na ciekawą podatność SQL injection, prowadzącą do RCE (CVE-2023-32530, aplikacja webowa Trend Micro Apex Central 2019). Z poziomu uwierzytelnionego użytkownika (ale nie admina), można uploadować do aplikacji certyfikat TLS. Na przykład taki: Jak się domyślacie, aplikacja pobiera pewne dane z certyfikatu, umieszcza je w bazie, a przy okazji nie…
Czytaj dalej »