Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Burp Suite to popularne narzędzie pozwalające na przeprowadzanie testów bezpieczeństwa aplikacji internetowych. Więcej na temat tego oprogramowania pisaliśmy w artykule z 2014 roku. Tymczasem badacze bezpieczeństwa z Noah Lab odkryli podatność, która pozwala na zdalne wykonanie kodu na urządzeniu użytkownika Burp Suite:

Luka dotyczy wykorzystywania przez oprogramowanie bezokienkowej wersji przeglądarki Chromium – Headless Chromium. W przypadku Burpa jest ona używana np. do renderowania i wyświetlania zawartości stron internetowych w zakładce “Render”.
Główny problem Burp Suite stanowi wykorzystywanie przestarzałej wersji Chromium – 64.0.3282.24:
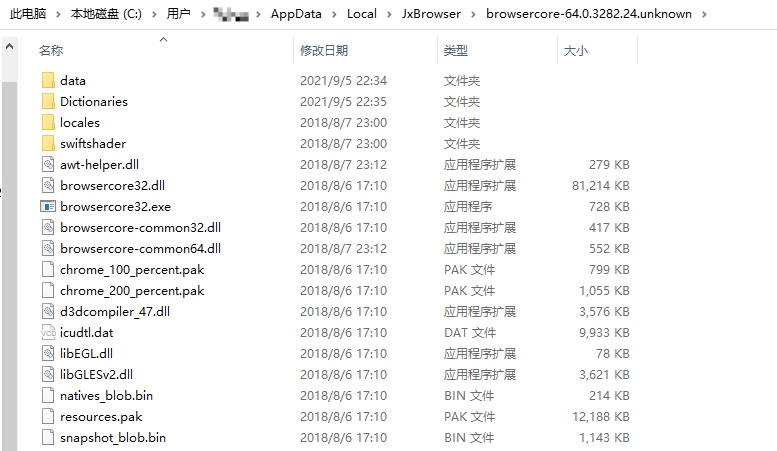
Wystarczy znaleźć podatność dotyczącą wyżej wymienionej wersji Chromium, którą będzie można uzbroić. Badacze z Noah Lab wybrali i uzbroili lukę #880207 z bugs.chromium.org:

Warto dodać, że Burp Suite uruchamia Headless Chromium z parametrem no-sandbox, co znacząco ułatwia wykorzystanie tej podatności (bo nie jest wymagana inna luka, pozwalająca na ucieczkę z sandboxa):


Teraz wystarczy, że osoba korzystająca z Burp Suite użyje funkcji “Render” na stronie podstawionej przez atakującego:
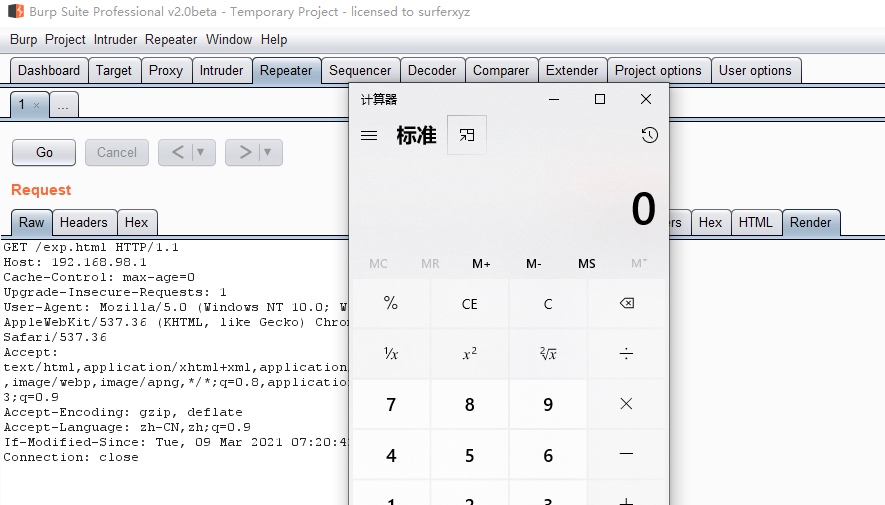
Istnieje również możliwość wykorzystania tej podatności bez interakcji ze strony użytkownika – dzięki funkcji “Live audit from proxy”:

Oto, jak wygląda atak z perspektywy użytkownika Burp Suite:

Jaki wniosek płynie z przypadku opisanego w artykule? Ano taki, że nawet jeśli regularnie aktualizujemy oprogramowanie, z którego korzystamy (w tej sytuacji – Burp Suite), to i tak możemy być narażeni na stare i dobrze znane podatności bezpieczeństwa – związane chociażby z przestarzałą wersją przeglądarki…
~ Jakub Bielaszewski

Ale lipa…
“[…] nawet jeśli regularnie aktualizujemy oprogramowanie, z którego korzystamy (w tej sytuacji – Burp Suite), to i tak możemy być narażeni na stare i dobrze znane podatności bezpieczeństwa – związane chociażby z przestarzałą wersją przeglądarki…”
well, yes.. but actually no (a przynajmniej nie w tym przypadku). na screenach widać wersję 2.0beta z 2018 roku. Aktualna wersja to 2021.8.2 z Chromium 92.0.4515.159..
Dokladnie, WTF w ogole?!