Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Alert został ogłoszony kilka dni temu. Tym razem problematyczne okazały się kardiosymulatory (en. pacemakers), czyli urządzenia wszczepiane do ciała pacjenta i stymulujące serce na rozmaite sposoby:
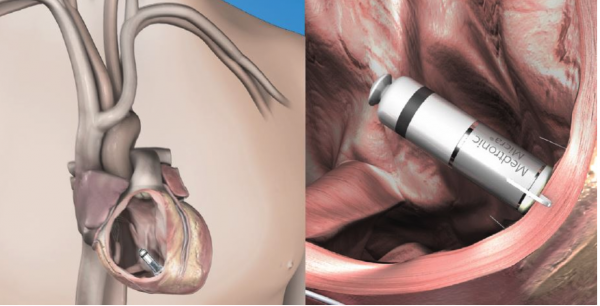
Medtronic
Bardziej konkretnie, problem jest z urządzeniami umożliwiającymi aktualizację firmware urządzeń (programatorami) – niby pobieranie może być zrealizowane tylko przez VPN, ale programatory tego nie weryfikowały, nie była weryfikowana także integralność samego firmware.
Brzmi to z jednej strony poważnie (możliwość przejęcia pełnej kontroli nad urządzeniem), z drugiej trzeba mieć dostęp do programatora. Martwi jednak oświadczenie firmy Medtronic, która pisze że wg. nowych doniesień buga w jakiś sposób da się wykorzystać zdalnie:
Billy Rios and Jonathan Butts revealed the potential for an attacker to remotely exploit some of these vulnerabilities. If not mitigated, these vulnerabilities could result in potential harm to a patient.
Firma zaznacza, że nie było do tej pory takiego przypadku, a FDA wymusiło na Medtronicu czasowe zablokowanie wykonywanie aktualizacji firmware.
–ms

Czyżby czekał nas taki scenariusz?
cracker$ emacs /dev/mikrofala | sendmail jan.kowalski@marszalkowska.warszawa.pl
mikrofala$ su
mikrofala# set frequency = XYZ MHz
mikrofala# send 1100010101010101 | /dev/aerial &
mikrofala# ping rozrusznik
64 bytes from rozrusznik (10.0.0.2): icmp_req=1 ttl=250 time=3.1ms
64 bytes from rozrusznik (10.0.0.2): icmp_req=1 ttl=250 time=3.1ms
…
Error: destination unreachable
mikrofala# dmesg
[207450.617201] rozrusznik: no response from rozrusznik; user died
;)
Chyba kardiosTymulatory :)