Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Mechanizm CAPTCHA to nic innego jak proste zadania polegające na przepisaniu zniekształconych wyrazów, zaznaczeniu niepasujących elementów lub odpowiednim ustawieniu brakującego obrazka. Stał się na tyle popularny i powszechny, że wykonujemy go niemal mechanicznie bez większego zastanowienia. Rozwiązujemy zadanie, zaznaczamy checkbox (o ile taki istnieje), że “jesteśmy człowiekiem” i czekamy na…
Czytaj dalej »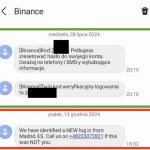
W zasadzie wszystko widoczne jest na SMSach poniżej: Na zielono widać prawdziwe SMSy od Binance. Na czerwono to fałszywy SMS. SMS został wysłany z wykorzystaniem spoofingu (podszycie się pod nazwę nadawcy: Binance), co dodatkowo spowodowało, że wpadł on na telefonie w ten sam wątek co SMSy prawdziwe (uwiarygadnia to dodatkowo…
Czytaj dalej »
SMS Blaster to nie jest nowa rzecz. Jak pisze Google: fałszywa stacja bazowa działa trybie LTE, ale po podłączeniu się do niej ofiary wykonuje downgrade połączenia do archaicznego 2G. Ale pomyślicie – kto używa obecnie 2G? No więc bardzo dużo telefonów (jeśli nie znaczna większość) cały czas ma wsparcie dla…
Czytaj dalej »
Przeprowadzanie testów penetracyjnych wymaga użycia istniejących rozwiązań, które w sposób znaczący mogą ułatwić pracę audytora. W przypadku aplikacji internetowej cenne jest rozpoznanie struktury katalogów lub odnalezienie plików, które mogą wzbudzić zainteresowanie testera. W tym celu stosuje się takie narzędzia jak: • ffuf,• dirbuster,• gobuster. Podczas omawianego pentestu, użyłem narzędzia ffuf…
Czytaj dalej »
Podejrzane o scam SMSy (oraz inne oszustwa internetowe) można (od dawana) zgłaszać tutaj: https://incydent.cert.pl/ Przy czym właśnie uruchomiono łatwy do zapamiętania numer telefoniczny – 8080 pod który można wysłać wiadomość SMSową, która wydaje się nam podejrzana. Np. taka wiadomość: Krótki filmik reklamowy całej akcji – poniżej: Co takie zgłoszenie daje?…
Czytaj dalej »
Dużo czytelników informuje nas o takim SMSie: Dociekliwi mogą zaznaczyć, że nazwę nadawcy takiego SMSa można sfałszować, lecz raczej wierzymy że wiadomość jest autentyczna. W komunikacie jest (przynajmniej na tę chwilę) informacja o wycieku samego “numeru telefonu”, co też nie jest jakąś ogromną tragedią. Podejrzewamy, że większość Polaków otrzymała kiedyś…
Czytaj dalej »
Szczegóły można zobaczyć tutaj: Chociaż historycznie popularne, 2FA oparte na SMSach, było niekiedy omijane. Dlatego od dziś nie będziemy już zezwalać konfigurację 2FA opartego o SMSy, chyba że konto jest subskrybentem Twitter Blue. Dostępność SMS 2FA dla Twitter Blue może się różnić w zależności od kraju i operatora (w Polsce…
Czytaj dalej »
Oszustwa “na OLX” to nic nowego, przy czym od pewnego czasu odgrywany jest wariant wykorzystujący sfałszowane SMSy: Oszukiwany jest sprzedawca, a zaznaczony w komunikacji powyżej SMS wygląda tak: Jak widzicie nadawca to OLX, ale to można łatwo podrobić (być może niedługo nie będzie tak łatwo). Dalej, potencjalna ofiara ląduje na…
Czytaj dalej »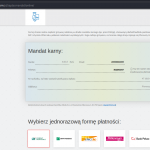
Scam na odcięcie prądu, czy dopłatę do paczki już wszystkim się powoli nudzi. Dlatego przestępcy próbują nowych pomysłów. Tym razem CERT Orange donosi o takim SMSie: W dniu 2.01.2023 twoj mandat zostanie przekazany do komornika z tytulu zaleglosci 5.00 PLN.Oplac teraz: hxxps://tinyurl[.]com/4fb66pfj Po kliknięciu ofiary były kierowane na taką stronę:…
Czytaj dalej »
Ostatnio otrzymujemy bardzo dużo zgłoszeń z pytaniami o następującego SMSa: Niektórzy nawet nie pytają, tylko od razu zgłaszają do nas temat jako ‘nowy scam’. Rzeczywiście, mamy tutaj dziwny link skracacz, który prowadzi do: https://bonturystyczny.polska[.]travel/aktualnosci/bon-turystyczny-pobierz-i-wykorzystaj (jest to rzeczywiście “dobra” strona, chociaż niektórych może dziwić domena .travel). To ostanie jeszcze o niczym…
Czytaj dalej »
O tym, że bardzo łatwo można podrobić nadawcę SMSa informowaliśmy wiele razy. Tym razem ktoś wziął na celownik mBank: Oczywiście nic nie zostało zablokowane, a nadawca “MBANK” ma uwiarygodnić, że SMS pochodzi od banku (oczywiście pochodzi od przestępców). Uważajcie, bo podobne akcje będą jeszcze nie jeden raz odgrywane. ~Michał Sajdak
Czytaj dalej »
Schemat był przez nas opisywany już wiele razy: Tego typu strona prowadzi do “lewej” bramki płatności, gdzie nieco zaniepokojona możliwością odłączenia prądu ofiara podaje dane logowania do swojego banku oraz autoryzuje wskazaną w SMSie dopłatę. Najczęściej jednak niezbyt dokładnie czyta SMSa przychodzącego od banku, więc autoryzacja dotyczy większej kwoty czy…
Czytaj dalej »
O nowym oszustwie wspominaliśmy już 23. kwietnia: Dzisiaj od Dominika dostaliśmy kolejny przykład tego oszustwa: Klasycznie, można się tutaj spodziewać czyszczenia kont delikwentów, którzy zechcą uregulować należność… Jak takie “czyszczenie” jest realizowane? Jak się uchronić? Jak wyglądają inne podobne ataki (albo i mniej podobne ale prowadzące do tego samego) –…
Czytaj dalej »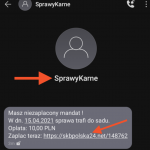
O temacie pisaliśmy niedawno, ale cały czas pojawiają się nowe warianty, a kolejne osoby informują nas że dostają tego typu SMSy: Jak widzicie sfałszowany jest nadawca SMS-a (SprawyKarne), jeśli z kolei klikniecie (czy tapniecie) w link traficie na stronę, która spróbuje wyłudzić od Was dane logowania do waszego banku. Nie…
Czytaj dalej »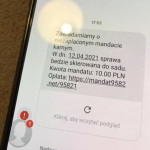
Jedna kampania, a masa najróżniejszych domen. Tutaj np. dostajecie SMS-a od nadawcy Mandaty24 + domena mandat9582[.]net. Chodzi o rzekomo niezapłacony mandat karny. Raptem 10 zł: Po kliknięciu na linka trafiamy na stronę z wyborem banku: Później pozbywamy się (na rzecz przestępców) danych dostępowych do banku: Dalej po uzyskaniu loginu/hasła/SMS-a –…
Czytaj dalej »