NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
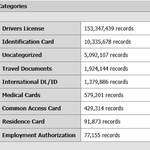
Na przełomie sierpnia i września dziennikarz Brian Krebs prowadzący popularnego bloga KrebsOnSecurity otrzymał informację o nielegalnym ogłoszeniu sprzedaży danych. Poprzez rosyjskojęzyczne forum Exploit trafił na serwis Nexus oferujący sprzedaż wykradzionych danych. Weryfikując darmową próbkę, dziennikarz znalazł między innymi własne prawo jazdy oraz skan dokumentu Sekretarza Obrony USA, Pete’a Hegsetha. Przekazał…
Czytaj dalej »
OWASP opublikował nową listę najważniejszych zagrożeń dla aplikacji opartych na dużych modelach językowych. Prompt Injection nadal zajmuje pierwsze miejsce, ale największy awans zaliczyło Excessive Agency. I słusznie, bo współczesny model rzadko kończy pracę na wygenerowaniu tekstu. Czyta pocztę, odpytuje bazy danych, uruchamia kod, korzysta z MCP, wywołuje API i działa…
Czytaj dalej »
Wstęp W poprzednim artykule pokazaliśmy parser UQL — narzędzie, które pozwala w miarę bezboleśnie uporządkować odpowiedzi z API Zabbix i doprowadzić je do postaci akceptowalnej przez Grafanę (i ludzi). Dla wielu przypadków to w zupełności wystarcza i często jest najlepszym możliwym wyborem. Są jednak sytuacje, w których odpowiedź z API…
Czytaj dalej »
O tym, że sudo (czytane su-du) to krytyczny komponent systemu operacyjnego, z punktu widzenia nie tylko użyteczności ale przede wszystkim – bezpieczeństwa, przekonywaliśmy nie raz. Ostatnio opisywaliśmy ciekawe podatności dotyczące przełączników –host oraz –chroot. Tym razem, przyjrzymy się dwóm podatnościom z kategorii błędów logicznych – CVE-2025-6018 oraz CVE-2025-6019. Luki zostały…
Czytaj dalej »
Drukarki to niechlubne bohaterki niejednej z biurowych opowieści. Nie wszyscy administratorzy jednak zauważają, że ich znaczenie bywa krytyczne dla bezpieczeństwa organizacji. Zwłaszcza gdy wykorzystywane są do drukowania poufnych dokumentów. Brak należytej troski o bezpieczne wydzielenie drukarek w sieci może doprowadzić do poważnego incydentu. Wiąże się to z faktem, że są…
Czytaj dalej »
Niedawno pisaliśmy o wpadce Ubiquity, poprzez którą użytkownicy mogli uzyskać dostęp do konsol innych urządzeń sieciowych oraz feedów z kamer, które do nich nie należały. Wtedy powodem problemów była aktualizacja infrastruktury cloudowej producenta. W zeszły piątek podobne zdarzenie dotknęło użytkowników kamer Wyze. Pod wpisem producenta, na subreddicie r/wyzecam, niektórzy użytkownicy…
Czytaj dalej »To kolejna odsłona akcji Humble Bundle. Już za $1 możemy mieć cztery książki, w tym: “Reversing: Secrets of Reverse Engineering” czy “Shellcoder’s Handbook“. Kolejne kilka USD i mamy też m.in.”Practical Reverse Engineering: x86, x64, ARM, Windows Kernel, Reversing Tools, and Obfuscation“. A prawdziwe rarytasy mamy w ostatnim progu ($15) –…
Czytaj dalej »
Temat numeru wrześniowego wydania „Linux Magazine” jest poświęcony kwestii bezpieczeństwa sieci i wykrywaniu luk przy użyciu Network Security Tool. Na dołączonym DVD znajduje się Linux Mint 18.2 w wersji z pulpitem Mate. Wewnątrz wydania również: sprawdzanie rzeczywistej pojemności nośników, zaawansowane projektowanie eleganckich dokumentów za pomocą LibreOffice Writera, warzenie piwa w…
Czytaj dalej »