NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Przystępując do organizacji domowego systemu monitoringu bardzo często skupiamy się na jakości obrazu, kącie widzenia kamer, estetyce oraz wygodzie w użytkowaniu (dostęp do kamerek przez telefon). Zależy nam, aby podgląd był możliwy z poziomu aplikacji w telefonie, a wykrycie ruchu natychmiast generowało powiadomienie.
TLDR:
Gdy wybieramy gotowe rozwiązania komercyjne, kwestie konfiguracji sieciowej bierze na siebie dostawca. Wielu użytkowników przyjmuje wtedy założenie, że są bezpieczni akceptując tym samym fakt, że strumień przechodzi przez chmurę producenta. Wierząc jednocześnie, że producent zadbał w odpowiedni sposób o bezpieczeństwo rozwiązania. Praktyka wielokrotnie pokazała, że nie ma rozwiązań wolnych od błędów, a wykrycie podatności jest bardziej kwestią czasu.
Nieco inna sytuacja ma miejsce w przypadku budowania własnych rozwiązań opartych na systemach takich jak Home Assistant. Jeżeli w grę wchodzą autorskie skrypty, lokalne serwery oraz usługi samodzielnie wystawione do sieci, każda błędna konfiguracja może mieć katastrofalne skutki. Odpowiedzialność za ewentualny incydent spoczywa wtedy tylko i wyłącznie na nas. Jest to jednak cena, którą trzeba zapłacić, za niezależność i prywatność (oczywiście w pewnym stopniu).
Co prawda na rynku istnieją profesjonalne, zamknięte systemy monitoringu działające wyłącznie lokalnie po stronie klienta, jednak są to rozwiązania stosunkowo drogie, często wybierane przez firmy i instytucje.
Niezależnie od decyzji, które podejmujemy musi nam przyświecać myśl: udostępniając jakiekolwiek urządzenie w internecie, musimy być przygotowani na to, że potencjalny adwersarz szybko je zauważy i podejmie próby jego przejęcia.
Badacze bezpieczeństwa z OPSWAT Unit 515 (Khoi Tran i Thai Do) wykryli dwie podatności w inteligentnej kamerze TP-Link Tapo C200 (popularnej w domowych rozwiązaniach). Ich użycie pozwala na obejście procesu uwierzytelniania i zdobycie uprawnień administratora oraz zakłócenie działania usługi zarządzania urządzeniem. Co ważne, atakujący musi się znajdować w tej samej sieci co system monitoringu (kamera IP).
Wykryte luki zostały oznaczone identyfikatorami CVE-2026-15315 i CVE-2026-15316 oraz otrzymały oceny odpowiednio 7.1 i 8.7 w skali CVSS v4.0.
Podatność CVE-2026-15315 należy do klasy authentication-bypass i dotyczy lokalnego interfejsu zarządzania HTTPS (port 443) kamery. Atakujący znajdujący się w sieci lokalnej może ją wykorzystać, aby uzyskać nieautoryzowany dostęp do panelu administracyjnego.
Problem wynika z błędu w implementacji mechanizmu uwierzytelniania typu challenge – response. W procedurze logowania istniała luka, przez którą urządzenie nie weryfikowało poprawnie odpowiedzi na wysłane wcześniej wyzwanie. W efekcie kamera podczas procesu logowania akceptowała wartość, którą sama wcześniej wygenerowała i którą atakujący odesłał w ramach ataku typu replay. W rezultacie cyberprzestępca może utworzyć ważną sesję z uprawnieniami administratora bez znajomości hasła.
Wykorzystanie podatności nie wymaga interakcji z użytkownikiem, istniejącej uwierzytelnionej sesji ani fizycznego dostępu do urządzenia. Wystarczy jedynie dostęp do sieci lokalnej, w której działa kamera.
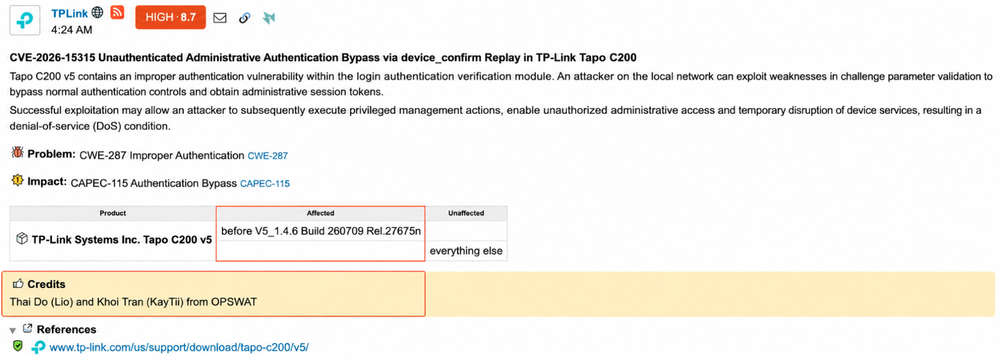
Podatność CVE-2026-15316 polega na nieprawidłowej walidacji danych wejściowych w usłudze konfiguracyjnej odpowiedzialnej za przetwarzanie zaszyfrowanych poświadczeń. Atakujący może celowo zmodyfikować długość przesyłanych (zaszyfrowanych) danych, co w efekcie prowadzi do błędu obsługi wyjątków oraz awarii lub restartu urządzenia. Tego typu atak może skutkować odmową usługi (DoS) i tymczasowo zakłócić działanie monitoringu, aż do momentu ponownego uruchomienia. Podobnie jak w przypadku wcześniej opisanej podatności, cyberprzestępca musi posiadać dostęp do sieci lokalnej, w której działa kamera.
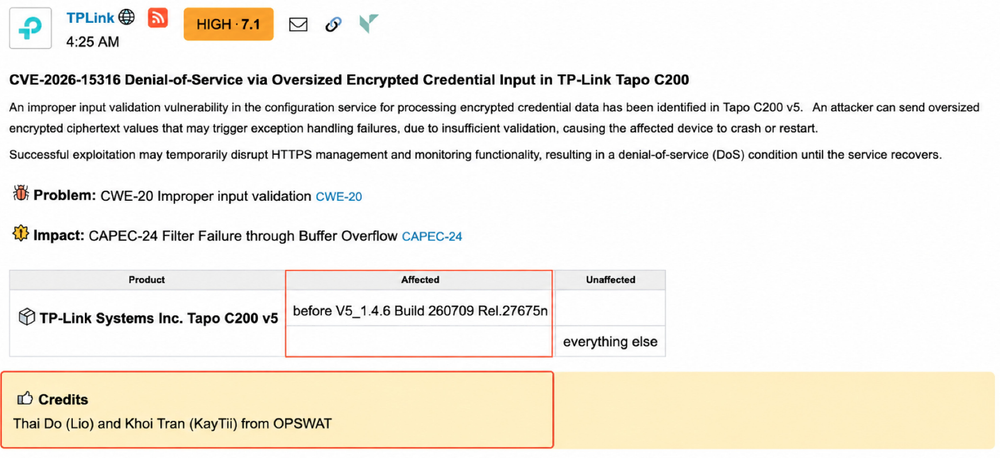
TP Link potwierdził istnienie podatności oraz opublikowała nową wersję oprogramowania, naprawiającą wykryte luki. Użytkownicy powinni niezwłocznie zaktualizować firmware do wersji V5_1.4.6 lub nowszej. Ponadto, w ramach dobrych praktyk zaleca się unikanie wystawiania interfejsów zarządzania kamerami do niezaufanych sieci oraz ograniczenie dostępu do panelu administracyjnego wyłącznie do zaufanych urządzeń, najlepiej w ramach odizolowanych podsieci lub sieci VLAN.
Co ciekawe, badacze z OPSWAT poinformowali o wykryciu jeszcze jednej luki, pozwalającej na całkowite przejęcie kamery. Szczegóły zostaną przedstawione po wydaniu poprawek, zgodnie z zasadami odpowiedzialnego ujawniania.
Źródło: opswat.com/blog/
~_secmike