Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Zacznijmy od razu z grubej rury: ktoś wykorzystał podatność SQL injection i ukradł bazę od dostawcy oprogramowania medycznego (Medyc). Jak czytamy w jednym z oświadczeń:
W bazie danych systemowej pola imię, nazwisko oraz PESEL były przechowywane w formie zaszyfrowanej. Jednak ze względu na strukturę zastosowanego kodu, dostawca nakazał przyjąć scenariusz, że dane te były łatwe do odszyfrowania i należy założyć, że atakujący uzyskali dostęp do danych w formie jawnej. Ponadto, analiza wykazała uruchomienie skryptów skierowanych do tabel zawierających dane medyczne. Dostawca wskazał, że jest bardzo prawdopodobne, iż przestępcy pozyskali również dane w postaci dokumentacji medycznej- karty informacyjna leczenia szpitalnego (wypis).”
Ciężko powiedzieć co oznacza, że te dane były “łatwe do odszyfrowania”… ale nie wygląda to dobrze. Jeden z czytelników przesłał nam kolejne oświadczenie, które otrzymał – tym razem od firmy Centrum eZdrowia Sp. z o.o. (nie mylić z rządowym CeZ). Firma na swoich stronach informuje, że obsługuje 500 000+ pacjentów (nie wiadomo ile zostało objętych incydentem). Fragment informacji o incydencie publikujemy poniżej (czerwona ramka pochodzi od nas):
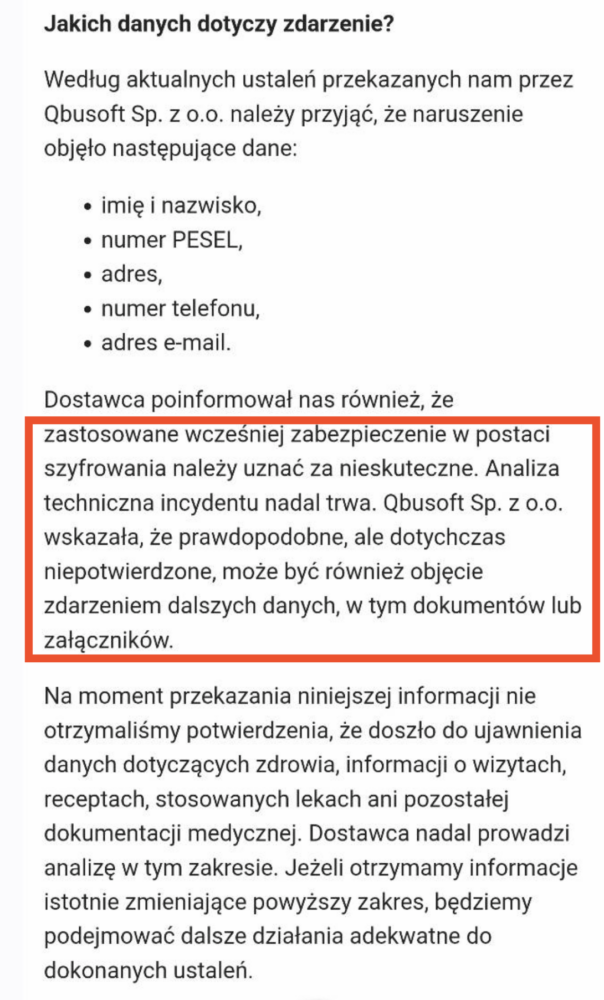
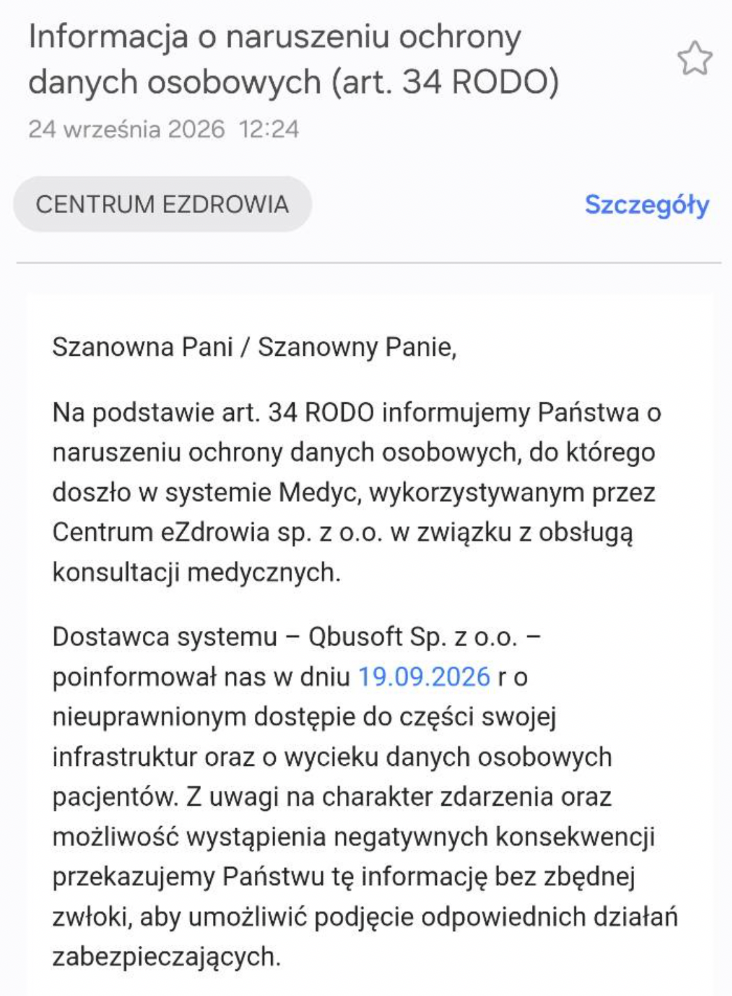
Co jeszcze wiemy? [cytaty poniżej pochodzą od ośrodka Terapia Inowrocław – Odwykowo-Psychiatryczny Ośrodek Leczniczy]
To ostatnie jest pozytywną informacją, chociaż brakuje w tym oświadczeniu wskazania kiedy atak miał miejsce (to może być inna data niż “wykrycie ataku”).
~Michał Sajdak
Producent na stronie chwali się bezpieczeństwem ;)
https://medyc.pl/bezpieczenstwo-danych/
Szczególnie kuriozalnie brzmi stwierdzenie na tej stronie: “Oddzielne bazy danych dla każdego klienta – naruszenie jednej nie zagraża reszcie”
Wprowadza to klienta w błąd ale tak na prawdę nic nie znaczy bo baza może się składać z nieskończonej liczby mniejszych baz.
Mnie zastanawia, dlaczego wspominają o HIPAA? Cała ta podstrona nie wzbudza zaufania.
SQL injection w 2026?, sposób ataku znany od ponad 20 lat i któremu można skutecznie zapobiegać.
Po drugie, szyfrowanie czegoś, by dało się łatwo odszyfrować to ułuda bezpieczeństwa. Przecież są skuteczne sposoby bezpiecznego zaszyfrowania danych np. szyfrowanie kopertowe, tylko poprawnie wdrożyć.
Ale chyba lepsze jakiekolwiek szyfrowanie niż żadne?;) Bardziej interesujący jest fakt, że jakoś doszedł do klucza… szczęśliwy traf? dobry ‘hakier’? czy ex pracownik?:)
Aktualnie szukają kogoś do refactoringu :D Bo wygląda na to, że żadnego tam nie było, a jak znam życie to nawet ‘nie ma / szkoda czasu’ żeby takimi rzeczami się zajmować – od 10 lat działają…więc ekipa już na pewno zgrana i w kodzie obeznana, więc można im zaufać – co nawet CEO pokazuje w zakładce ‘ O nas’ 😎
A esteregg-i zawsze się przydadzą, na święta, od firmy:)
SQL Injection nadal sie jest mozliwy. Jesli mnie pamiec nie myli – jeszcze niedawno dosc dojarzly framework webowy -Django latal ta klase podatnosci ( CVE-2026-1312, CVE-2026-1287CVE-2026-1207). Nie sa juz to raczej prymitywne ataki jak 20lal temu ale sama zasada zostaje ta sama.
No to już chyba wiem dlaczego od 2 dni wygrywam iPhona i znają moje imie i nazwisko…
Odnosnie zapisu na stronie Medyc:
2. Zabezpieczenia systemowe i organizacyjne
…
Oddzielne bazy danych dla każdego klienta – naruszenie jednej nie zagraża reszcie – tiaaaaa, na pewno, właśnie widać
….
A skoro to taki chwytliwy temat, może zróbcie jakiś follow up z tym wyciekiem danych medycznych z firmy z Gdyni. Zgłosili to do UODO? Obsypali zgłaszającego bitcoinami?