Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Badacze bezpieczeństwa z OpenSourceMalware odkryli zmodyfikowaną wersję oficjalnego rozszerzenia Claude Code firmy Anthropic, która zawierała trojana. Dystrybuowano ją jako zwykłą aktualizację za pośrednictwem marketplace środowiska IDE Cursor. TLDR: Złośliwa aktualizacja (2.1.313) dotyczyła oficjalnej wtyczki (Claude Code) od oficjalnego wydawcy (Anthropic). Cursor tymczasowo zamknął swój marketplace i usunął pakiet. Nie znamy…
Czytaj dalej »
Mówiąc o wsparciu sztucznej inteligencji w branży IT, jeszcze do niedawna mogliśmy mieć na myśli pisanie prostych funkcji, generowanie dokumentacji na bazie kodu czy tworzenie autouzupełnień w IDE. W przypadku branży związanej z cyberbezpieczeństwem asystent AI często był kojarzony z przygotowywaniem wiarygodnych wiadomości phishingowych (bez literówek w treści) oraz tworzeniem…
Czytaj dalej »
Badacze bezpieczeństwa z EclecticIQ alarmują o trwającej kampanii cyberprzestępczej, wycelowanej głównie w programistów szukających instalatorów GeminiCLI oraz Claude Code. Atakujący używają techniki SEO poisoning (zatruwanie wyników wyszukiwania), aby pozycjonować fałszywe domeny nad oficjalnymi witrynami. Strony perfekcyjnie odzwierciedlają autentyczne witryny instalacyjne poszczególnych agentów. Jednak w pakiecie, oprócz instalacji samego agenta, użytkownik…
Czytaj dalej »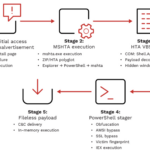
Gwałtowny rozwój sztucznej inteligencji oraz wysyp narzędzi wspieranych przez LLM-y kreuje zupełnie nową cyfrową rzeczywistość. Zapewne już teraz wielu z nas nie wyobraża sobie życia bez asystenta AI, który zrobi krótkie podsumowanie najważniejszych wydarzeń z danego dnia, odpowie na maile, doradzi w zakupach, czy też podpowie co mamy zjeść na…
Czytaj dalej »
Starsi (wiekiem) programiści pewnie dobrze pamiętają czasy, gdy przeglądy bezpieczeństwa kodu były domeną wyspecjalizowanych zespołów, pojawiających się w projektach dopiero przed samym wdrożeniem. Wtedy to przecież większość podatności odkrywano na końcu procesu developmentu, gdy koszty napraw były największe. Cóż, Anthropic postanowiło ten model przewrócić do góry nogami. TLDR: W Claude…
Czytaj dalej »