Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Opiekunowie dystrybucji Linux Mint ostatnio zajęli się błędem bezpieczeństwa, który mógł pozwolić na obejście wygaszacza ekranu. Ciekawym aspektem tej luki związany jest z sposobem w jaki została odkryta. W rzeczywistości została ona znaleziona przez dwoje dzieci, które bawiły się na komputerze swojego taty. Eksploatacja jest bardzo prosta – polega na…
Czytaj dalej »
Co się później wydarzyło? Po pierwsze honeypota zaindeksowały popularne indeksery – typu Shodan, czy Censys; dodatkowo udało się uniknąć zaklasyfikowania całości jako honeypota (prawdopodobieństwo, że dany host jest właśnie podpuchą, możesz sprawdzić np. tutaj): Jak widać maszyna była widoczna jako całkiem normalne urządzenie: Co dalej? Odpowiednie urządzenie symulujące PLC od…
Czytaj dalej »
Akcja opisana jest w tym miejscu: Here’s how I (@Almroot) bought the domain name used in the NS delegations for the ccTLD of the Democratic Republic of Congo (.cd) and temporarily took over 50% of all DNS traffic for the TLD that could have been exploited for MITM or other…
Czytaj dalej »
Całą sprawę opisuje lubelska Policja, a historia pokazuje jak groźna potrafi być dobrze skonstruowana akcja socjotechniczna. Tutaj ofiarą była 92 latka: W piątek do jednej z mieszkanek miasta zadzwoniła kobieta, która przedstawiła się jako policjantka Małgorzata Żmuda. Kobieta w trakcie rozmowy oświadczyła, że bierze udział w akcji rozpracowywania oszustów. Jednak…
Czytaj dalej »
Ciekawe podsumowanie przygotowane przez Forbesa. Niedawno Apple wprowadził tzw. privacy labels. Tj. można sprawdzić jak dana aplikacja podchodzi do prywatności – w sensie z jakich danych potencjalnie może korzystać oraz do czego konkretne dane mogą być wykorzystane. Co ciekawe można sprawdzić aplikację jeszcze przed jej instalacją (informacje te dostępne są…
Czytaj dalej »
Jeśli chcesz od razu przejść do edytora własnych QR kodów – zerknij tutaj: https://my-qr.art/ (tak stworzony QR kod przekierowuje finalnie do wskazanego przez Ciebie URL-a). Tutaj np. QR kod kierujący do sekuraka (poprzez redirect na my-qr.art): W tym miejscu z kolei zerknijcie na teorię całego procesu (nie taka znowu prosta…
Czytaj dalej »
O temacie donosi ZDNet. Repozytorium wygląda na naprawdę bogate: I zawiera kody źródłowe takich m.in systemów: the Dealer Business Systems / Dealer Portal Nissan internal core mobile library Nissan/Infiniti NCAR/ICAR services client acquisition and retention tools sale / market research tools + data various marketing tools the vehicle logistics portal…
Czytaj dalej »
Napięcie polityczne w USA – za sprawą ostatnich wyborów prezydenckich – sięga zenitu. W zasadzie przed chwilą doszło do szturmu tłumu na amerykański Kapitol, gdzie włamano się m.in. do gabinetu demokratycznej polityk Nancy Pelosi. Co to ma wspólnego z bezpieczeństwem IT? Ano tyle, że odpowiednie służby zarządziły ewakuację budynku, ale…
Czytaj dalej »
Temat niby znany od jakiegoś czasu, ale jakiś czas temu przestały działać PoCe na automatyczne rozwiązywanie reCAPTCHA. Idąc od końca (a może i od początku :) tutaj filmik pokazujący całość w akcji: Skuteczność to wg autora 97% – Google will return the correct answer in over 97% of all cases….
Czytaj dalej »
Pamiętajcie, że hacki to nie zawsze spektakularne wycieki danych. Czasem sprawa odbywa się “po cichu” – a im więcej dyskrecji tym lepiej. Tak działał Ticketmaster który ma zapłacić gigantyczną karę – bo aż 10 milionów USD. Co się wydarzyło? W zasadzie wszystko wyjaśnia ten cytat (za Dept. of Justice, USA):…
Czytaj dalej »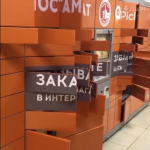
Na razie nie ma wielu technicznych informacji o samym incydencie, choć sama firma PickPoint potwierdza, że doszło do ataku hackerskiego “na dostawców zapewniających urządzeniom dostęp do Internetu”. W Rosji tego typu urządzenie nazywa się постамат (po prostu: pocztomat?), a efekt incydentu, który dotknął aż 2732 urządzeń widać na filmach poniżej:…
Czytaj dalej »
Sam hack Gunnebo opisuje Brian Krebs. Firma może jest Wam mało znana, zatem krótkie podsumowanie: The Gunnebo Group is a Swedish multinational company that provides physical security to a variety of customers globally, including banks, government agencies, airports, casinos, jewelry stores, tax agencies and even nuclear power plants. The company has operations…
Czytaj dalej »
Niedawno po sieci krążyła informacja o pliku umożliwiającym dostęp do tego konta. Wystarczyło “tylko” złamać hasło: https://twitter.com/UnderTheBreach/status/1303316723186139136 Całość też mogła być fejkiem (akcja aż się prosi o oszustwa typu – tutaj masz portfel dający dostęp do miliardów – kup go za $200 i jeśli złamiesz hasło jesteś obrzydliwie bogaty). Być…
Czytaj dalej »
maga2020! [patrz jednak aktualizację na końcu newsa – Twitter oraz Biały Dom dementują] Proste do zapamiętania, chwytliwe w razie wycieku czy hacku :-) W każdym razie o haśle maga2020! donoszą m.in. holenderskie portale newsowe. Victor Gevers, który wg doniesień uzyskał dostęp na konto Trumpa, był dodatkowo mocno zdziwiony brakiem włączonego dwuczynnikowego uwierzytelnienia:…
Czytaj dalej »
Techcrunch donosi o dość nietypowym wycieku. Transkrypcje rozmów + dodatkowe logi z systemu HomeWAV, używanego w amerykańskich więzieniach, a umożliwiającego rozmowy więźniów z rodziną czy prawnikami – były dostępne przez kilka miesięcy publicznie w Internecie. Powód: Firma HomeWAV tłumaczy się: jeden z naszych poddostawców przypadkowo usunął zabezpieczenie systemu hasłem, co pozwoliło…
Czytaj dalej »