Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Programy antywirusowe działając na naszych komputerach stanowią pewną ochronę przed złośliwym lub niechcianym oprogramowaniem. Pojedynczy silnik antywirusowy nie zawsze jednak wystarcza. Jeśli chcecie w łatwy i szybki sposób sprawdzić w systemie Windows wszystkie pliki procesów i autostartu za pomocą kilkudziesięciu rożnych baz antywirusowych, to można to zrobić z wykorzystaniem niezastąpionych narzędzi Sysinternals.
Process Explorer to dość dobrze znane narzędzie z pakietu Windows Sysinternals, które jest rozbudowanym managerem procesów z kilkoma przydatnymi funkcjami.
Jedną z chyba mniej znanych funkcji tego programu jest możliwość szybkiego sprawdzenia wszystkich plików dla aktualnie działających procesów za pomocą serwisu VirusTotal. W tym celu wystarczy tylko wybrać opcję View/Select Columns i zaznaczyć „VirusTotal”. W taki prosty sposób otrzymamy wyniki jak na poniższym przykładzie.
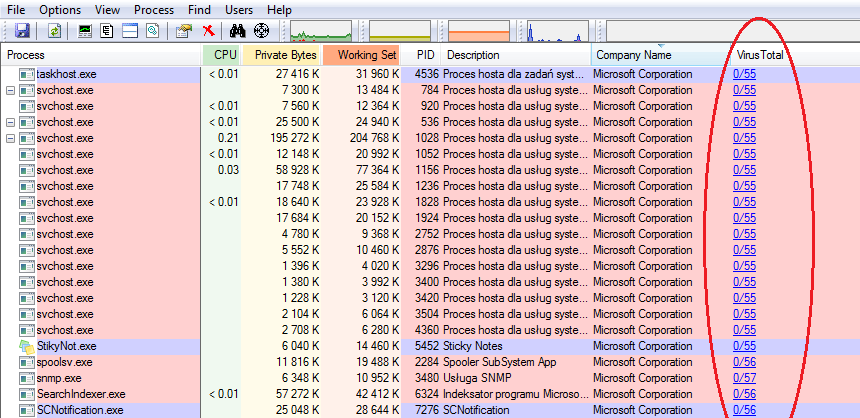
Process Explorer współpracuje z VirusTotal
Co ważne, do serwisu internetowego domyślnie przekazane zostaną jedynie skróty poszczególnych plików, dzięki czemu nie musimy się obawiać niekontrolowanego wycieku z naszego dysku. Możemy również dodatkowo skorzystać z opcji („Submit Unknown Executables”), która przekazuje same pliki do serwisu VirusTotal w przypadku, gdy ten do tej pory ich jeszcze nigdy nie analizował (nieznany skrót pliku).
Autoruns to kolejne narzędzie Sysinternals, które wspiera automatyczną analizę z wykorzystaniem serwisu VirusTotal. W tym wypadku analizowane są jednak wszelkie programy automatycznie uruchamiane przy starcie systemu.
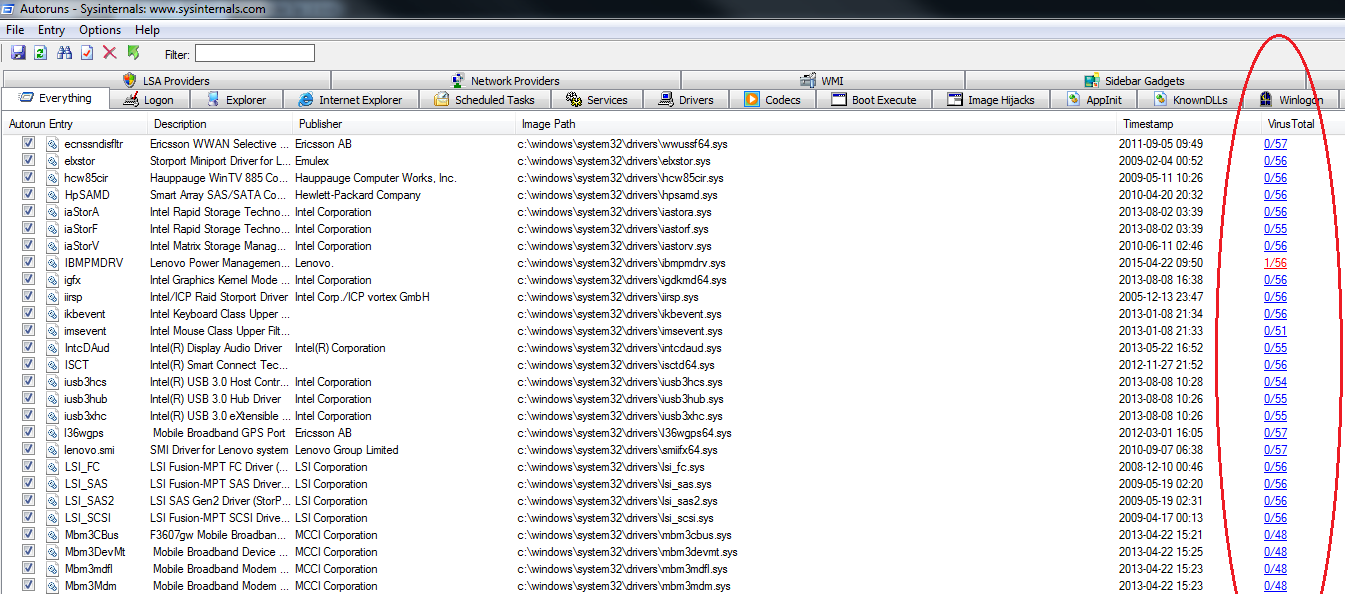
Autoruns również współpracuje z VirusTotal
W celu włączenia analizy pod kątem złośliwego oprogramowania wybieramy opcję Options/Scan Options i zaznaczamy „Check VirusTotal.com”. Przekazywanie całych plików do analizy umożliwia dodatkowo opcja „Submit Unknown Images”.
W taki oto prosty sposób możemy szybko upewnić się, że żaden z naszych plików procesów i autostartu nie jest wykrywany przez najpopularniejsze bazy antywirusowe. To oczywiście jednak jeszcze nie oznacza, że nasz system jest zupełnie bezpieczny…
— Wojciech Smol

Pamiętam, że kiedyś ktoś kusił “antywirusem”, który współpracował z bazą VirusTotal, ktoś coś? ;D
Polecam przejrzec prezentacje z jego bloga, gosc jest dosc znana postacia w swiecie windy (sysinternal’s tools):
https://technet.microsoft.com/en-us/sysinternals/bb963887.aspx
Mark od wielu lat pokazuje że można zrobić porządne narzędzia. Od kiedy jest w M$ przestali resource kity wypuszczać :D