Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Budując naszą obronę przed tego typu atakami, powinniśmy przede wszystkim poznać i, co najważniejsze (a jednocześnie najtrudniejsze), nauczyć się kilku podstawowych technik wpływu na zachowanie drugiego człowieka, aby w momencie kiedy zostaniemy zaatakowani zauważyć ten fakt i zdążyć się przed nim obronić.
Czytaj dalej »
Systemy Web Application Firewall (WAF) stały się integralną częścią infrastruktury znakomitej większości wykorzystywanych komercyjnie aplikacji internetowych. Pomysł na zbliżone podejście do problemu niebezpiecznych danych wejściowych, jak w przypadku niechcianych pakietów sieciowych, okazał się skuteczną ochroną przed typowymi klasami błędów trapiących aplikacje webowe.
Czytaj dalej »
WebAssembly (WASM) jest odpowiedzią na rosnące zapotrzebowanie użytkowników (i deweloperów oczywiście) na bogate, funkcjonalnie i szybkie aplikacje webowe. Problemem w takich scenariuszach wykorzystania jest najczęściej wydajność całego środowiska, a do tej pory nie udało się w pełni poprawić wszystkich bolączek JavaScript.
Czytaj dalej »
W tekście opisany jest kolejny XSS w aplikacji Google Colaboratory. Pokazuje, w jaki nieoczekiwany sposób może zachowywać się biblioteka JS – i może wprowadzić nam w aplikację nieoczekiwanego XSS-a przez… ciasteczka!
Czytaj dalej »
Dane o pracownikach, ciekawe informacji z sieci społecznościowych, przeglądanie ksiąg wieczystych, rejestrów pojazdów, Darkweb, przeszukiwanie danych usuniętych (np. z Google) – to tylko kilka tematów, które omawiamy na naszym szkoleniu OSINT (Open-source intelligence).
Czytaj dalej »
When testing infrastructure security, we often face the task of testing the security of the SSH server. One of the basic tests is to check the resistance to brute-force attacks. When performing such a type of attacks, knowledge of correct user names significantly increases the probability of success.
Czytaj dalej »
Podczas testów bezpieczeństwa infrastruktury często stajemy przed zadaniem przetestowania bezpieczeństwa serwera SSH. Jednym z podstawowych testów jest sprawdzenie odporności na ataki brute-force. W atakach tego typu znajomość poprawnych nazw użytkowników w znacznym stopniu zwiększa prawdopodobieństwo sukcesu – zamiast sprawdzać wszystkie możliwe kombinacje potencjalnych nazw użytkowników i haseł, sprawdzamy poprawność haseł tylko dla istniejących użytkowników.
Czytaj dalej »
Zagadnienie rozszerzania możliwości skanera Nmap dzięki NSE było na łamach Sekuraka poruszane już wielokrotnie. Dzisiaj przyjrzymy się bliżej skryptom z kategorii brute, które służą do łamania haseł metodą słownikową.
Czytaj dalej »
Pierwsza części serii poruszała temat wykorzystania wyszukiwarek internetowych jako źródła informacji we wstępnej fazie rekonesansu. Druga część również będzie traktować o wyszukiwarkach, ale takich, które zostały stworzone do testów bezpieczeństwa.
Czytaj dalej »
W artykule opisany jest błąd bezpieczeństwa, który znalazłem na początku czerwca 2018 w aplikacji desktopowej Google Hangouts Chat. Jest przykładem na to, jak aplikacje napisane w Electronie mogą sprawić, by pewnie mniej istotne podatności (jak np. open redirect) stały się nagle poważnymi błędami w aplikacjach.
Czytaj dalej »
TLDR: zhackowany router w oddziale -> dostęp do sieci LAN -> atak na system zarządzania przelewami -> zlecenie lewych przelewów -> wypłata pieniędzy z bankomatów. Game Over.
Czytaj dalej »
Tak przynajmniej donosi wiele światowych mediów. Jednym z punktów zaczepienia było zebranie danych CCTV z lotnisk (i zapewne innych miejsc)
Czytaj dalej »
Podstawą testów bezpieczeństwa aplikacji webowej czy infrastruktury jest rekonesans, a więc zebranie wszystkich subdomen, adresów IP i innych ogólnodostępnych informacji. Jednym z najprostszych narzędzi, które możemy do tego wykorzystać jest wyszukiwarka Google.
Czytaj dalej »
Czy w każdej sytuacji możemy ufać logom serwera WWW? Czy istnieje sposób by obejść logowanie zapytań i nie pozostawić śladu wykonania złośliwego kodu?
Czytaj dalej »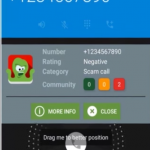
Niemal w każdym telefonie mamy możliwość zablokowania kogoś, kto okazał się sprzedającym nam super garnki, ubezpieczenia, tańszy prąd czy nową super ofertę abonamentu GSM. Co jednak w przypadku gdybyśmy nie chcieli widzieć tego typu połączeń z numerów, które widzimy na oczy pierwszy raz?
Czytaj dalej »