Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
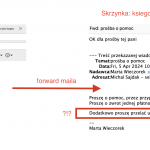
Tym razem zacznijmy od przykładu praktycznego. Jak to jest możliwe? Wszystko za sprawą nowej techniki Kobold letters, która bazuje na e-mailu przygotowanym w formacie HTML i sprytnym użyciu styli. W trakcie forwardowania e-maili klienci poczty (Thunderbird / Outlook) dodają pewne tagi, co powoduje “zaburzenie” struktury emaila, stąd finalnie nie działa…
Czytaj dalej »Portswigger to producent chyba najbardziej znanego narzędzia do testowania bezpieczeństwa aplikacji webowych – Burp Suite. Za to znalezisko wypłacono $5000 w ramach bug bounty. Co my tu mamy? Opis zaczyna się dość nietypowo: Nie zamierzałem tego zgłaszać, myślałem, że to laboratorium [do ćwiczenia podatności webowych], ale po mojej pierwszej analizie…
Czytaj dalej »
Sprawa jest rozwojowa, a jeśli ktoś chce przejść od razu do oryginalnego zgłoszenia problemu – zapraszam tutaj. Backdoor pojawił się w wersjach 5.6.0 and 5.6.1 (xz-utils) i występuje w oficjalnych archiwach .tgz narzędzia (nie ma go w kodzie w repozytorium GitHub). Obecnie wersja 5.6.1 jest najnowsza, a 5.6.0 została wypuszczona nieco…
Czytaj dalej »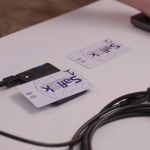
Całość procedury jest dość prosta: odczyt bezprzewodowy dowolnej karty, modyfikacja odpowiednich parametrów, zapis bezprzewodowy na nową kartę (która otwiera wszystko w danym hotelu). Podatność występuje w systemie Saflok szwajcarskiego producenta Dormakaba, a badacze wskazuję że podatnych jest “ponad 3 miliony zamków/drzwi hotelowych w 131 krajach” Pewne szczegóły zostały opublikowane tutaj…
Czytaj dalej »
Jak czytamy w nowym regulaminie: “Ukryte kamery monitorujące są surowo zabronione.” (hmmm, ciekawe jak dużą moc prawną ma słowo “surowo” ;-) Do tej pory kamery były dozwolone w “publicznych miejscach” – np. w salonie i nie mogły być “ukryte”. Musiały być też wskazane w ogłoszeniu (czy ktoś z Was widział…
Czytaj dalej »Jeden z czytelników poinformował nas o takim scamie. Materiał wideo wykorzystuje wizerunek Rafała Brzoski. Całość dostępna jest tutaj (uwaga, jeszcze raz – to jest scam; temat zgłoszony do FB) https://www.facebook.com/100084457186405/videos/315721031520526/ Na filmie widać słabą (praktycznie żadną) synchronizację głosu z ruchami ust, ale przy oglądaniu miniaturki, całkiem śmiało ktoś się może…
Czytaj dalej »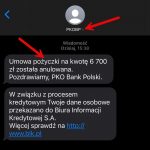
Zobaczcie na tę relację. Fałszywy konsultant dzwoniący rzekomo z banku zachowuje się całkiem profesjonalnie: Rozmowa była bardzo miła i grzeczna, pan sprawiał wrażenie, jakby faktycznie chciał pomóc. Ale nie chciał. (…) twierdził, że wypełniono wniosek o kredyt na moje dane. Imię, nazwisko, mail i numer telefonu miał prawidłowe, ale na…
Czytaj dalej »
Atakujący wykorzystali podatności w VPN Ivanti (dawniej Pulse Secure), w ostatnim czasie było dość głośno o całej serii podatności w tym rozwiązaniu – w tym o lukach umożliwiających dość prosty, zdalny i nieautoryzowany dostęp na system operacyjny urządzenia. Mowa jest o dwóch zaatakowanych systemach, które zostały “natychmiast” odłączone od sieci….
Czytaj dalej »
Szczegóły całej operacji dostępne są w tym miejscu. Autorzy piszą o “ponad 100 000 zainfekowanych repozytoriów”, ale wspominają że prawdopodobnie jest ich “miliony”. Operacja klonowania repozytoriów została zautomatyzowana, a schemat działania wygląda następująco: atakujący pobierają “prawdziwe” repozytorium-cel, dodają złośliwy kod, uploadują na GitHub takie repo (pod taką samą nazwą jak…
Czytaj dalej »Nietypową historię opisuje głogowska policja: Sprzęt w postaci koparek i routera internetowego, który zużywał ogromne ilości energii elektrycznej, sprawca podłączył bezpośrednio do transformatora, omijając mierniki elektryczne i główny wyłącznik z zastosowaniem specjalnych bezpieczników w celu uniknięcia uszkodzenia urządzeń. No dobra, “router internetowy” może nie zużywał dużej ilości energii, ale koparki…
Czytaj dalej »
W USA organizuje się aukcje, na który sprzedawane są np. samochody czy biżuteria przejęte przez stosowne służby. Bohater tego newsa – Evan Coker postanowił wziąć udział w kilku aukcjach i wylicytował “normalne” ceny – np. Ford pickup F550 za $9000 czy Chevrolet C4500 za $22700. W czym więc problem? Po…
Czytaj dalej »
Możemy tym razem zacząć od razu od grafiki. Odwiedzający stronę Lockbita mogą zobaczyć taki widok: W skrócie – służby zinfiltrowały infrastrukturę IT Lockbita. Zatrzymano również dwie osoby stojące za gangiem – zatrzymania miały miejsce w Polsce oraz na Ukrainie. W ramach infiltracji Lockbita przejęto: Przykładowe zrzuty ekranowe z przejętych systemów…
Czytaj dalej »
Czytając ten opis od Microsoftu, można całkiem mocno się zestresować. Co my tutaj mamy? Czy wystarczy więc wysłanie do kogoś odpowiednio spreparowanego maila i Game Over? Wygląda na to, że nie jest aż tak źle. Nie jest też różowo. Nieco więcej szczegółów dostarcza świeże badanie od firmy Checkpoint. Czytamy tutaj,…
Czytaj dalej »
Jeśli ktoś chce od razu przejść do raportu – oto link. Rozpoczyna się on dość niepokojąco: sponsorowani przez państwo hackerzy z Chińskiej Republiki Ludowej implantują się w sieciach IT, przygotowując się na zakłócające/niszczycielskie cyberataki na infrastrukturę krytyczną USA – w przypadku poważnego kryzysu lub konfliktu ze Stanami Zjednoczonymi. People’s Republic…
Czytaj dalej »
Opis całej sytuacji dostępny jest w tym miejscu, a z relacji dowiadujemy się kilku ciekawych faktów: ~ms
Czytaj dalej »