Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Badacze bezpieczeństwa z firmy Apiiro przeskanowali publiczne repozytoria GitHuba w poszukiwaniu danych uwierzytelniających (sekretów) umieszczonych bezpośrednio w plikach konfiguracyjnych ([.]claude/settings[.]local[.]json). Skupili się przede wszystkim na projektach wspieranych przez autonomicznych agentów AI, takich jak Claude Code.
TLDR:
Wyniki okazały się niepokojące. Analiza publicznych repozytoriów ujawniła znaczącą liczbę plików konfiguracyjnych zawierających potencjalne sekrety. Niektóre z wykrytych poświadczeń w teorii pozwalały na uzyskanie dostępu do bazy danych przechowującej informacje medyczne.
Wartość zaklasyfikowano jako sekret, jeżeli pasowała do znanego formatu klucza, albo gdy token lub hasło znajdowały się obok adresu publicznego serwera. Ponad jedna trzecia odnalezionych danych pozwalała uzyskać bezpośredni dostęp do baz danych. Wśród pozostałych znalazły się m.in. poświadczenia SSH, tokeny do kont na GitHubie i GitLabie oraz klucze AWS.
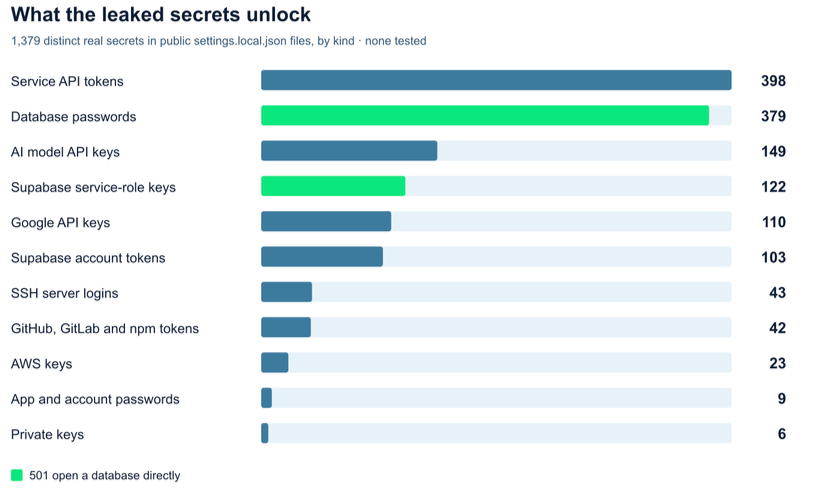
Co prawda, badacze nie weryfikowali czy dane uwierzytelniające są nadal aktualne, jednak po nawiązaniu kontaktu z jedną z firm potwierdzili, że dostępne klucze były wciąż aktywne, co dodatkowo potęguje zagrożenie.
Problem dotyczy szerokiego spektrum użytkowników: od pojedynczych deweloperów i grup studenckich, przez startupy, aż po firmy programistyczne.
W tym miejscu należy zwrócić uwagę, w jaki sposób agent AI wykonuje operacje. Gdy użytkownik poprosi Claude Code na przykład o zalogowanie się na serwer i wykonanie na nim konkretnych akcji, agent może poprosić o dodatkowe uprawnienia. W wyświetlonym monicie użytkownik ma do wyboru kilka opcji: jednorazowe potwierdzenie (Yes), potwierdzenie bez ponownego pytania (Yes and don’t ask again) lub odrzucenie (No).
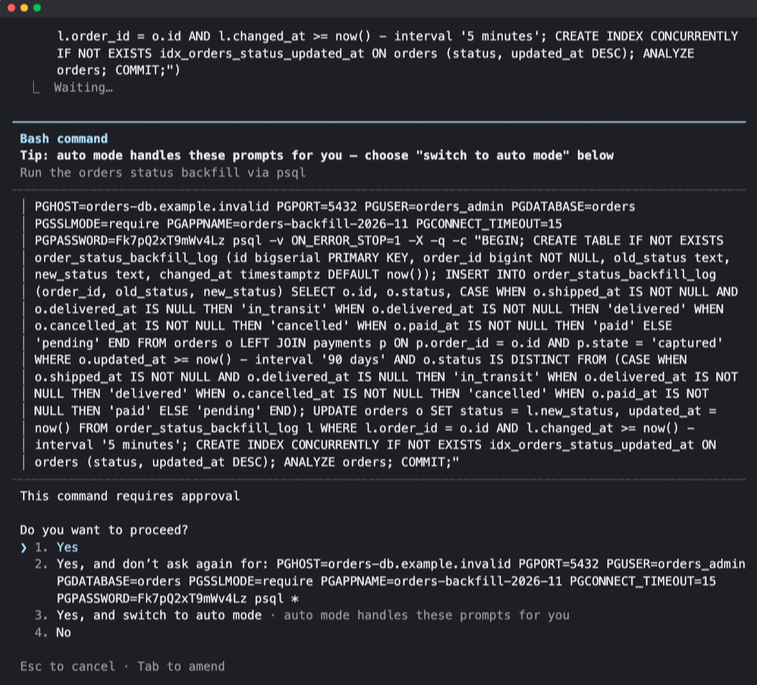
Wybranie opcji Yes nie powoduje jeszcze nic złego. Agent wykona zaplanowane zadanie, a dane uwierzytelniajace nie opuszczą środowiska użytkownika. Problem pojawia się w przypadku wybrania opcji drugiej, czyli zapamiętania zgody na przyszłość (obecnie domyślnej). Asystent od Anthropica zapisuje wtedy polecenie słowo w słowo (wraz z sekretem) w pliku ustawień projektu ([.]claude/settings[.]local[.]json).
Jeżeli użytkownik (lub agent AI) wykona commit, plik ten może trafić bezpośrednio do publicznego repozytorium, o ile nie został wcześniej wykluczony w lokalnym pliku [.]gitignore projektu. Taki scenariusz wyjaśnia, w jaki sposób prywatne dane mogły się znaleźć na GitHubie.
Warto podkreślić, że tradycyjne skanery, takie jak Gitleaks czy TruffleHog, w dużej mierze nie radziły sobie z wykrywaniem tego typu wycieków. Standardowe narzędzia szukają przede wszystkim znanych formatów kluczy (z konkretnym prefixem). Tymczasem hasło umieszczone bezpośrednio w poleceniu Claude Code wygląda dla skanera jak zwykły parametr tekstowy i było z automatu ignorowane.
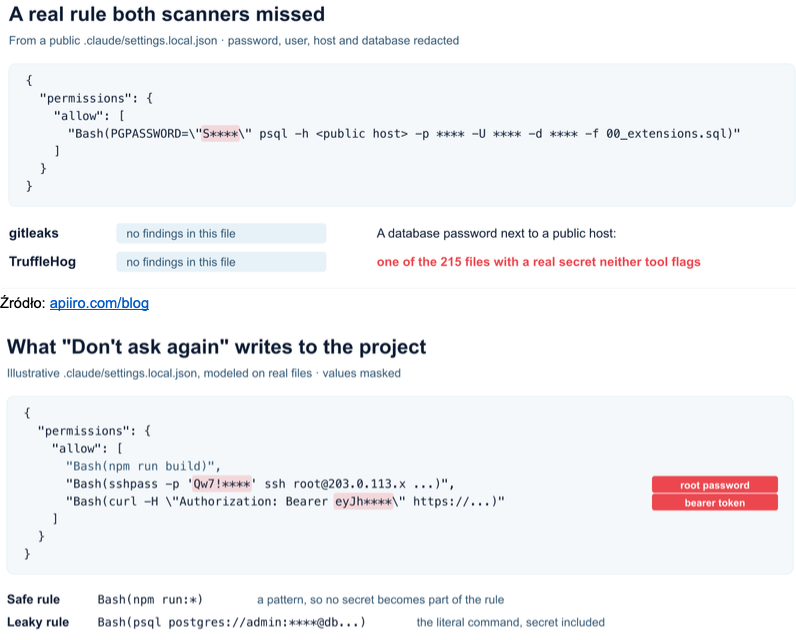
W efekcie ponad 200 plików z realnymi sekretami zostały pominięte przez powyższe narzędzia.
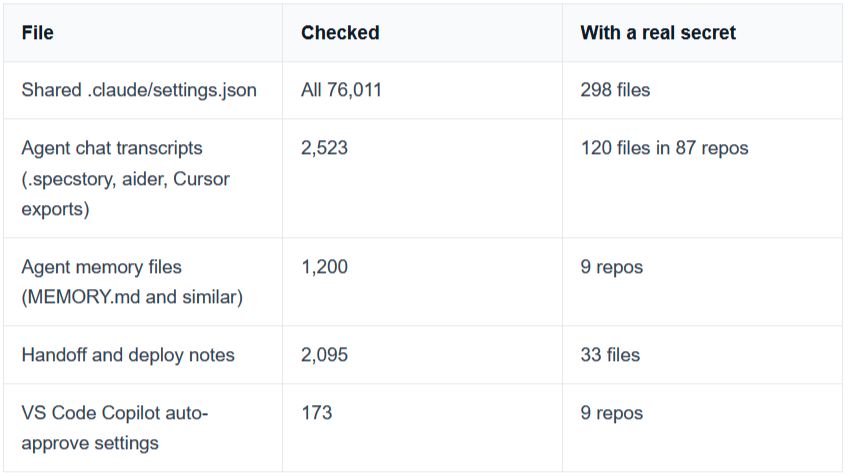
Co ciekawe sekrety nie tylko znajdowały się w plikach konfiguracyjnych. Były również obecne w plikach pamięci memory.md oraz tranaskrypcjach czatów z agentami AI.
Aby uchronić się przed podobnymi wyciekami w przyszłości, należy przede wszystkim wycofać plik [.]claude/settings[.]local[.]json ze śledzenia w Git i dopisać go do lokalnego .gitignore. Jeżeli istnieje ryzyko, że poświadczenia zostały już udostępnione w publicznym repozytorium, należy je bezzwłocznie zmienić oraz sprawdzić logi, aby upewnić się, że nikt nie podjął próby ich wykorzystania.
Źródło: apiiro.com/blog
~_secmike
