Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Badacze bezpieczeństwa z Cisco Talos opublikowali szczegółową analizę działań grupy APT (śledzonej jako UAT-11473). Okazało się, że cyberprzestępcy aktywnie korzystali z luki bezpieczeństwa CVE-2026-20127 w kontrolerach Cisco Catalyst SD-WAN, aby dystrybuować złośliwe oprogramowanie o nazwie KeyDrift.
TLDR:
I choć podatność została załatana w lutym 2026 r., to nie wszyscy administratorzy zdążyli wdrożyć poprawki na czas. A jak łatwo się domyślić cyberprzestępcom wystarczył krótka chwila, aby wykorzystać lukę w urządzeniach i dostać się do atakowanego środowiska.
CVE-2026-20127 jest krytyczną podatnością ocenioną na 10.0 w systemie CVSS v.3.0. Błąd występuje w nieprawidłowy działaniu mechanizmu uwierzytelniania połączeń peeringowych.
Atakujący, wysyłając odpowiednio złośliwe żądanie, mógłby ominąć proces uwierzytelnienia i zalogować się na wysoko uprawnione konto (np. vdaemon). Dzięki temu uzyskałby dostęp do interfejsu NETCONF, co skutkowałoby możliwością manipulowania konfiguracją sieciową całej architektury SD-WAN. Atak jest całkowicie zdalny oraz nie wymaga posiadania żadnych uprawnień w systemie.
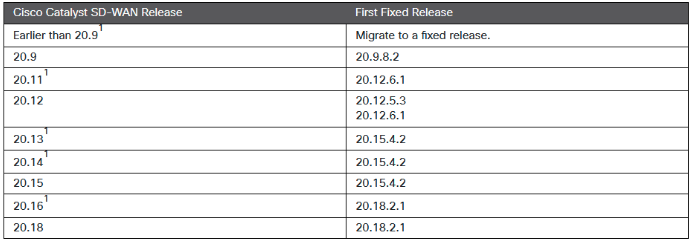
Luki występowały w:
Nie istnieje żaden skuteczny sposób na obejście problemu, poza wgraniem oficjalnych poprawek.
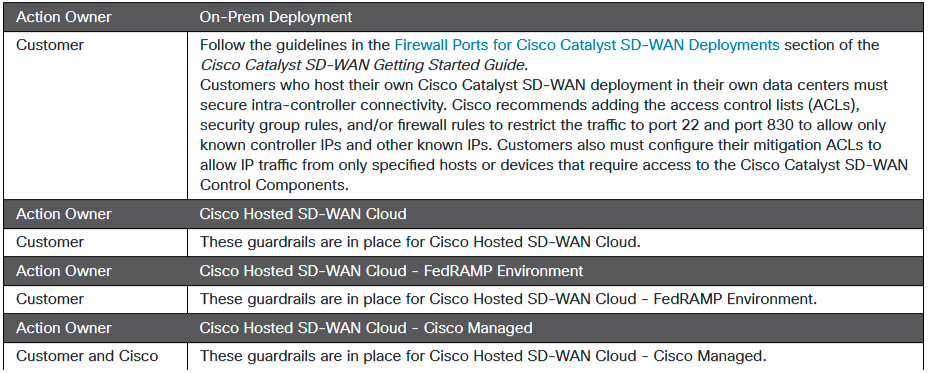
Niemniej jednak do czasu przygotowania infrastruktury do aktualizacji producent zaleca wdrożenie tymczasowych sposobów na ograniczenie potencjalnych skutków ataku.
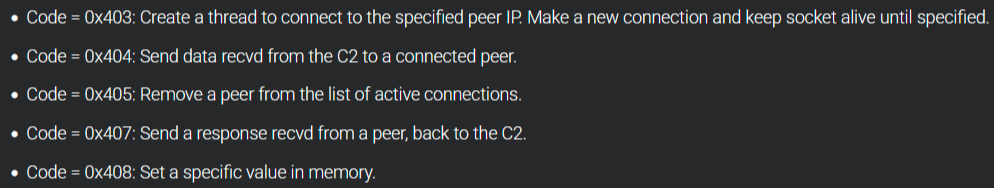
Po przejęciu dostępu do atakowanej infrastruktury cyberprzestępcy instalowali oprogramowanie KeyDrift. Jest to zaawansowany malware działający wewnątrz procesów systemowych SD-WAN. którego głównym zadaniem jest eksfiltracja danych. Składa się z dwóch modułów: PolyFlame oraz LittleFilch.
Atakujący dołożyli wszelkich starań, aby maksymalnie zamaskować swoje działania. Z tego powodu ładowanie poszczególnych komponentów KeyDrift nie było realizowane za pomocą prostych skryptów instalacyjnych uruchamianych w tle. Zamiast tego loader skanował aktywne procesy w poszukiwaniu vdaemon, a ich identyfikatory (PID) zapisywał tymczasowo w pliku /tmp/system-vdaemon. W kolejnym kroku uruchamiał autorski komponent rsshd (imitujący nazwą usługę SSH), aby wstrzyknąć bezpośrednio do pamięci złośliwą bibliotekę libdssl[.]so (zawierającą moduł PolyFlame).
Aby uniknąć wykrycia, loader korzystał bezpośrednio z wywołań systemowych Linuksa (ptrace, fork, wait4, mmap, mprotect). Ponadto sprawdzał wartość TracerPid (/proc/%d/status). Jeśli wykrył obecność środowiska analitycznego (debugger, sandbox) natychmiast przerywał działanie.
Po pomyślnym zainicjowaniu w systemie, PolyFlame umożliwiał cyberprzestępcom utrzymanie trwałego dostępu (persistence), wykonywanie dowolnych poleceń w kontekście zainfekowanego procesu (wstrzykniętego do konkretnego PID-u) oraz utworzenie ukrytego kanału komunikacji z serwerem Command & Control (C2).
Co ciekawe, zainfekowane urządzenie mogło służyć jako węzeł proxy przekazujący polecenia do innych końcówek wewnątrz infrastruktury celu.
Drugi komponent – LittleFilch pełnił rolę stealera, którego głównym zadaniem było wykradanie wrażliwych danych kryptograficznych (w tym kluczy szyfrujących AES-256 używanych w tunelach IPSec) poprzez precyzyjne przechwytywanie i analizę wywołań funkcji SSL_read. Malware odczytywał 32-bajtowe klucze szyfrujące, zabezpieczał własnym kluczem publicznym RSA (atakujących), a następnie zapisywał w pliku /var/tmp/vdaemon.bin.
Stamtąd były one eksfiltrowane do serwera C2 za pośrednictwem protokołu UDP.
Badacze ocenili, że ataki wymierzone były głównie w sektor usług kosmicznych i satelitarnych oraz przemysł obronny i lotniczy. Choć dokładna afiliacji grupy nie jest znana, istnieją przesłanki sugerujące, że działania cyberprzestępców są zbieżna z celami realizowanymi przez chińskie grupy APT.
Cisco zaleca administratorom wdrożenie najnowszych aktualizacji oraz utwardzenie konfiguracji (hardening guide) zgodnie z zaleceniami.
Źródło: blog.talosintelligence.com, sec.cloudapps.cisco.com
~_secmike
