Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Bayer to jedna z największych firm farmaceutycznych na świecie (przeszło 100 000 pracowników, 40 miliardów euro przychodu rocznie).
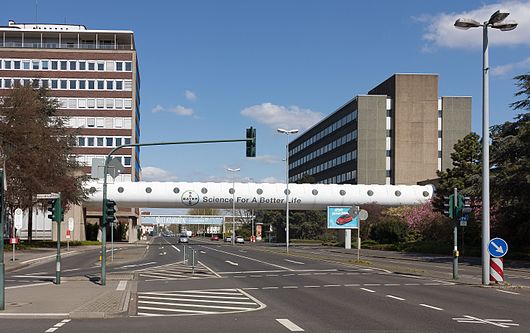
Bayer
Malware umożliwiający zdalny dostęp znaleziono w sieci firmy na początku zeszłego roku, ale do niedawna trwała jego “cicha” analiza (zapewne w celu namierzenia atakujących i dokładniejszego przyjrzenia się “żywej” próbce).
Firma zapewnia, że “nie ma dowodów na kradzież danych (w tym osobowych)”. Ale z drugiej strony nie wiadomo kiedy atakujący dostali się do sieci. Niepokojący jest fakt, że niektórzy wskazują że zaatakowane zostały m.in. systemy związane z uwierzytelnieniem (dokładniej: “Authorization systems”).
Zaskakujący może też być sam sposób wykrycia infekcji – jeśli wierzyć doniesieniom, dziennikarze tej ekipy skanowali nmapem duże, niemieckie firmy. Infekcję wykryli właśnie w korporacji Bayer, ale również w trzech innych (średniej wielkości) niemieckich firmach.
Kto może stać za atakiem? W kilku miejscach wskazuje się grupę Wicked Panda, wiązaną z Chinami + użycie malware Winnti. Choć ciężko powiedzieć czy chodzi np. o ten archaiczny “software”.
–ms

Uwierzytelnienie to z ang. authentication. Wiec tutaj chodzi o autoryzacje.
Tak, dlatego to doprecyzowaliśmy od razu. Czasem jest to mieszane – w sensie np. mechanizm Basic Authentication (do uwierzytelnienia) używa nagłówka Authorization (https://en.wikipedia.org/wiki/Basic_access_authentication). Z kontekstu wynika że raczej chodzi właśnie o uwierzytelnienie (i harvest np. credentiali) – ale nikt tego nie potwierdza – więc cytujemy jak najwięcej +- sensownych źródeł.
Ileż to ciekawych danych można by wycięgnąć z sieci firmy które ma tak brudne łapska. ;-)